
Omówienie
Włącz Daybreak dla zatwierdzonych użytkowników ChatGPT i Codex oraz projektów API.
Zanim zaczniesz
Gdy OpenAI udostępnia mechanizmy kontroli dostępu do Daybreak w przestrzeni roboczej ChatGPT lub organizacji API, ustawienie Daybreak jest domyślnie wyłączone. Właściciel przestrzeni roboczej musi skonfigurować dostęp dla zatwierdzonych grup, a właściciel organizacji API — skonfigurować zatwierdzone projekty. Dotyczy to również istniejących przestrzeni roboczych Daybreak, które zdecydowały się przejść na te mechanizmy kontroli.
Dostęp do Daybreak jest ograniczony do wysoce zaufanych użytkowników wewnętrznych i zatwierdzonych wewnętrznych prac związanych z bezpieczeństwem. Nie włączaj tych funkcji dla użytkowników zewnętrznych ani w produktach dla klientów, publicznie dostępnych automatyzacjach czy procesach podmiotów trzecich.
Zatwierdzenie dostępu do Daybreak Blue nie obejmuje Daybreak Red.
Skonfiguruj sposób dostępu używany przez Twój zespół:
ChatGPT i Codex z logowaniem przez ChatGPT: zarządzaj dostępem w zatwierdzonej przestrzeni roboczej ChatGPT.
API i Codex z uwierzytelnianiem za pomocą klucza API: zarządzaj dostępem w zatwierdzonym projekcie API.
Jeśli Twój zespół korzysta z obu sposobów, przeprowadź obie konfiguracje.
Konfiguracja dostępu do ChatGPT i Codex
Mechanizmy kontroli dostępu do Daybreak nie są obecnie obsługiwane w planach Business w przypadku ChatGPT ani Codex z logowaniem przez ChatGPT. W zatwierdzonej przestrzeni roboczej Business wszyscy członkowie mają obecnie domyślny dostęp. Mechanizmy kontroli dostępu do Daybreak w planach Business będą dostępne wkrótce.
W planach Enterprise możesz przyznać dostęp do Daybreak za pomocą roli niestandardowej przypisanej do zatwierdzonych użytkowników lub grup. Role musi utworzyć i przypisać właściciel przestrzeni roboczej; zobacz Zarządzanie dostępem do funkcji za pomocą kontroli dostępu opartej na rolach w ChatGPT. Następnie właściciel lub administrator przestrzeni roboczej może skonfigurować dostęp do modeli dla istniejącej roli na obsługiwanej stronie zarządzania modelami.
Aby ograniczyć dostęp do Daybreak do wybranych użytkowników, pozostaw go wyłączonego w sekcji Ustawienia domyślne przestrzeni roboczej i włącz tylko dla roli przypisanej tym użytkownikom.
W zatwierdzonej przestrzeni roboczej otwórz Konsola administratora > Modele.
Otwórz Ustawienia domyślne przestrzeni roboczej. Jeśli chcesz włączyć funkcje cyberbezpieczeństwa dla wszystkich użytkowników przestrzeni roboczej, pomiń ten krok. W przeciwnym razie w sekcji Cyberbezpieczeństwo upewnij się, że opcje Daybreak Red i Blue są wyłączone — jeśli są włączone, wyłącz je.
Wybierz Zapisz zmiany.
Otwórz Role. Dla wybranej roli wybierz Edytuj nadpisanie lub wybierz Dodaj nadpisanie dla roli, aby je utworzyć.
W sekcji Cyberbezpieczeństwo ustaw opcję Daybreak Blue na Włączone. Włącz Daybreak Red tylko wtedy, gdy dostęp został zatwierdzony dla przestrzeni roboczej, a użytkownicy z wybraną rolą są uprawnieni do korzystania z tej funkcji.
Wybierz Zapisz. Zmiany mogą zacząć obowiązywać po około 10 minutach.
Ponownie otwórz Ustawienia domyślne przestrzeni roboczej oraz rolę. Sprawdź zapisane ustawienia oraz użytkowników lub grupy przypisane do roli.
Aby sprawdzić status dostępu użytkownika do Daybreak, przejdź do Konsola administratora > Modele > Test, wyszukaj zatwierdzonego członka według imienia i nazwiska lub adresu e-mail i sprawdź jego zapisane uprawnienia do modeli. Sprawdź członka, który powinien mieć dostęp, oraz takiego, który nie powinien go mieć. Sprawdź wszystkie role przypisane bezpośrednio i przez grupy: inna rola może przyznawać dostęp, nawet jeśli w jednej z ról wybrano ustawienie Wyłączone. Następnie przetestuj docelowy sposób dostępu wspólnie z zatwierdzonym użytkownikiem. Same zapisane uprawnienia nie potwierdzają, że żądanie do modelu zostanie zrealizowane. Jeśli rzeczywisty dostęp różni się od zapisanych ustawień, sprawdź również dostęp przyznany osobno.
Konfiguracja dostępu dla projektu API
Aby skonfigurować dostęp do Daybreak, musisz być właścicielem organizacji API. Sama rola właściciela projektu nie uprawnia do zmiany tych ustawień.
Otwórz zatwierdzoną organizację na Platformie API.
Utwórz lub wybierz projekt inny niż domyślny do zatwierdzonych wewnętrznych prac Twojego zespołu z zakresu cyberbezpieczeństwa. W projektach domyślnych nie można włączyć Daybreak.
Otwórz Ustawienia projektu > Ogólne > Dostęp do modeli Daybreak.
Włącz każdy poziom dostępu do Daybreak zatwierdzony dla tego projektu. Daybreak Red jest dostępny tylko wtedy, gdy Twoja organizacja otrzymała zgodę na korzystanie z niego.
Wybierz Zapisz. Zmiany mogą zacząć obowiązywać po około 15 minutach.
Dodaj zatwierdzonych użytkowników do projektu.
Do żądań API lub uwierzytelniania w Codex za pomocą klucza API używaj klucza z projektu z włączonym dostępem. Po migracji do innej organizacji lub projektu utwórz albo wybierz klucz w projekcie docelowym i zaktualizuj aplikacje lub procesy, które z niego korzystają.
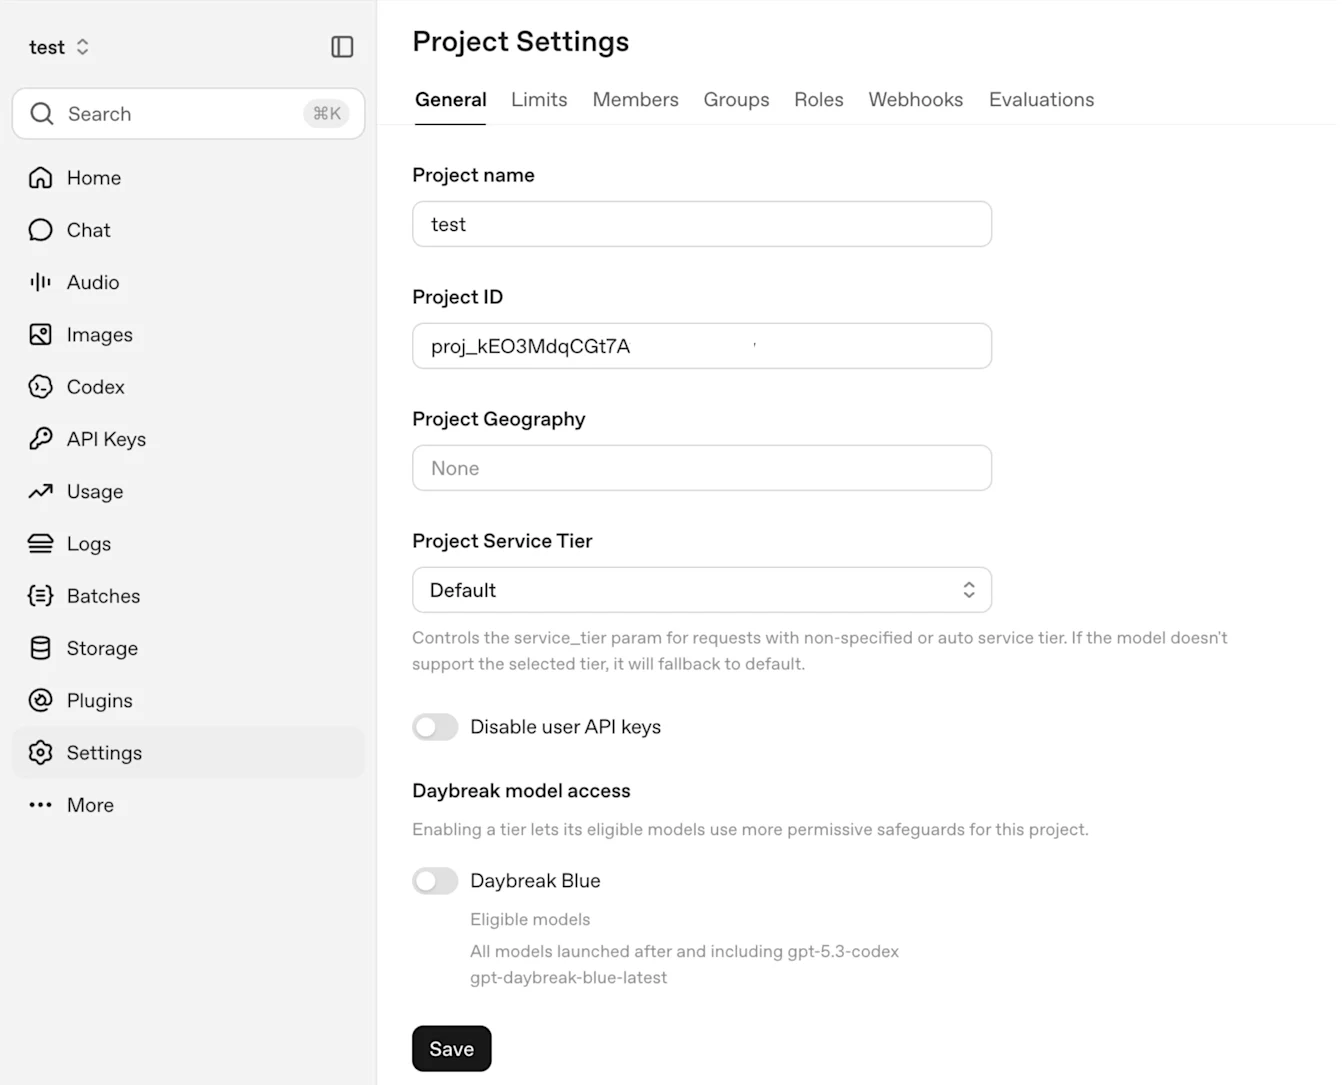
Przykład: Daybreak Blue jest wyłączony w sekcji Ustawienia projektu > Ogólne > Dostęp do modeli Daybreak.
Powtórz te kroki dla każdego projektu, który potrzebuje dostępu. Włączenie Daybreak w jednym projekcie nie włącza go w innych projektach ani nie konfiguruje dostępu w przestrzeni roboczej ChatGPT/Codex.
W przypadku migracji z dedykowanej organizacji Cyber klucze API z tej organizacji nie są przenoszone do nowej organizacji. Utwórz klucze w zatwierdzonym projekcie docelowym i zaktualizuj aplikacje lub procesy, które z nich korzystają.
Sprawdzenie dostępu po konfiguracji
Poczekaj, aż zapisane zmiany zaczną obowiązywać, a następnie odśwież aplikację kliencką. Postępuj zgodnie z instrukcją sprawdzania dostępu w przewodniku wdrożenia Daybreak dla Enterprise, aby przetestować docelową przestrzeń roboczą lub projekt API z zatwierdzonymi użytkownikami i modelami.
Jeśli brakuje ustawień kontroli dostępu do Daybreak lub dostęp nie działa zgodnie z oczekiwaniami:
Upewnij się, że wybrano organizację, przestrzeń roboczą lub projekt wskazany w potwierdzeniu przyznania dostępu lub migracji.
Sprawdź rolę administratora. W przypadku ChatGPT otwórz Ustawienia przestrzeni roboczej > Członkowie. Właściciele przestrzeni roboczej zarządzają ustawieniami domyślnymi i przypisywaniem ról niestandardowych. W przypadku API wybierz właściwą organizację w sekcji Ustawienia Platformy API > Osoby > Członkowie > Role i potwierdź rolę Właściciel.
W przypadku logowania do ChatGPT i Codex sprawdź przynależność użytkownika do grup, przypisane role i zapisane ustawienia modeli.
W przypadku uwierzytelniania za pomocą klucza API sprawdź, czy klucz należy do projektu z włączonym dostępem.
Jeśli problem nadal występuje, skontaktuj się z pomocą techniczną OpenAI. Podaj identyfikator organizacji lub przestrzeni roboczej, identyfikator projektu (jeśli dotyczy), produkt, którego dotyczy problem, poziom dostępu do Daybreak, zapisane ustawienia oraz ewentualny komunikat o błędzie. Nie podawaj kluczy API.
Daybreak nie usuwa wszystkich zabezpieczeń. Sama odmowa nie oznacza braku dostępu.