
1. ใช้คีย์ API ที่ไม่ซ้ำกันสำหรับสมาชิกทีมแต่ละคนในบัญชีของคุณเสมอ
คีย์ API คือรหัสเฉพาะที่ระบุคำขอของคุณไปยัง API คีย์ API ของคุณมีไว้ให้คุณใช้งาน การแชร์คีย์ API ขัดต่อข้อตกลงการใช้งาน
เมื่อคุณเริ่มทดลองใช้งาน คุณอาจต้องการขยายการเข้าถึง API ให้กับทีมของคุณ OpenAI ไม่รองรับการแชร์คีย์ API โปรดเชิญสมาชิกใหม่เข้าสู่บัญชีของคุณจากหน้า สมาชิก และพวกเขาจะได้รับคีย์เฉพาะของตนอย่างรวดเร็วเมื่อลงชื่อเข้าใช้ คุณยังสามารถกำหนดสิทธิ์ให้กับคีย์ API แต่ละรายการได้ด้วย
2. สร้างคีย์ API ที่มีวันหมดอายุและกำหนดกระบวนการหมุนเวียนคีย์
คุณสามารถสร้างคีย์โปรเจ็กต์พร้อมกำหนดวันหมดอายุได้ โดยระบบจะปฏิเสธคำขอทั้งหมดจากคีย์นั้นหลังหมดอายุ เราขอแนะนำอย่างยิ่งให้สร้างคีย์ที่มีวันหมดอายุและกำหนดกระบวนการหมุนเวียนคีย์เป็นประจำ ก่อนคีย์หมดอายุ ให้สร้างคีย์ใหม่แทน อัปเดตแอปพลิเคชันให้ใช้คีย์ใหม่ และเพิกถอนคีย์เก่าหลังจากตรวจสอบแล้วว่าคีย์ใหม่ใช้งานได้ แนวทางเหล่านี้ช่วยลดผลกระทบจากการรั่วไหลของคีย์ API ได้อย่างมาก
ผู้ดูแลระบบสามารถกำหนดอายุการใช้งานสูงสุดของคีย์ API ในระดับองค์กรหรือโปรเจ็กต์ได้ที่การตั้งค่าแพลตฟอร์ม ต้องกำหนดค่าคีย์ใหม่ให้อยู่ภายในขีดจำกัดที่อนุญาต เพื่อไม่ให้คีย์มีผลใช้งานโดยไม่มีกำหนด ขีดจำกัดของโปรเจ็กต์ต้องไม่เกินขีดจำกัดขององค์กร
3. อย่านำคีย์ไปใช้ในสภาพแวดล้อมฝั่งไคลเอ็นต์ เช่น เบราว์เซอร์หรือแอปมือถือ
การเปิดเผยคีย์ OpenAI API ในสภาพแวดล้อมฝั่งไคลเอ็นต์ เช่น เบราว์เซอร์หรือแอปมือถือ ทำให้ผู้ไม่หวังดีนำคีย์ไปส่งคำขอในนามของคุณได้ ซึ่งอาจทำให้เกิดค่าใช้จ่ายที่ไม่คาดคิดหรือทำให้ข้อมูลบางส่วนในบัญชีไม่ปลอดภัย คำขอควรถูกส่งผ่านเซิร์ฟเวอร์แบ็กเอนด์ของคุณเองเสมอ เพื่อให้คุณเก็บคีย์ API ไว้อย่างปลอดภัยได้
4. อย่าคอมมิตคีย์ไปยัง Repository ของคุณ
การคอมมิตคีย์ API ลงในซอร์สโค้ดเป็นช่องทางที่พบบ่อยซึ่งทำให้ข้อมูลเข้าสู่ระบบรั่วไหล หากใช้ Repository สาธารณะ นี่เป็นวิธีที่พบบ่อยซึ่งอาจทำให้คุณเผยแพร่คีย์บนอินเทอร์เน็ตโดยไม่รู้ตัว Repository ส่วนตัวปลอดภัยกว่า แต่หากเกิดการละเมิดข้อมูล คีย์ของคุณก็อาจรั่วไหลได้เช่นกัน ด้วยเหตุนี้ เราจึงขอแนะนำอย่างยิ่งให้ใช้ตัวแปรสภาพแวดล้อมเป็นมาตรการเชิงรุกในการรักษาความปลอดภัยของคีย์
5. ใช้ตัวแปรสภาพแวดล้อมแทนคีย์ API
ตัวแปรสภาพแวดล้อมคือตัวแปรที่กำหนดไว้ในระบบปฏิบัติการ ไม่ใช่ภายในแอปพลิเคชัน ตัวแปรนี้ประกอบด้วยชื่อและค่า เราขอแนะนำให้ตั้งชื่อตัวแปรเป็น OPENAI_API_KEY การใช้ชื่อตัวแปรนี้ให้เหมือนกันทั้งทีมช่วยให้คุณคอมมิตและแชร์โค้ดได้โดยไม่เสี่ยงเปิดเผยคีย์ API
การตั้งค่าบน Windows
ตัวเลือกที่ 1: ตั้งค่าตัวแปรสภาพแวดล้อม ‘OPENAI_API_KEY’ ผ่านพรอมต์คำสั่ง cmd
เรียกใช้คำสั่งต่อไปนี้ในพรอมต์คำสั่ง cmd โดยแทนที่ <yourkey> ด้วยคีย์ API ของคุณ:
setx OPENAI_API_KEY "<yourkey>"การตั้งค่านี้จะมีผลกับหน้าต่างพรอมต์คำสั่ง cmd ที่เปิดหลังจากนี้ ดังนั้นคุณต้องเปิดหน้าต่างใหม่เพื่อใช้ตัวแปรดังกล่าวกับ curl คุณตรวจสอบว่าตั้งค่าตัวแปรนี้แล้วได้โดยเปิดหน้าต่างพรอมต์คำสั่ง cmd ใหม่ แล้วพิมพ์
echo %OPENAI_API_KEY%ตัวเลือกที่ 2: ตั้งค่าตัวแปรสภาพแวดล้อม ‘OPENAI_API_KEY’ ผ่านแผงควบคุม
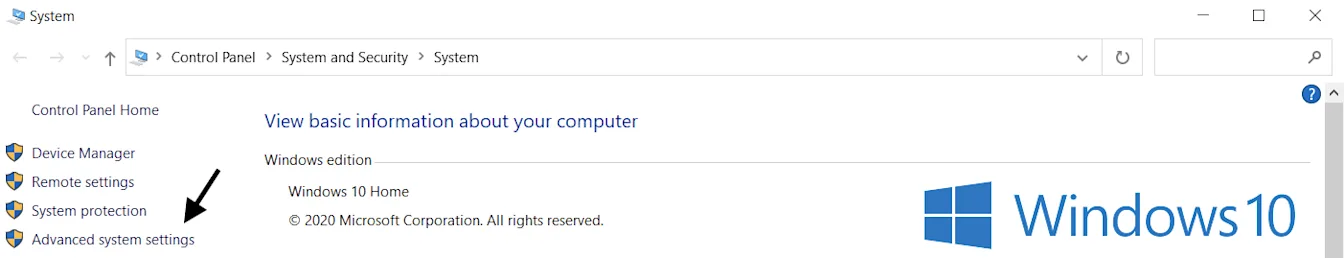
เปิดคุณสมบัติ ระบบ แล้วเลือก การตั้งค่าระบบขั้นสูง
เลือก ตัวแปรสภาพแวดล้อม...
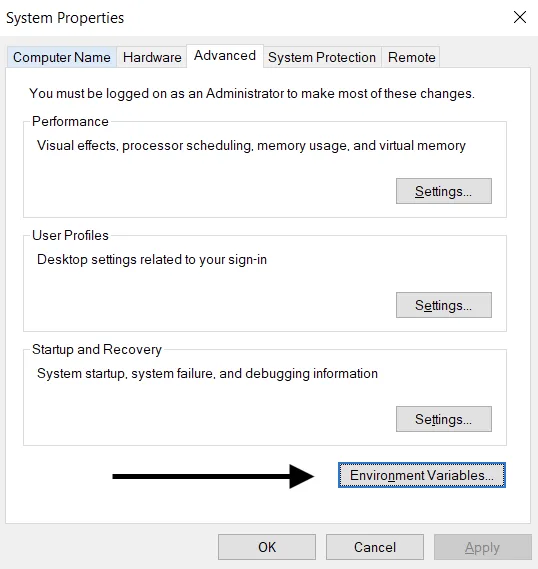
เลือก ใหม่… ในส่วนตัวแปรผู้ใช้ (ด้านบน) เพิ่มคู่ชื่อและค่าคีย์ โดยแทนที่ <yourkey> ด้วยคีย์ API ของคุณ
ชื่อตัวแปร: OPENAI_API_KEY
ค่าตัวแปร: <yourkey>
การตั้งค่าบน Linux / macOS
ตัวเลือกที่ 1: ตั้งค่าตัวแปรสภาพแวดล้อม ‘OPENAI_API_KEY’ โดยใช้ zsh
เรียกใช้คำสั่งต่อไปนี้ในเทอร์มินัล โดยแทนที่ yourkey ด้วยคีย์ API ของคุณ
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcอัปเดตเชลล์ด้วยตัวแปรใหม่:
source ~/.zshrcยืนยันว่าคุณได้ตั้งค่าตัวแปรสภาพแวดล้อมแล้วโดยใช้คำสั่งต่อไปนี้
echo $OPENAI_API_KEYค่าของคีย์ API ของคุณจะเป็นเอาต์พุตที่ได้
ตัวเลือกที่ 2: ตั้งค่าตัวแปรสภาพแวดล้อม ‘OPENAI_API_KEY’ โดยใช้ bash
ทำตามคำแนะนำในตัวเลือกที่ 1 โดยแทนที่ .zshrc ด้วย .bash_profile
เรียบร้อยแล้ว! ตอนนี้คุณสามารถอ้างอิงคีย์ใน curl หรือโหลดใน Python ของคุณได้แล้ว:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. ใช้บริการจัดการคีย์
มีผลิตภัณฑ์หลากหลายสำหรับจัดการคีย์ API ลับอย่างปลอดภัย เครื่องมือเหล่านี้ช่วยให้คุณควบคุมการเข้าถึงคีย์และยกระดับความปลอดภัยของข้อมูลโดยรวม หากแอปพลิเคชันถูกละเมิดข้อมูล คีย์ของคุณจะไม่รั่วไหล เนื่องจากคีย์ได้รับการเข้ารหัสและจัดการในตำแหน่งที่แยกออกจากกันโดยสิ้นเชิง
สำหรับทีมที่นำแอปพลิเคชันไปใช้งานจริง เราขอแนะนำให้พิจารณาเลือกใช้บริการเหล่านี้
7. ตรวจสอบการใช้งานบัญชีและหมุนเวียนคีย์เมื่อจำเป็น
หากคีย์ API รั่วไหล บุคคลอื่นอาจเข้าถึงโควตาบัญชีของคุณโดยไม่ได้รับอนุญาต ซึ่งอาจทำให้ข้อมูลสูญหาย เกิดค่าใช้จ่ายที่ไม่คาดคิด โควตารายเดือนหมดลง และการเข้าถึง API หยุดชะงัก
คุณติดตามการใช้งานของทีมได้ที่หน้าการใช้งาน หากกังวลว่าอาจมีการใช้งานในทางที่ผิด คุณสามารถดำเนินการดังต่อไปนี้เพื่อปกป้องบัญชี:
ตรวจสอบว่าการใช้งานสอดคล้องกับงานของทีมหรือไม่ สำหรับผู้ใช้ที่อยู่ในหลายองค์กร เช่น องค์กรของบริษัทและองค์กรส่วนตัว โปรดตรวจสอบว่าได้เปิดใช้การติดตามและตั้งค่าองค์กรเริ่มต้นสำหรับการใช้งานและการติดตามแล้ว
หากเชื่อว่าคีย์รั่วไหล ให้หมุนเวียนคีย์ทันทีจากหน้าคีย์ API หากมีแอปพลิเคชันที่ใช้งานจริง คุณจะต้องอัปเดตค่าคีย์ให้สอดคล้องกัน
ติดต่อเราผ่าน help.openai.com เพื่อให้ตรวจสอบเพิ่มเติม
8. จำกัดการเข้าถึง API ด้วยรายการ IP ที่อนุญาต
รายการ IP ที่อนุญาตช่วยให้คุณจำกัดที่อยู่ IP ที่สามารถเข้าถึง OpenAI API ของคุณได้ เมื่อเปิดใช้ ระบบจะอนุญาตเฉพาะคำขอจากที่อยู่หรือช่วง IP ที่กำหนดไว้ และปฏิเสธคำขออื่นทั้งหมด แม้ว่าจะมีคีย์ API ที่ถูกต้องก็ตาม
วิธีนี้เพิ่มการป้องกันอีกชั้น โดยทำให้มั่นใจว่า API ของคุณจะเข้าถึงได้จากโครงสร้างพื้นฐานที่เชื่อถือได้เท่านั้น เช่น เซิร์ฟเวอร์แบ็กเอนด์หรือสภาพแวดล้อมคลาวด์ของคุณ
ดูข้อมูลเพิ่มเติมได้ที่บทความ รายการ IP ที่อนุญาตสำหรับ OpenAI API