
Przegląd
Konsola administratora umożliwia uprawnionym administratorom zarządzanie dzierżawą OpenAI oraz zasobami produktów, do których mają dostęp w ramach swojej roli. Wybierz Ustawienia globalne, aby zarządzać tożsamością w całej dzierżawie, lub wybierz przestrzeń roboczą ChatGPT albo konto reklamowe, aby uzyskać dostęp do ustawień danego produktu.
To, co widzisz, zależy od Twoich produktów, planu i ról administratora. W przypadku ChatGPT zaktualizowana konsola administratora jest dostępna dla kwalifikujących się przestrzeni roboczych Enterprise i Edu. Klienci korzystający wyłącznie z ChatGPT Business nadal zarządzają przestrzenią roboczą za pomocą dotychczasowych ustawień przestrzeni roboczej ChatGPT.
Otwórz konsolę administratora i wybierz zasób

Zaloguj się do konsoli administratora za pomocą konta OpenAI powiązanego z Twoją dzierżawą.
Jeśli masz dostęp do więcej niż jednej dzierżawy, wybierz tę, którą chcesz zarządzać.
Wybierz Ustawienia globalne, aby zarządzać całą dzierżawą, lub wybierz przestrzeń roboczą ChatGPT albo konto reklamowe, którym chcesz zarządzać.
Otwórz dostępną sekcję odpowiednią do zadania, np. Dostęp, Użytkownicy i grupy, Analityka lub Rozliczenia.

Zasób jest widoczny tylko wtedy, gdy należy do wybranej dzierżawy, a Twoja rola zapewnia do niego dostęp. Jeśli sekcja jest niedostępna, sprawdź wybrane konto, dzierżawę i rolę administratora.
Jeśli otrzymasz zaproszenie do roli administratora globalnego, zanim założysz konto OpenAI, otwórz konsolę administratora i utwórz konto, używając adresu e-mail, na który wysłano zaproszenie. W sekcji Oczekujące zaproszenia wybierz Akceptuj. Dołączenie do dzierżawy nie daje dostępu do przestrzeni roboczej ChatGPT, organizacji API ani konta reklamowego.
Lista Użytkownicy dzierżawy nie jest tym samym co lista Członkowie przestrzeni roboczej ChatGPT. Jeśli brakuje danych liczbowych, przestrzeni roboczej lub danych analitycznych, sprawdź wybraną dzierżawę i otwórz samą przestrzeń roboczą. Poproś zespół pomocy OpenAI lub zespół obsługujący Twoje konto o sprawdzenie nieoczekiwanego powiązania z dzierżawą. Nie twórz zastępczej dzierżawy ani przestrzeni roboczej.
Role administratorów i ich zakresy
| Rola lub dostęp | Zakres zarządzania | Uprawnienia, których nie zapewnia |
|---|---|---|
| Administrator globalny | Obsługiwane ustawienia tożsamości w całej dzierżawie, zweryfikowane domeny, połączenia z dostawcami tożsamości, administrowanie dzierżawą oraz tworzenie kwalifikujących się kont reklamowych. | Automatyczny dostęp jako właściciel lub administrator do każdej przestrzeni roboczej ChatGPT, organizacji API lub konta Ads. |
| Menedżer użytkowników (jeśli dostępny) | Przypisani użytkownicy i grupy dzierżawy, jeśli ta rola jest dostępna. | Możliwość przypisywania lub usuwania administratorów globalnych, zmieniania ustawień całej dzierżawy lub administrowania innym produktem. |
| Członek | Dostęp tylko do odczytu do obsługiwanych użytkowników, grup, ról i zasobów dzierżawy. | Możliwość zmieniania ustawień dzierżawy, zarządzania użytkownikami lub grupami bądź przyznawania ról administratora. |
| Administrator Ads | Uprawnienie do tworzenia kwalifikujących się kont reklamowych. | Automatyczny dostęp do wszystkich istniejących kont reklamowych. |
Jedna osoba może mieć kilka ról, ale każda z nich musi zostać przypisana we właściwym dla niej zakresie. Szczegółowe informacje o rolach w przestrzeni roboczej ChatGPT znajdziesz tutaj: Zarządzanie członkami, rolami w przestrzeni roboczej i stanowiskami. Rola Członek dzierżawy jest niezależna od członkostwa w przestrzeni roboczej ChatGPT.
Zarządzanie tożsamością na poziomie dzierżawy
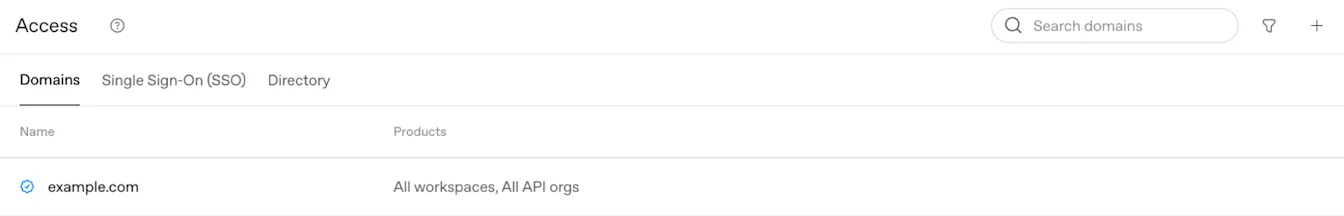
Sprawdzanie domen i ustawień logowania
W sekcji Ustawienia globalne otwórz Dostęp > Domeny, aby sprawdzić stan weryfikacji domeny i jej zgodność z wymaganiami produktów. Nowo zweryfikowana domena może początkowo dotyczyć wszystkich kwalifikujących się przestrzeni roboczych ChatGPT i organizacji API. Przed zmianą wymagań dotyczących logowania sprawdź wynikowe mapowania i potwierdź dostępność ścieżki odzyskiwania dostępu przez administratora.
Informacje o weryfikacji domeny i zgodności z wymaganiami produktów znajdziesz w artykule: Weryfikowanie domeny na potrzeby tożsamości OpenAI.
Właściciel samodzielnej przestrzeni roboczej ChatGPT Business zarządza logowaniem jednokrotnym i domenami w dotychczasowych ustawieniach tożsamości przestrzeni roboczej. Jeśli te ustawienia są tylko do odczytu lub wyświetlają opcję Konsola w chmurze ↗, poproś administratora globalnego o zarządzanie współdzielonym połączeniem dzierżawy. Informacje o konfiguracji Business i limitach planu znajdziesz w artykule: Konfigurowanie logowania jednokrotnego w ChatGPT Business.
Wybierz sposób dołączania użytkowników
Automatyczne tworzenie kont i zapraszanie osób z domen zewnętrznych konfiguruje się osobno dla każdej przestrzeni roboczej ChatGPT.
Automatyczne tworzenie kont może dodawać uprawnione osoby do przestrzeni roboczej, gdy logują się przy użyciu adresu e-mail ze zweryfikowanej domeny powiązanej z tą przestrzenią. Ta funkcja nie wymaga logowania jednokrotnego i działa niezależnie od SCIM. Jeśli Twoja przestrzeń robocza wymaga logowania jednokrotnego, pracownicy nadal muszą z niego korzystać.
W planach Enterprise automatyczne tworzenie kont jest domyślnie włączone dla pierwszej przestrzeni roboczej ChatGPT utworzonej w nowej dzierżawie, która spełnia wymagane warunki. Dla dodatkowej przestrzeni roboczej utworzonej w istniejącej dzierżawie ta funkcja jest domyślnie wyłączona. Przed wdrożeniem użytkowników sprawdź aktualne ustawienie w każdej przestrzeni roboczej.
W planach Enterprise automatyczne tworzenie kont przydziela pełne stanowiska w przestrzeni roboczej zgodnie ze standardowymi warunkami rozliczeń Twojej organizacji. Pracownicy dodani w ten sposób otrzymują domyślny dostęp do narzędzi obowiązujący w danej przestrzeni roboczej.
Po zweryfikowaniu domeny wybierz przestrzenie robocze, z którymi chcesz ją powiązać. Następnie sprawdź ustawienie automatycznego tworzenia kont i wyłącz je w każdej przestrzeni roboczej, do której użytkownicy nie powinni dołączać w ten sposób.
Zanim przejdziesz dalej, sprawdź liczbę dostępnych stanowisk, istniejące konta osobiste oraz ewentualne komunikaty dotyczące migracji do Enterprise lub Edu. Jeśli planujesz zarządzać dostępem przez SCIM, wyłącz automatyczne tworzenie kont, aby uniknąć tworzenia użytkowników, których dostępem nie zarządza Twój dostawca tożsamości.
Wyłączenie automatycznego tworzenia kont nie usuwa obecnych członków przestrzeni roboczej.
Informacje dotyczące pracowników z kontami osobistymi, Plus lub Pro znajdziesz w artykule Wdrażanie pracowników z istniejącymi kontami ChatGPT.
Informacje o synchronizacji katalogu znajdziesz w artykule Aprowizacja i zarządzanie przy użyciu SCIM.
Sprawdzanie synchronizacji katalogu i istniejących połączeń
W sekcji Ustawienia globalne otwórz Dostęp, a następnie wybierz Katalog, aby sprawdzić dostępne funkcje SCIM na poziomie dzierżawy i stan synchronizacji. Połączenia SCIM na poziomie dzierżawy i produktu mogą być włączone jednocześnie. Nie można jednak zmienić przypisania Dostępu do produktów na poziomie dzierżawy dla przestrzeni roboczej ani organizacji API, jeśli dla tego zasobu włączono SCIM na poziomie produktu. Przed zmianą istniejącego połączenia uzgodnij migrację z zespołem obsługi konta OpenAI.
Informacje o konfigurowaniu katalogu, przypisywaniu produktów i synchronizacji znajdziesz w artykule: Obsługa administracyjna i zarządzanie za pomocą SCIM.
Zarządzaj dostępem zewnętrznym
Logowanie za pomocą ChatGPT pozwala aplikacji zidentyfikować członka organizacji. Dostęp delegowany pozwala członkowi organizacji upoważnić aplikację do korzystania z określonych danych i wykonywania dozwolonych działań w jego imieniu. Zatwierdzenie przez organizację umożliwia taki dostęp, ale każdy członek nadal musi przejść proces autoryzacji aplikacji w ramach własnych uprawnień.
Administrator globalny zarządza uprawnieniami aplikacji na poziomie organizacji w sekcji Dostęp zewnętrzny w konsoli administratora OpenAI. Wybierz organizację, którą chcesz skonfigurować.
Właściciel lub administrator przestrzeni roboczej ChatGPT, administrator konta reklamowego ani administrator HubSpot nie otrzymuje automatycznie uprawnień administratora globalnego.
Sprawdź logowanie służące wyłącznie potwierdzeniu tożsamości
Logowanie w celu potwierdzenia tożsamości i delegowany dostęp do danych to odrębne uprawnienia. Dotychczasowe zasady zezwalania lub blokowania dostępu w całej organizacji oraz zatwierdzenia aplikacji nadal obowiązują. Kolumna Włączone zakresy pokazuje aktualnie włączone uprawnienia dostępu. Otwórz aplikację, aby sprawdzić dostępne ustawienia w sekcji Zakresy.
Otwórz sekcję Dostęp zewnętrzny i wybierz odpowiednią organizację.
Wybierz aplikację zewnętrzną, którą chcesz zarządzać. Jeśli nie ma jej na liście, wybierz Włącz aplikacje, znajdź aplikację i wybierz Włącz, aby dodać ją do listy. Następnie otwórz aplikację, aby skonfigurować jej uprawnienia w sekcji Zakresy.
W sekcji Zakresy sprawdź ustawienie Tożsamość, jeśli jest dostępne.
Włącz lub wyłącz ustawienie Tożsamość, jeśli przełącznik można zmienić. Ustawienie Tożsamość jest wymagane dla funkcji Witryny ChatGPT i nie można go tutaj wyłączyć. Jeśli przełącznik jest kontrolowany przez inne ustawienie, postępuj zgodnie ze wskazówkami w szczegółach aplikacji.
Zmiana ustawienia logowania służącego wyłącznie potwierdzeniu tożsamości nie przyznaje dostępu do połączonych aplikacji ani reklam. Sprawdź te delegowane uprawnienia osobno.
Włącz dostęp do połączonych aplikacji dla funkcji Witryny
Witryny ChatGPT mogą prosić o pozwolenie na korzystanie z aplikacji połączonych przez danego odwiedzającego. Na przykład udostępniony pulpit nawigacyjny może pobierać aktualne informacje, korzystając z konta i dotychczasowych uprawnień zalogowanego odwiedzającego. W wersji zapoznawczej dostęp do połączonych aplikacji dla funkcji Witryny jest domyślnie wyłączony. Musi go włączyć administrator globalny.
Otwórz sekcję Dostęp zewnętrzny i wybierz odpowiednią organizację.
Wybierz Witryny ChatGPT.
W sekcji Zakresy włącz Konektory. Ustawienie Tożsamość jest wymagane dla funkcji Witryny ChatGPT i nie można go tutaj wyłączyć.
Potwierdź z administratorem przestrzeni roboczej, że funkcja Witryny może w niej korzystać z połączonych aplikacji i że poszczególne aplikacje, których chcesz używać, są dostępne.
Poproś członka organizacji, aby otworzył witrynę, zalogował się za pomocą ChatGPT, sprawdził żądany dostęp i autoryzował połączenie.
Wszystkie mające zastosowanie ustawienia organizacji, przestrzeni roboczej i poszczególnych aplikacji muszą zezwalać na dostęp. Obowiązują również zgoda członka organizacji i uprawnienia w aplikacji źródłowej.
Zatwierdzenie na poziomie organizacji obejmuje obecne i przyszłe Witryny ChatGPT. Każdy odwiedzający autoryzuje dostęp za pośrednictwem własnego konta. Włączenie tego ustawienia nie daje każdej witrynie dostępu do danych z połączonych aplikacji wszystkich członków organizacji.
Informacje o ustawieniach przestrzeni roboczej znajdziesz w artykule: Zarządzanie funkcją Witryny ChatGPT w przestrzeni roboczej.
Włącz dostęp do reklam dla aplikacji
W wersji zapoznawczej dostęp aplikacji do reklam jest domyślnie wyłączony. Musi go włączyć administrator globalny.
Otwórz sekcję Dostęp zewnętrzny i wybierz organizację, do której należy dane konto reklamowe.
Wybierz aplikację, na przykład HubSpot. Jeśli nie ma jej na liście, wybierz Włącz aplikacje, znajdź aplikację i wybierz Włącz, aby dodać ją do listy. Następnie otwórz aplikację, aby skonfigurować jej uprawnienia w sekcji Zakresy.
W sekcji Zakresy włącz Reklamy, jeśli są wyłączone.
Poproś reklamodawcę, aby wrócił do aplikacji i ponowił próbę połączenia z ChatGPT Ads lub dokończył ten proces.
Reklamodawca sprawdza żądane uprawnienia i autoryzuje dostęp w ramach swoich dotychczasowych uprawnień do konta reklamowego.
Zatwierdzenie przez organizację i autoryzacja przez reklamodawcę to odrębne kroki. Reklamodawca może autoryzować dostęp tylko w zakresie własnych uprawnień.
Informacje o konfiguracji HubSpot znajdziesz w artykule: Konfigurowanie ChatGPT Ads w HubSpot.
Sprawdź lub zmień dostęp
Otwórz aplikację w sekcji Dostęp zewnętrzny, aby sprawdzić lub zmienić jej zakresy uprawnień. Wyłącz Reklamy lub Konektory, aby odebrać dostęp do tych danych bez zmiany ustawienia Tożsamość. Opcja Wyłącz aplikację, jeśli jest dostępna, wyłącza wszystkie włączone zakresy uprawnień aplikacji. Funkcja Witryny ChatGPT nie ma opcji Wyłącz aplikację, ponieważ ustawienie Tożsamość jest wymagane. Zmiany zakresów uprawnień są zapisywane na bieżąco. Poczekaj na komunikat Zaktualizowano dostęp aplikacji. Jeśli pojawi się komunikat Potwierdź zmianę, sprawdź zmianę z zezwalania na wszystkie aplikacje na zezwalanie tylko na wybrane. Przyszłe aplikacje będą wymagać indywidualnego zatwierdzenia. Jeśli aktualizacja się nie powiedzie, odśwież stronę i sprawdź bieżące ustawienia przed ponowną próbą. W przypadku funkcji Witryny administratorzy przestrzeni roboczej mogą również sprawdzić, które połączone aplikacje są dostępne w przestrzeni roboczej.
Rozwiązywanie problemów z dostępem delegowanym
Jeśli brakuje ustawienia, upewnij się, że wybrana jest właściwa organizacja, funkcja jest dla niej dostępna i masz uprawnienia administratora globalnego.
Jeśli witryna nie może korzystać z aplikacji, sprawdź zatwierdzenie przez organizację, dostępność w przestrzeni roboczej, ustawienie danej aplikacji, a także połączenie członka organizacji, jego zgodę i uprawnienia w aplikacji źródłowej.
Jeśli podczas łączenia z HubSpot konto reklamowe ma status Ograniczone, poproś administratora globalnego organizacji, do której należy konto, o potwierdzenie, że dla HubSpot włączony jest zakres Reklamy. Jeśli organizacja zatwierdziła HubSpot, a konto nadal podlega ograniczeniom, skontaktuj się z administratorem konta.
Jeśli dostęp do reklam jest włączony, ale połączenie nadal nie działa, sprawdź organizację, uprawnienia reklamodawcy do konta reklamowego i aplikacji oraz to, czy proces autoryzacji został ukończony.
Prosząc o pomoc, podaj organizację, przestrzeń roboczą lub konto reklamowe, aplikację lub witrynę, których dotyczy problem, oraz komunikat o błędzie.
Sprawdź użytkowników, grupy i dostęp do produktów
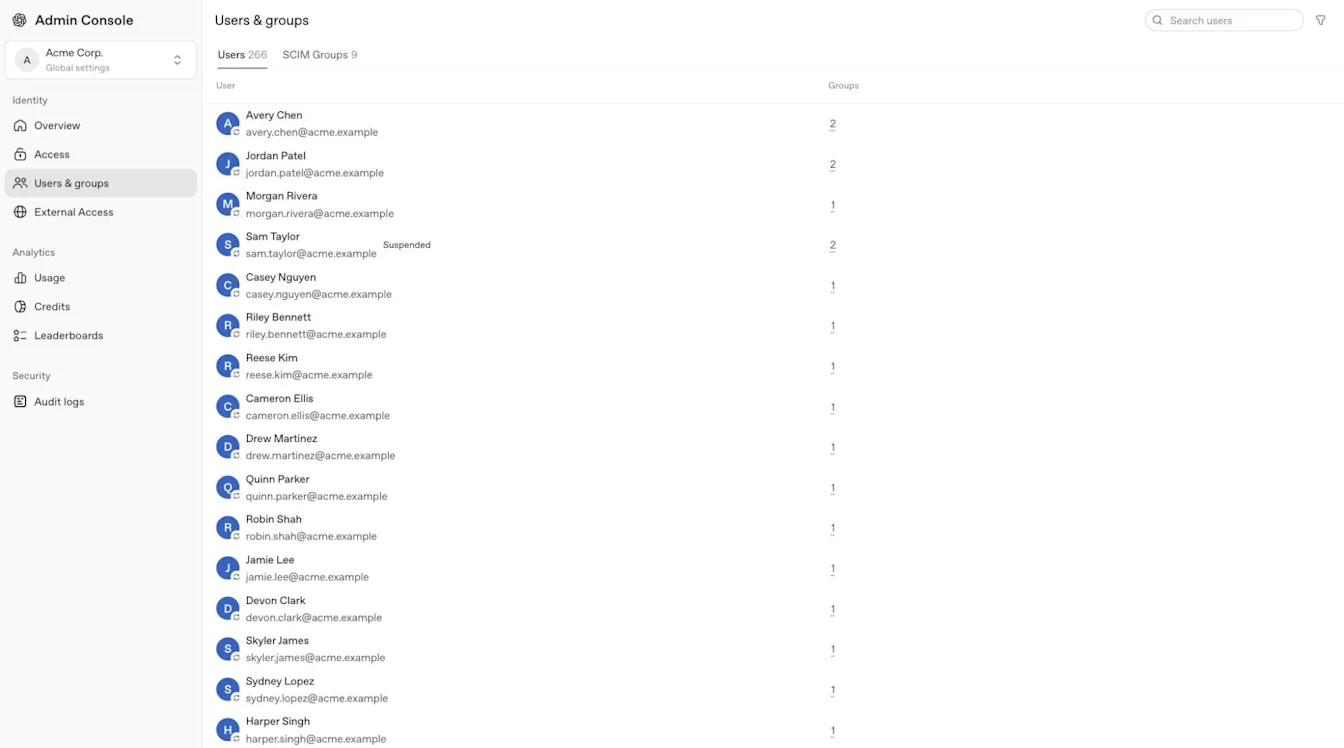
Przejdź do sekcji Użytkownicy i grupy i wybierz Użytkownicy, aby znaleźć osobę w wybranej dzierżawie. Otwórz profil tej osoby i wybierz Dostęp i role, aby sprawdzić jej dostęp do produktów. W zależności od dostępnego widoku bezpośrednie przypisania mogą być widoczne w sekcji Role bezpośrednie. Wybierz Grupy, aby sprawdzić, do których grup należy ta osoba, lub Grupy SCIM, aby sprawdzić zsynchronizowane grupy.
W przypadku grup SCIM synchronizowanych na poziomie dzierżawy sekcja Dostęp do produktów pozwala przypisywać obsługiwane przestrzenie robocze ChatGPT i konta reklamowe. W dzierżawach Enterprise i Edu można też przypisywać zsynchronizowane grupy do organizacji API. Sprawdź odpowiednią grupę API i członkostwo w organizacji na Platformie API. Sprawdź role na wybranym koncie reklamowym.
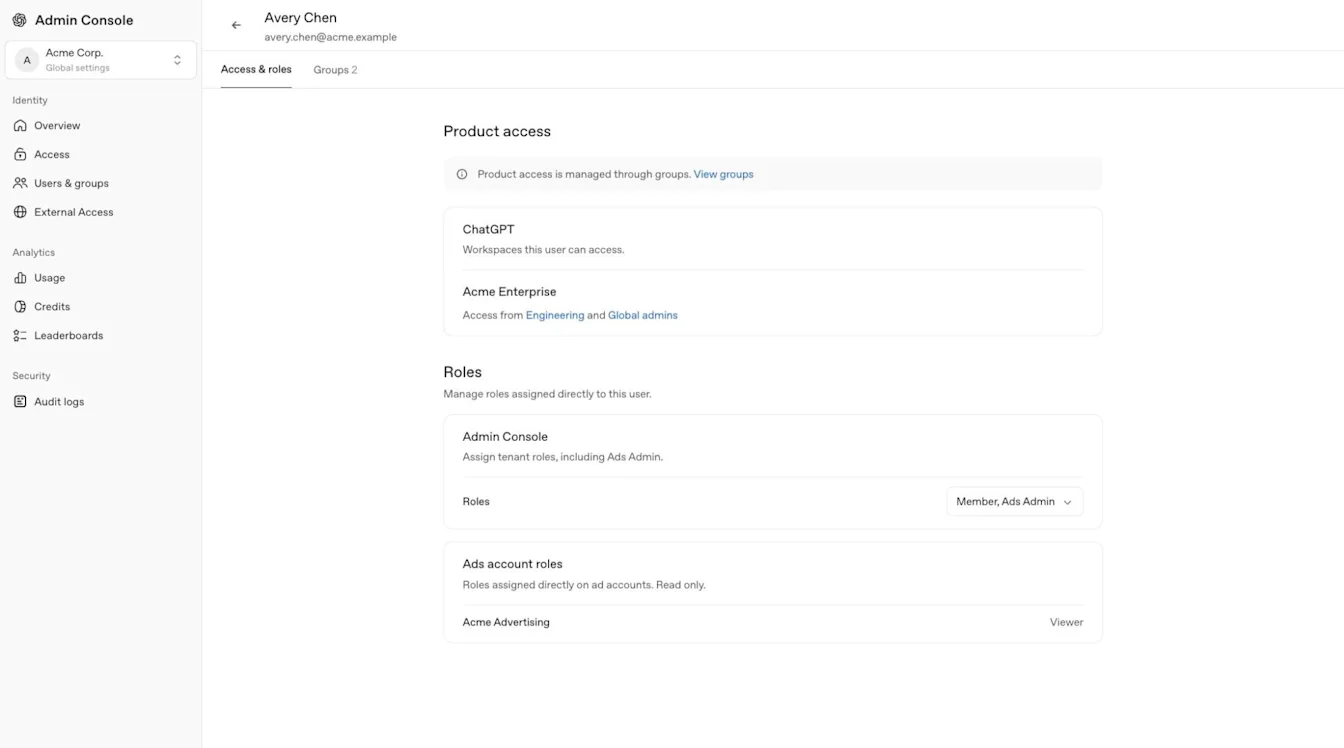
Zanim przyznasz dostęp, sprawdź produkty i role już przypisane do grupy i wybierz rolę z minimalnymi niezbędnymi uprawnieniami. Sekcja Dostęp do produktów na poziomie dzierżawy nie umożliwia przypisywania niestandardowych ról w przestrzeniach roboczych ChatGPT.
Zsynchronizowaną grupą zarządza Twój dostawca tożsamości. Nie dodawaj ani nie usuwaj jej członków bezpośrednio w produkcie. Członkami i grupami przestrzeni roboczych Enterprise i Edu zarządzaj w konsoli administratora, członkami przestrzeni roboczych Business — w ChatGPT, członkami organizacji API — na Platformie API, a użytkownikami reklam — na odpowiednim koncie reklamowym. Plan Business nie obsługuje niestandardowych grup w przestrzeni roboczej.
Aby dowiedzieć się więcej o zarządzaniu grupami w przestrzeni roboczej i delegowanych uprawnieniach menedżerów grup, wybierz odpowiednią przestrzeń roboczą ChatGPT i zapoznaj się z artykułem Zarządzanie grupami i menedżerami grup.
Obecność użytkownika w sekcji Użytkownicy nie oznacza, że ma on dostęp do wszystkich zasobów. SCIM na poziomie dzierżawy dodaje użytkowników bezpośrednio do przypisanej organizacji API bez konieczności akceptowania zaproszenia. Zaproszenia do przestrzeni roboczych ChatGPT nadal działają niezależnie. Zaproszenia wysyłane ręcznie nadal dotyczą konkretnej obsługiwanej przestrzeni roboczej ChatGPT, organizacji API lub konta reklamowego.
SCIM na poziomie dzierżawy zarządza członkostwami w organizacjach API, które tworzy lub nad którymi przejmuje kontrolę. Usunięcie ostatniego przypisania uprawniającego do członkostwa może spowodować jego usunięcie, nawet jeśli pierwotnie dodano je ręcznie. Informacje o tym, co sprawdzić podczas konfiguracji i odbierania dostępu użytkownikom, znajdziesz w artykule Aprowizacja i zarządzanie przy użyciu SCIM.
Objaśnienie etykiet źródła użytkownika
Etykieta Źródło widoczna na liście użytkowników dzierżawy lub w profilu wskazuje, jak utworzono dany rekord użytkownika lub jak jest on zarządzany.
| Etykieta | Znaczenie |
|---|---|
| SCIM | Rekord użytkownika dzierżawy jest aprowizowany i zarządzany za pośrednictwem dostawcy tożsamości. |
| Ręcznie | Rekord użytkownika dzierżawy utworzono lub zaproszono ręcznie za pośrednictwem Konsoli administratora. W niektórych widokach profilu może być wyświetlana etykieta Niestandardowe. |
| Zmigrowano | Rekord użytkownika dzierżawy przeniesiono do Konsoli administratora z poprzedniego systemu zarządzania kontami OpenAI. Mógł on na przykład powstać na podstawie istniejącego członkostwa w przestrzeni roboczej ChatGPT lub organizacji API. |
Sprawdzanie dostępu użytkownika do modeli
Test modelu pomaga administratorom zrozumieć, dlaczego użytkownik może lub nie może korzystać z danego modelu. Jest dostępny dla administratorów korzystających z planów ChatGPT Business, Enterprise, Healthcare i Edu. Dostęp do Testu modelu nie zapewnia dostępu do innych ustawień całej dzierżawy.
Otwórz Konsolę administracyjną i wybierz przestrzeń roboczą ChatGPT, którą chcesz sprawdzić.
Otwórz sekcję Modele, a następnie wybierz Test.
Wyszukaj użytkownika według imienia i nazwiska lub adresu e-mail.
Sprawdź jego wynikowy dostęp do modeli, ustawienia domyślne przestrzeni roboczej, uprawnienia do modeli, role i preferencje.
Wyniki odzwierciedlają zapisane ustawienia. Testowanie nie przyznaje dostępu do modeli, nie zmienia ustawień ani limitów użycia i nie zastępuje typu stanowiska, planu ani uprawnień użytkownika w przestrzeni roboczej.
Informacje o dostępności i limitach modeli w planach Enterprise i Edu znajdziesz tutaj: Modele i limity w ChatGPT Enterprise i Edu.
Zarządzanie wybranym kontem Ads
Przed sprawdzeniem sekcji Użytkownicy i grupy lub ról właściwych dla konta wybierz odpowiednie konto Ads. Administrator globalny lub administrator Ads może tworzyć konta reklamowe. Administrator, członek lub obserwator konta reklamowego otrzymuje uprawnienia do konkretnego konta.
Informacje o logowaniu do Ads, rolach na koncie i regułach dostępu do katalogu znajdziesz tutaj: Zarządzanie tożsamością i dostępem w Ads Manager.
Sprawdzanie analiz, dzienników inspekcji, poświadczeń i rozliczeń
Analityka
W zależności od roli i planu sekcja Analityka może obejmować użycie ChatGPT lub Codex, aktywnych użytkowników, rankingi, środki i aktywność możliwą do wyeksportowania. Dostępne zakresy danych i częstotliwość odświeżania zależą od raportu. Wyświetlane szacowane koszty służą do planowania i nie są rozliczonymi opłatami ani fakturami. Jeśli ta funkcja jest dostępna, członek przestrzeni roboczej może przeglądać tylko własną aktywność, chyba że inna rola w przestrzeni roboczej zapewnia mu szerszy dostęp.
| Obszar analityki | Zakres danych historycznych | Typowa częstotliwość odświeżania |
|---|---|---|
| Analityka środków ChatGPT i Codex | Do 120 dni. | Mniej więcej co 1–6 godzin. |
| Analityka użycia Codex | Do 120 dni. | Mniej więcej co 1–6 godzin. |
| Analityka użycia ChatGPT | Do poprzednich 12 miesięcy. | Do 48 godzin. |
Dostęp do produktu Codex nie obejmuje automatycznie analityki. Jeśli ta funkcja jest dostępna, właściciel przestrzeni roboczej może za pomocą roli niestandardowej przyznać uprawnienie Zezwalaj członkom na administrowanie Codex. Zapewnia to użytkownikowi dostęp do obsługiwanej analityki użycia Codex w tej przestrzeni roboczej bez nadawania mu roli administratora przestrzeni roboczej ani administratora globalnego.
Jeśli ta funkcja jest dostępna, analitykę przestrzeni roboczej można filtrować według synchronizowanych grup, takich jak dział lub zespół pilotażowy. Widoczność grup i dostęp do analityki zależą od wybranej przestrzeni roboczej i roli użytkownika. Przestrzegaj zasad ochrony prywatności obowiązujących w firmie lub szkole.
Jeśli ta funkcja jest dostępna, szacowane koszty są obliczane według cennika wybranej przestrzeni roboczej, służą do planowania i nie stanowią rozliczonych opłat. Wystawiona faktura jest wiążącym dokumentem rozliczeniowym. Aby uzyskać bardziej szczegółowe raporty ChatGPT, w tym dotyczące kwalifikującej się aktywności GPT, projektów lub umiejętności, użyj ustawień analityki wybranej przestrzeni roboczej.
Dzienniki inspekcji
Jeśli ta funkcja jest dostępna, administrator globalny może otworzyć Ustawienia globalne, a następnie w sekcji Bezpieczeństwo wybrać Dzienniki inspekcji, aby sprawdzić aktywność administracyjną w całej dzierżawie. Dzienniki inspekcji przestrzeni roboczej są odrębne i dostępne tylko dla kwalifikujących się właścicieli lub administratorów przestrzeni roboczej. Jeśli nie ma sekcji Dzienniki inspekcji, sprawdź wybraną dzierżawę lub przestrzeń roboczą, swoją rolę i dostępność funkcji.
Zmiany wprowadzone za pomocą interfejsu Codex Zasady i konfiguracje są również rejestrowane w dziennikach inspekcji przestrzeni roboczej. Upoważnieni administratorzy mogą sprawdzać te dzienniki w interfejsie użytkownika lub pobierać je przez Compliance API w celu zbadania zmian konfiguracji.
Informacje o wymaganiach dotyczących dostępu i pobieraniu dzienników znajdziesz w artykule: Platforma zgodności OpenAI dla klientów Enterprise i Edu.
Poświadczenia
Właściciele i administratorzy kwalifikującej się przestrzeni roboczej ChatGPT mogą w sekcji Poświadczenia > Klucze administratora zarządzać kluczami administratora ograniczonymi do tej przestrzeni i przeznaczonymi do obsługiwanych administracyjnych interfejsów API. Sama rola administratora globalnego nie zapewnia dostępu. Klucze administratora nie zapewniają dostępu do modeli ani wnioskowania modelu. Informacje o konfiguracji, uprawnieniach i zarządzaniu kluczami znajdziesz w artykule: Zarządzanie kluczami administratora w Konsoli administratora. Jeśli ta funkcja jest dostępna, automatyzację obsługują osobne poświadczenia konta usługi Codex. Instrukcje konfiguracji znajdziesz w artykule: Tworzenie kont usług Codex i zarządzanie nimi.
Rozliczenia i agenci
Dostępne sekcje Rozliczenia i zarządzania agentami zależą od wybranego zasobu, planu i uprawnień. Dostęp do rozliczeń jednej przestrzeni roboczej lub jednego produktu nie zapewnia dostępu do innego.
W kwalifikujących się przestrzeniach roboczych Enterprise lub Edu sekcja Rozliczenia może obejmować opcje Plan, Aktywność przydziałów i Faktury. Rozliczenia dotyczą wybranej przestrzeni roboczej, a dostęp do faktur może wymagać roli właściciela przestrzeni roboczej.
Sprawdzanie limitów użycia przestrzeni roboczej
Na osobnej stronie Limity użycia mogą być widoczne sekcje Przestrzeń robocza, Grupy, Użytkownicy oraz, jeśli jest dostępna, Oczekujące prośby. Obowiązuje domyślny limit przestrzeni roboczej, chyba że kwalifikujące się nadpisanie dla grupy lub użytkownika określa inny limit. Jeśli opcja Zezwalaj użytkownikom na wyświetlanie użycia w środkach i dolarach jest dostępna, zmienia ona zakres informacji widocznych dla członków, ale nie limity użycia ani ustawienia przekroczeń.
Limit Miesięczny (domyślny) jest resetowany pierwszego dnia każdego miesiąca kalendarzowego według czasu UTC.
Limit Zgodny z cyklem rozliczeniowym jest resetowany zgodnie z miesięcznym okresem opartym na cyklu rozliczeniowym przestrzeni roboczej.
Kwalifikujące się nadpisanie dla użytkownika lub grupy może korzystać z opcji Nieograniczone użycie, jeśli jest ona dostępna.
Usunięcie nadpisania powoduje ponowne objęcie użytkownika lub grupy kolejnym obowiązującym limitem odziedziczonym.
Gdy użytkownik osiągnie obowiązujący limit, dodatkowe kwalifikujące się użycie może zostać wstrzymane do czasu zwiększenia limitu lub rozpoczęcia kolejnego okresu użycia.
Sprawdzanie agentów przestrzeni roboczej
Jeśli obszar agentów jest dostępny, upoważnieni administratorzy mogą w nim sprawdzać agentów przestrzeni roboczej, powiązaną aktywność, połączone aplikacje, pliki pamięci, harmonogramy i obsługiwane analizy agentów. Dostęp do agentów zależy od wybranego zasobu i roli administratora.
Rozwiązywanie problemów z dostępem lub brakującymi zasobami
Upewnij się, że logujesz się na właściwe konto OpenAI i wybrano odpowiednią dzierżawę.
Sprawdź, czy zadanie dotyczące całej dzierżawy wymaga roli administratora globalnego lub menedżera użytkowników.
Sprawdź, czy wybrany zasób wymaga roli właściciela, administratora, administratora Ads lub roli właściwej dla danego konta.
Przed otwarciem chronionego zasobu ukończ wymagane logowanie jednokrotne.
Nadal zarządzaj członkami organizacji API, projektami i ustawieniami na Platformie API.
Jeśli oczekiwany zasób lub funkcja nadal są niedostępne, skontaktuj się z administratorem globalnym lub zespołem obsługi konta.