
Omówienie
System zarządzania tożsamością między domenami (SCIM) synchronizuje użytkowników i grupy od dostawcy tożsamości. SCIM zarządza aprowizacją, a logowanie jednokrotne sposobem uwierzytelniania użytkowników. SCIM można skonfigurować niezależnie od logowania jednokrotnego.
Sprawdzanie dostępności i wybór zakresu aprowizacji
Dostępne opcje zależą od produktów, planu, istniejących połączeń katalogowych i roli administratora.
| Zakres SCIM | Kwalifikujące się produkty lub plany | Wymagany administrator | Miejsce zarządzania |
|---|---|---|---|
| Cała dzierżawa | Kwalifikujące się dzierżawy, w tym dzierżawy obejmujące tylko Ads, mogą przypisywać obsługiwane przestrzenie robocze ChatGPT i konta Ads. Dzierżawy Enterprise i Edu mogą również przypisywać organizacje Platformy API. | administrator globalny | Konsola administratora. |
| Przestrzeń robocza ChatGPT | Kwalifikujące się przestrzenie robocze ChatGPT Enterprise lub Edu. | właściciel przestrzeni roboczej | Wybrana przestrzeń robocza. |
| Organizacja API | Kwalifikujące się organizacje API z obsługiwanym planem rozliczeniowym Custom lub Unlimited. | właściciel organizacji API | Platforma API. |
| Niedostępne | Samodzielne plany ChatGPT Business i ChatGPT dla nauczycieli; użyj innej obsługiwanej metody wdrażania. | właściciel lub administrator przestrzeni roboczej | Odpowiednia przestrzeń robocza ChatGPT. |
Samodzielny plan ChatGPT Business ani ChatGPT dla nauczycieli nie obejmują SCIM. SCIM dla całej dzierżawy wymaga co najmniej jednej zweryfikowanej domeny oraz kwalifikującej się przestrzeni roboczej ChatGPT Enterprise, ChatGPT Edu lub konta Ads. Przestrzeń roboczą Business można uwzględnić tylko wtedy, gdy ta sama dzierżawa ma również kwalifikującą się przestrzeń ChatGPT Enterprise, a przestrzeń Business jest dostępna w sekcji Dostęp do produktów. Automatyczne tworzenie kont jest niezależne od SCIM, nie wymaga logowania jednokrotnego ani nie synchronizuje użytkowników i grup katalogowych.
Informacje o konfiguracji przestrzeni roboczej ChatGPT Business i limitach planu: Konfigurowanie logowania jednokrotnego w ChatGPT Business.
Informacje dla pracowników, którzy już korzystają z osobistego konta ChatGPT: Wdrażanie pracowników z istniejącymi kontami ChatGPT.
Wybierz SCIM dla całej dzierżawy lub na poziomie produktu
SCIM dla całej dzierżawy może aprowizować obsługiwane przestrzenie robocze ChatGPT i konta Ads. Dzierżawy Enterprise i Edu mogą również aprowizować organizacje API za pomocą przypisań synchronizowanych grup. Istniejące połączenia na poziomie produktu nadal zarządzają jedną kwalifikującą się przestrzenią roboczą ChatGPT lub jedną kwalifikującą się organizacją API.
Jeśli w przestrzeni roboczej ChatGPT można wybrać jedną z opcji:
Opcja Używaj SCIM tylko w tej przestrzeni roboczej tworzy połączenie przeznaczone dla tej przestrzeni.
Opcja Zachowaj możliwość rozszerzenia na inne produkty otwiera w Konsoli administratora konfigurację dla całej dzierżawy.
Korzystanie z Konsoli administratora nie wymaga zastępowania istniejącego połączenia SCIM na poziomie produktu. Połączenia SCIM dla całej dzierżawy i na poziomie produktu mogą być włączone jednocześnie. Nie można jednak zmienić przypisania Dostęp do produktów na poziomie całej dzierżawy dla przestrzeni roboczej ChatGPT ani organizacji API, jeśli dla tego zasobu włączono SCIM na poziomie produktu. Przed zmianą działającego połączenia uzgodnij migrację z zespołem ds. kont OpenAI.
Przed zmianą zakresów sprawdź istniejących użytkowników, grupy, przypisania produktów i role. Uzgodnij migrację z zespołem ds. kont OpenAI. Nie usuwaj działającego połączenia w celu usunięcia błędu konfiguracji.
SCIM dla całej dzierżawy nie może zmienić adresu e-mail istniejącego konta OpenAI, a pomoc techniczna OpenAI nie może dokonać tej zmiany ręcznie. Jeśli musisz zaktualizować zarządzane adresy e-mail, użyj kwalifikującego się połączenia SCIM na poziomie przestrzeni roboczej ChatGPT.
Podłączanie katalogu dzierżawy
Administrator globalny może za pomocą Konsoli administratora podłączyć współdzielony katalog całej dzierżawy dla kwalifikujących się przestrzeni Enterprise lub Edu i kont Ads. Dzierżawy Enterprise i Edu mogą również używać tego katalogu do przypisywania synchronizowanych grup do organizacji API. Przed rozpoczęciem zweryfikuj co najmniej jedną domenę dla tej samej dzierżawy. Poszczególne konta Ads nie mają oddzielnych katalogów SCIM. SCIM dla całej dzierżawy nie może zmienić adresu e-mail istniejącego konta OpenAI, a pomoc techniczna OpenAI nie może dokonać tej zmiany ręcznie.
Zaloguj się do Konsoli administratora jako administrator globalny.
Wybierz właściwą dzierżawę OpenAI i otwórz Ustawienia globalne.
Wybierz Dostęp, a następnie otwórz Katalog.
Wybierz Włącz synchronizację katalogu (SCIM).
Skonfiguruj aplikację dostawcy tożsamości przy użyciu wartości wyświetlonych dla tej dzierżawy.
Przypisz u dostawcy tożsamości jedną lub dwie jasno nazwane grupy pilotażowe albo użytkowników.
Wróć do sekcji Katalog i sprawdź, czy połączenie uzyskało stan Aktywne.
Wstępna konfiguracja może potrwać do 5 minut. Jeśli konfiguracja nie została ukończona, wybierz Kontynuuj konfigurację. Wybierz Anuluj konfigurację tylko wtedy, gdy chcesz odrzucić niedokończone połączenie.
Sprawdź stan połączenia i ostatnie zdarzenia katalogu, aby zweryfikować połączenie lub zbadać brak użytkownika bądź grupy. Aby sprawdzić przypisania grup, otwórz Zarządzaj katalogiem i wybierz Zarządzaj dostępem do produktów.
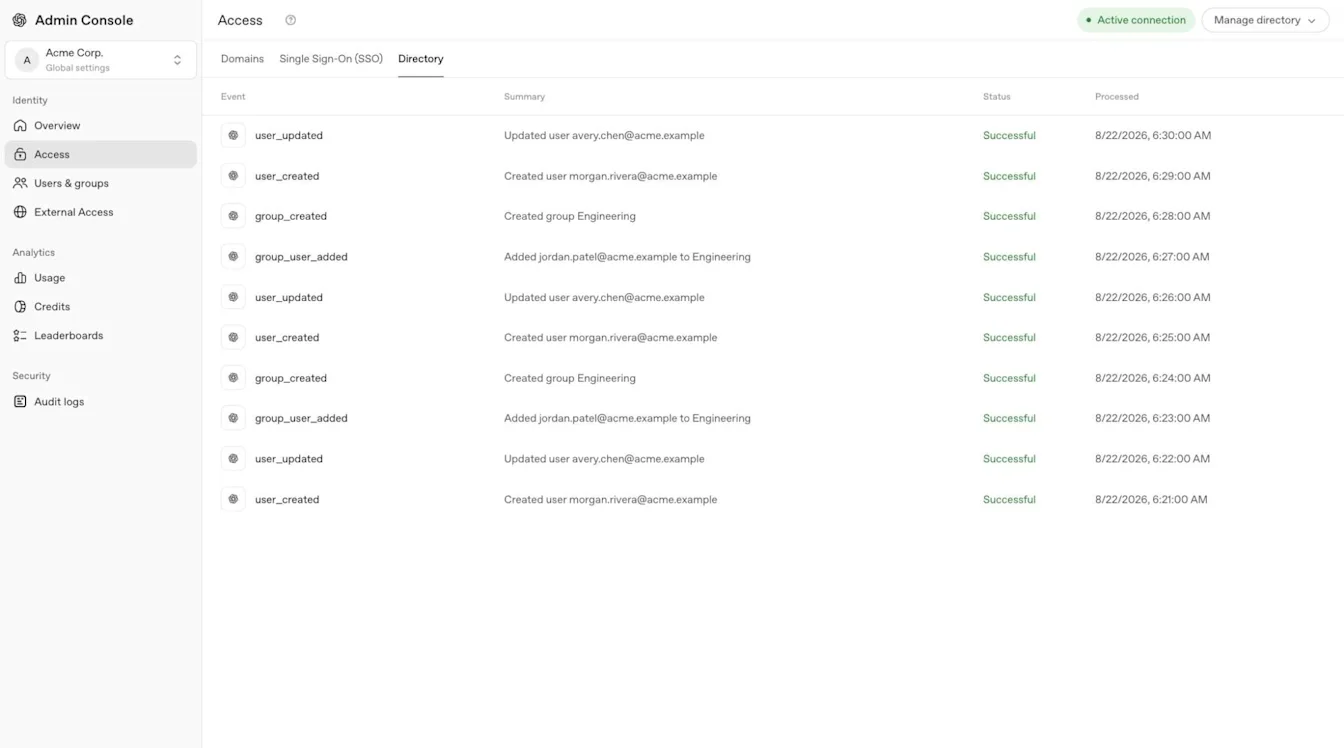
Zależnie od dostawcy tożsamości logowanie jednokrotne i SCIM mogą korzystać z jednej aplikacji lub wymagać osobnych aplikacji. Postępuj zgodnie z instrukcjami danego dostawcy i nie używaj ponownie wartości połączenia innej przestrzeni roboczej ani organizacji API.
Obsługiwane integracje mogą obejmować Okta, Microsoft Entra ID, Google Workspace, PingFederate, OneLogin i Rippling. Dodatkowe niestandardowe opcje SCIM lub opcje oparte na SFTP zależą od integracji dostępnych dla dzierżawy.
Połącz katalog przestrzeni roboczej ChatGPT
Zaloguj się jako właściciel kwalifikującej się przestrzeni roboczej Enterprise lub Edu.
Otwórz Ustawienia przestrzeni roboczej, a następnie wybierz Tożsamość i dostęp.
Znajdź opcję Synchronizacja katalogu (SCIM) i wybierz Włącz synchronizację katalogu.
Jeśli pojawi się możliwość wyboru, wybierz Używaj SCIM tylko w tej przestrzeni roboczej.
Dokończ konfigurację dla danego dostawcy i przypisz odpowiednich użytkowników lub grupy.
Sprawdź, czy zsynchronizowani użytkownicy lub grupy są widoczni w wybranej przestrzeni roboczej.
Jeśli ustawienia katalogu przestrzeni roboczej są tylko do odczytu, wybierz wyświetloną opcję Cloud Console ↗ i poproś administratora globalnego o zarządzanie połączeniem całej dzierżawy w Admin Console.
Podłączanie katalogu organizacji API na poziomie produktu
Zaloguj się do Platformy API jako właściciel kwalifikującej się organizacji API.
Wybierz właściwą organizację API i otwórz ustawienia Tożsamość.
Rozpocznij dostępną konfigurację synchronizacji katalogu.
Skonfiguruj aplikację dostawcy tożsamości przy użyciu wartości dla tej organizacji API.
Przypisz odpowiednich użytkowników lub grupy u dostawcy tożsamości.
Sprawdź, czy zaproszeni użytkownicy dołączają do właściwej organizacji API.
Te kroki konfigurują na Platformie API połączenie SCIM API na poziomie produktu. W przypadku SCIM dla całej dzierżawy przypisuj synchronizowane grupy do organizacji API za pomocą sekcji Dostęp do produktów w Konsoli administratora. Jeśli ustawienia tożsamości API są niedostępne, poproś właściciela organizacji API lub zespół ds. kont OpenAI o potwierdzenie uprawnień i konfiguracji.
Członkowie organizacji API, projekty, rozliczenia i role właściwe dla API nadal są zarządzane na Platformie API.
SCIM organizacji API może również synchronizować grupy od dostawcy tożsamości. Zarządzaj tymi grupami i przypisuj obsługiwane role API na Platformie API.
Przypisywanie synchronizowanych grup i dostępu do produktów
W Konsoli administratora otwórz Ustawienia globalne dzierżawy, a następnie wybierz Użytkownicy i grupy > SCIM Grupy.
Wybierz synchronizowaną grupę.
W sekcji Dostęp do produktów wybierz Skonfiguruj dostęp lub otwórz istniejące przypisanie.
Wybierz obsługiwaną przestrzeń roboczą ChatGPT, organizację API lub konto Ads.
Sprawdź zasób, istniejące przypisania i dostępne informacje o rolach.
Wybierz Zapisz.
Otwórz wybraną przestrzeń roboczą lub konto Ads albo sprawdź grupę API na Platformie API. Sprawdź, czy grupa jest widoczna. Jeśli brakuje nowego członka przestrzeni roboczej ChatGPT, sprawdź oczekujące zaproszenia.
Przypisanie synchronizowanej grupy do przestrzeni roboczej ChatGPT tworzy odpowiadającą jej grupę przestrzeni. Jeśli dana osoba nie jest jeszcze członkiem przestrzeni roboczej, OpenAI tworzy zaproszenie z rolą Członek.
Osoba dołącza do grupy przestrzeni roboczej po zaakceptowaniu zaproszenia. Zależnie od ustawień przestrzeni roboczej zaproszenie może nie spowodować wysłania wiadomości e-mail. Obecni członkowie przestrzeni roboczej zachowują swoje role i typy stanowisk.
Tę samą synchronizowaną grupę można przypisać do wielu obsługiwanych przestrzeni roboczych ChatGPT, organizacji API i kont Ads. Każdy zasób przypisz osobno — dostęp do jednego nie zapewnia dostępu do innego.
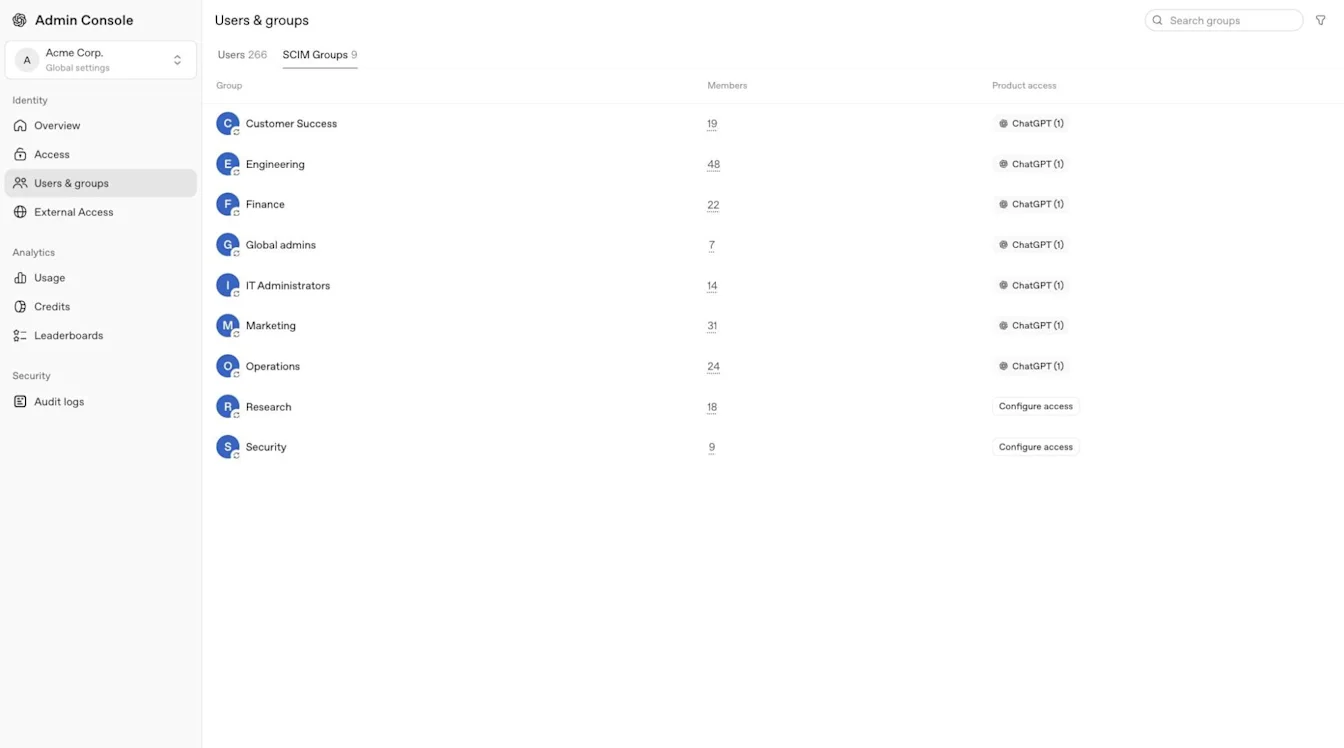
Edytor Dostęp do produktów obsługuje przestrzenie robocze ChatGPT i konta Ads, a w dzierżawach Enterprise i Edu także organizacje API. Nie przypisuje roli właściciela przestrzeni roboczej ChatGPT ani niestandardowych ról w tej przestrzeni. Role na koncie Ads sprawdzaj na wybranym koncie reklamowym, a role niestandardowe konfiguruj w wybranej przestrzeni roboczej ChatGPT.
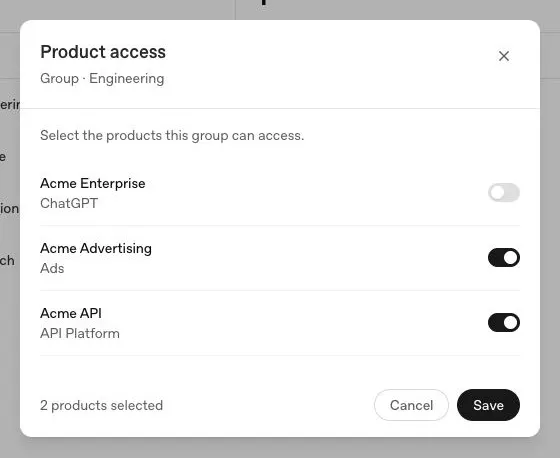
Przed rozszerzeniem dostępu sprawdź istniejące uprawnienia. Synchronizowana grupa może już mieć dostęp do przestrzeni roboczej ChatGPT, organizacji API lub konta Ads. Używaj roli o najmniejszych wymaganych uprawnieniach, a w razie nieoczekiwanego dostępu poproś administratora globalnego o zbadanie sytuacji.
Gdy przyznasz synchronizowanej grupie dostęp do konta Ads za pomocą sekcji Dostęp do produktów, jej początkową rolą na koncie będzie Członek. Sprawdź rolę właściwą dla konta i użyj dostępu o najmniejszych wymaganych uprawnieniach.
Informacje o uprawnieniach właściwych dla Ads: Zarządzanie tożsamością i dostępem w Ads Manager.
Zarządzanie dostępem do organizacji API
Przypisanie synchronizowanej grupy do organizacji API dodaje jej użytkowników bezpośrednio, bez konieczności akceptowania zaproszenia. SCIM tworzy brakujące członkostwa w organizacji i przejmuje zarządzanie kwalifikującymi się istniejącymi członkostwami. Obecni członkowie zachowują swoje role w organizacji.
OpenAI tworzy w organizacji API osobną grupę zarządzaną przez SCIM. Istniejąca ręcznie zarządzana grupa API o tej samej nazwie pozostaje oddzielna. Zarządzaj członkostwem w synchronizowanej grupie u dostawcy tożsamości i sprawdzaj odpowiadającą jej grupę na Platformie API.
SCIM zarządza członkostwami, które tworzy lub przejmuje. Usunięcie ostatniego kwalifikującego się przypisania grupy może usunąć członkostwo w organizacji, nawet jeśli pierwotnie dodano je ręcznie. Inne kwalifikujące się przypisanie może zachować dostęp. Ręczne członkostwa, których SCIM nie przejął, pozostają zarządzane oddzielnie.
Przypisanie organizacji API nie zapewnia dostępu do wszystkich projektów API. Członkostwo w projektach i uprawnienia sprawdzaj oddzielnie na Platformie API. Przetestuj konfigurację na małej grupie i przed przyznaniem dostępu sprawdź istniejące członkostwa.
Zarządzanie rekordami użytkowników, zaproszeniami i grupami
Synchronizowany rekord katalogowy nie zapewnia automatycznie dostępu do każdej przestrzeni roboczej ChatGPT, organizacji API ani konta Ads. Nadal obowiązują członkostwo w produkcie, przypisanie do grupy, zasady logowania i role właściwe dla produktu.
Dopasowywanie istniejących użytkowników i ograniczenia zmiany adresu e-mail
Aprowizacja dopasowuje istniejące konto OpenAI na podstawie skonfigurowanego służbowego adresu e-mail. Upewnij się, że adres e-mail u dostawcy tożsamości, adres zaproszenia i docelowe konto OpenAI należą do tej samej osoby. Skonfiguruj dostawcę tożsamości tak, aby dla każdego użytkownika wysyłał dokładnie jeden podstawowy adres e-mail.
SCIM dla całej dzierżawy nie może zmienić adresu e-mail istniejącego konta OpenAI, a pomoc techniczna OpenAI nie może dokonać tej zmiany ręcznie. Kwalifikujące się połączenie SCIM na poziomie przestrzeni roboczej ChatGPT może zaktualizować adres e-mail zaakceptowanego członka zarządzanego przez SCIM, jeśli w tej przestrzeni włączono zmiany adresów e-mail. Stara i nowa domena e-mail muszą być zweryfikowane dla tej samej przestrzeni roboczej i jej dzierżawy, nowy adres nie może być powiązany z innym kontem OpenAI, a mapowanie logowania jednokrotnego musi używać zaktualizowanego adresu. Zaktualizuj istniejącego użytkownika SCIM i najpierw przetestuj jedno konto.
Jeśli synchronizowane zaproszenie używa nieaktualnego adresu e-mail, nie usuwaj konta ani rekordu katalogowego w celu utworzenia go ponownie, nie zapraszaj nowego adresu jako zamiennika i nie odłączaj katalogu. Te działania mogą utworzyć osobne konto OpenAI i pozostawić istniejące projekty, agentów oraz historię rozmów powiązane z pierwotnym kontem. Przed wprowadzeniem zmian sprawdź konfigurację katalogu i skontaktuj się z pomocą techniczną OpenAI. Pomoc techniczna OpenAI nie może ręcznie zmienić adresu e-mail konta zarządzanego przez SCIM dla całej dzierżawy.
Jeśli istniejący użytkownik lub grupa dzierżawy pasuje do synchronizowanego rekordu katalogowego, może zostać objęty zarządzaniem przez dostawcę tożsamości. Istniejące, utworzone ręcznie zaproszenia i członkostwa w przestrzeni roboczej ChatGPT nie stają się automatycznie zarządzane przez SCIM.
Istniejący członek przestrzeni roboczej może dołączyć do synchronizowanej grupy przestrzeni bez zmiany swojego członkostwa, roli ani typu stanowiska. Podczas offboardingu osobno usuń ręcznie przyznany dostęp do przestrzeni roboczej.
Zaproszenia i automatyczne tworzenie kont
Nowo aprowizowany użytkownik ChatGPT lub użytkownik aprowizowany przez połączenie SCIM API na poziomie produktu może przed dołączeniem do produktu musieć zaakceptować zaproszenie. SCIM dla całej dzierżawy dodaje użytkowników bezpośrednio do przypisanych organizacji API, bez konieczności akceptowania zaproszenia. Niektóre przepływy SCIM tworzą oczekujące zaproszenie bez wysyłania wiadomości e-mail. Istniejący członek przestrzeni roboczej ChatGPT nie otrzyma kolejnego zaproszenia do przestrzeni, gdy pasujący użytkownik dzierżawy zostanie objęty zarządzaniem przez SCIM.
Poproś właściciela przestrzeni roboczej o sprawdzenie oczekujących zaproszeń. W przypadku zaproszenia ręcznego właściciel może wybrać opcję Wyślij zaproszenie ponownie, jeśli jest dostępna. Zaproszeń zarządzanych przez SCIM nie można bezpośrednio wysłać ponownie; interfejs API może zwrócić błąd 409 scim_managed_resource. Jeśli opcja Zaproś członka jest dostępna, właściciel może ponownie wpisać ten sam adres e-mail bez zmiany dotychczasowej roli ani typu stanowiska. Jeśli zaproszenie pozostaje zablokowane, skontaktuj się z pomocą techniczną OpenAI.
Automatyczne tworzenie kont może dodawać kwalifikujących się użytkowników ChatGPT, gdy logują się za pomocą adresu e-mail ze zweryfikowanej domeny. Jest ono niezależne od SCIM i nie wymaga logowania jednokrotnego. Nie włączaj jednocześnie automatycznego tworzenia kont i SCIM. Użytkownicy utworzeni w ten sposób mogą nie być zarządzani przez SCIM, dlatego usunięcie ich u dostawcy tożsamości może nie odebrać im dostępu do produktu. Sprawdź wykorzystanie stanowisk, osobno usuń niezarządzanych użytkowników i podczas offboardingu zweryfikuj każdą ścieżkę dostępu.
Zarządzanie własnością grup, rolami i widocznością
Zarządzaj członkostwem w synchronizowanej grupie u dostawcy tożsamości. Administratorzy przestrzeni roboczej mogą utrzymywać osobne, ręcznie zarządzane grupy.
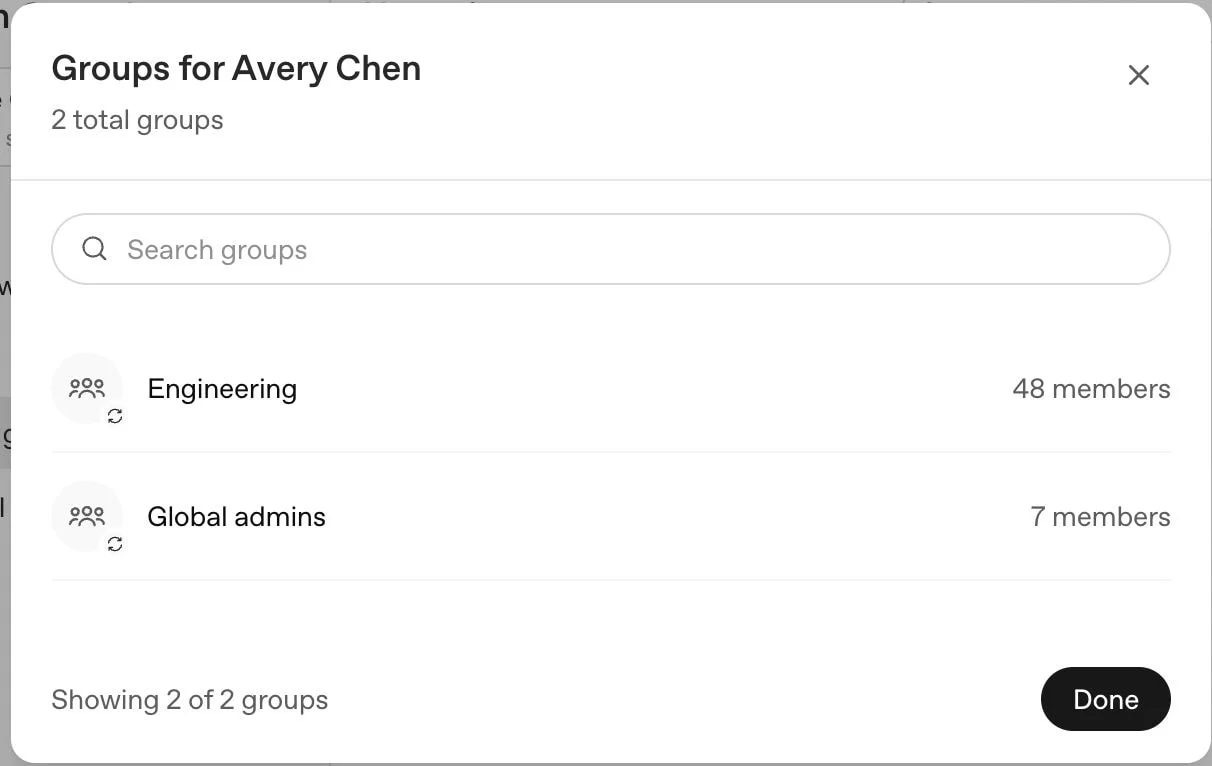
Podczas migracji przestrzeni roboczej ChatGPT do SCIM dla całej dzierżawy można przejąć istniejącą grupę przestrzeni, jeśli jej nazwa dokładnie odpowiada nazwie synchronizowanej grupy. Przed przyznaniem dostępu sprawdź wraz z zespołem ds. kont OpenAI powtarzające się nazwy grup i obecnych członków. To działanie ChatGPT nie dotyczy ręcznie zarządzanych grup API.
Zmiana nazwy synchronizowanej grupy u dostawcy tożsamości powoduje zmianę nazwy odpowiadającej jej synchronizowanej grupy przestrzeni roboczej.
SCIM na poziomie przestrzeni roboczej korzysta z osobnego połączenia. Zależnie od konfiguracji synchronizowana grupa o takiej samej nazwie jak ręcznie zarządzana grupa przestrzeni roboczej może przekazać kontrolę nad członkostwem tej grupy dostawcy tożsamości.
Jeśli ta funkcja jest obsługiwana, właściciel przestrzeni roboczej może użyć opcji Uprawnienia i role w wybranej przestrzeni roboczej ChatGPT, aby przypisać kwalifikujące się niestandardowe role. Synchronizowane grupy mogą również obsługiwać analitykę przestrzeni roboczej, jeśli jest dostępna.
Jeśli jest dostępne, ustawienie Widoczna dla użytkowników przestrzeni roboczej w sekcji Tożsamość i dostęp określa, czy grupy zarządzane przez SCIM pojawiają się podczas udostępniania GPT lub projektów. Wyłączenie tego ustawienia może ukryć te grupy i usunąć istniejące udostępnienia grupowe przy następnej aktualizacji GPT lub projektu. Zmiana wykrywalności nie zatrzymuje synchronizacji ani nie usuwa grupy. Jeśli przestrzeń robocza korzysta z SCIM dla całej dzierżawy, a jej ustawienia tożsamości są tylko do odczytu, ta opcja może być niedostępna. Zapytaj zespół ds. kont OpenAI o obsługiwane opcje.
Testowanie onboardingu i offboardingu
Dodaj jednego użytkownika testowego do odpowiedniej aplikacji dostawcy tożsamości lub przypisanej grupy.
Poczekaj na pomyślną synchronizację.
Sprawdź, czy użytkownik pojawia się w odpowiedniej dzierżawie lub produkcie i otrzymuje tylko oczekiwaną rolę.
Usuń użytkownika z przypisania u dostawcy lub z grupy aprowizacji.
Poczekaj na kolejną pomyślną synchronizację i sprawdź, czy dostęp wynikający z członkostwa w grupie został usunięty.
Sprawdź bezpośrednie zaproszenia, inne grupy oraz role właściwe dla produktu, które mogą niezależnie zachować dostęp.
Usunięcie osoby tylko w ChatGPT może być tymczasowe, jeśli dostawca tożsamości nadal ją przypisuje. Wyłączenie użytkownika u dostawcy nie zawsze usuwa przypisanie do aplikacji. Wycofanie aprowizacji członka przestrzeni roboczej ChatGPT nie usuwa jego konta OpenAI ani osobistej przestrzeni roboczej. Po pomyślnej synchronizacji sprawdź, czy dana osoba nie jest już aktywnym członkiem przestrzeni roboczej, i zweryfikuj przydział stanowisk w tej przestrzeni. Jeśli osoba nadal jest aktywna, nie można jej usunąć albo po ponownym dodaniu nie może odzyskać dostępu, skontaktuj się z pomocą techniczną OpenAI. Przechowywanie danych przestrzeni roboczej ChatGPT podlega zasadom wybranej przestrzeni.
Rozwiązywanie problemów z synchronizacją katalogu
| Problem | Co sprawdzić |
|---|---|
| Brak konfiguracji katalogu lub konfiguracja jest zablokowana | Sprawdź plan, rolę administratora, wybraną dzierżawę oraz to, czy SCIM dla całej dzierżawy lub na poziomie produktu jest już aktywny. Przed zmianą działającego połączenia uzgodnij migrację. |
| Użytkownik lub grupa nie są widoczni | Sprawdź przypisania aplikacji u dostawcy tożsamości, ustawienia wysyłania grup, wybraną dzierżawę, ostatnie zdarzenia katalogu i standardowy interwał synchronizacji dostawcy. |
| Synchronizowany użytkownik nie ma dostępu do produktu | Sprawdź przypisanie grupy w sekcji Dostęp do produktów, zaproszenie lub członkostwo w produkcie, wymaganą metodę logowania i rolę właściwą dla produktu. Edytor może przypisywać obsługiwane przestrzenie robocze ChatGPT i konta Ads, a w dzierżawach Enterprise i Edu także organizacje API. W przypadku przypisania API sprawdź grupę i członkostwo w organizacji na Platformie API. |
| Usunięty użytkownik nadal ma dostęp | Sprawdź przypisanie u dostawcy tożsamości, bezpośrednie zaproszenia, inne synchronizowane lub ręczne grupy oraz role w każdym produkcie. Usunięcie jednej ścieżki dostępu nie usuwa innej. Jeśli po pomyślnej synchronizacji użytkownik nadal jest aktywny i nie ma innej ścieżki dostępu, skontaktuj się z pomocą techniczną OpenAI. Nie odłączaj katalogu, aby naprawić problem z jednym kontem. |
| Aktualizacja adresu e-mail powoduje konflikt kont | Jeśli docelowy adres e-mail należy już do innego konta OpenAI, przerwij działanie i skontaktuj się z pomocą techniczną OpenAI. Nie usuwaj żadnego z kont ani nie twórz użytkownika zastępczego. |
Wielu dostawców tożsamości synchronizuje zmiany co 30–40 minut, a inni wysyłają aktualizacje wcześniej. OpenAI nie udostępnia ogólnej opcji wymuszającej natychmiastową synchronizację katalogu.
Informacje o błędach uwierzytelniania lub logowania: Rozwiązywanie problemów z logowaniem jednokrotnym, dostępem do przestrzeni roboczej i weryfikacją domeny.
Bezpieczne usuwanie połączenia katalogowego
Usunięcia aktywnego połączenia katalogowego dla całej dzierżawy nie można cofnąć. Przed odłączeniem katalogu sprawdź przypisania produktów wraz z zespołem ds. kont OpenAI i ustal, jak zostaną obsłużone istniejące członkostwa. Nie odłączaj katalogu, aby usunąć lub przywrócić dostęp jednej osoby.
W Konsoli administratora otwórz Ustawienia globalne dzierżawy.
Wybierz Dostęp, a następnie otwórz Katalog.
Sprawdź podłączonego dostawcę oraz użytkowników, grupy i przypisania produktów, których dotyczy zmiana.
Wybierz Usuń połączenie.
Potwierdź zmianę tylko wtedy, gdy chcesz zatrzymać synchronizację.
Sprawdź pozostałych użytkowników, grupy, dostęp do produktów i role administratorów.
Usuwanie może potrwać do 5 minut. Przed zastąpieniem działającego połączenia lub przejściem między SCIM na poziomie produktu a SCIM dla całej dzierżawy skontaktuj się z zespołem ds. kont OpenAI.