
싱글 사인온(SSO)을 사용하면 팀이 기존 업무용 계정으로 로그인할 수 있습니다. 설정 방법은 ID 관리 주체가 ChatGPT Business 워크스페이스, 공유 OpenAI 테넌트 또는 적격 독립형 API 플랫폼 조직인지에 따라 달라집니다.
시작하기 전에 구성하려는 제품과 해당 제품의 ID 설정을 관리할 수 있는 관리자를 확인하세요. 테넌트 및 제품 액세스에 대한 소개는 관리형 워크스페이스를 위한 OpenAI ID 및 액세스 시작하기를 참조하세요.
플랜에 적합한 SSO 설정 선택하기
| 관리해야 할 사항 | 변경할 수 있는 사람 | 어디서부터 시작해야 하나요? | 알아두어야 할 사항 |
|---|---|---|---|
| ChatGPT Enterprise 또는 ChatGPT Edu | 글로벌 관리자 | 관리자 콘솔을 열고 테넌트의 액세스 설정을 선택하세요. | 공유된 ID 공급자 연결은 지원되는 ChatGPT 워크스페이스 및 기타 적격 제품에 적용될 수 있습니다. 각 제품의 로그인 정책 개별 검토 |
| 독립형 ChatGPT Business | 워크스페이스 소유자 | Business 워크스페이스에서 ID 및 액세스 설정을 엽니다. | SSO 및 도메인 인증에는 기존 워크스페이스 ID 설정을 사용하세요. 읽기 전용인 경우 글로벌 관리자에게 공유 테넌트 연결을 관리해 달라고 요청하세요. 설정하려면 ChatGPT Business에서 싱글 사인온 설정하기를 참조하세요. |
| 테넌트에 연결된 API 조직 | 글로벌 관리자 | 먼저 API 플랫폼 ID 설정에서 시작하세요. SSO 또는 도메인 제어가 읽기 전용인 경우, 링크를 따라 관리자 콘솔로 이동하세요. | 관리자 콘솔에서 공유 연결 및 적용 가능한 API 제품 정책을 관리합니다. API 멤버, 프로젝트, 결제 및 API 조직 설정은 API Platform에 유지됩니다. |
| 광고 관리자 | 글로벌 관리자 | 관리자 콘솔을 열고 해당 테넌트와 Ads 제품을 선택합니다. | 공유 연결을 사용 설정해도 Ads SSO가 자동으로 사용 설정되거나 광고 계정 역할이 부여되지는 않습니다. 광고 관련 흐름에 관한 내용은 광고 관리자의 ID 및 액세스 관리를 참조하세요. |
ID 설정이 읽기 전용인 경우, 일반적으로 해당 제품이 이제 테넌트의 공유 연결을 사용하고 있음을 의미합니다. 두 번째 ID 공급자를 설정하는 대신 링크를 따라 관리자 콘솔로 이동합니다.
ChatGPT 워크스페이스의 읽기 전용 ID 설정 옆에 Cloud Console ↗이 표시되면 해당 항목을 사용하여 관리자 콘솔을 엽니다. 권한을 가진 글로벌 관리자에게 공유 연결 관리를 요청하세요.
SSO는 사용자가 로그인하는 방식을 제어합니다. 초대, 제품 멤버십 및 관리자 역할은 서로 별개로 유지됩니다.
시작하기 전에 액세스 권한 확인
관리해야 하는 OpenAI 테넌트, ChatGPT 워크스페이스, API 조직 또는 Ads 계정을 확인합니다.
테넌트 관리형 연결의 글로벌 관리자이거나 독립형 ChatGPT Business 연결의 워크스페이스 소유자인지 확인합니다.
구독 또는 API 청구 플랜에 해당 SSO 기능이 포함되어 있는지 확인합니다.
회사 또는 학교에서 관리하는 도메인의 DNS 레코드를 업데이트할 수 있는지 확인합니다.
ID 공급자에서 애플리케이션을 생성하거나 업데이트할 수 있는지 확인합니다.
액세스 권한이 필요한 사용자와 기존 제품 멤버십, 초대 또는 SCIM 연결을 확인합니다.
SSO 사용 가능 여부 및 ID 공급자 옵션은 제품, 플랜, 테넌트 및 현재 설정에 따라 달라집니다. ChatGPT 구독에는 API 조직 액세스 또는 API SSO가 자동으로 포함되지 않습니다.
ID 공급자 보안 정책 적용
ID 공급자에서 다중 인증(MFA), 디바이스 제한 및 조건부 액세스 규칙을 구성하세요. 해당 설정은 사용자가 해당 제공자를 통해 인증할 때 적용됩니다. 허용된 다른 방법으로 로그인할 수 있는 사용자는 동일한 ID 공급자 규칙의 적용을 받지 않을 수 있습니다.
관리자 액세스 보호
평소 사용하는 브라우저에서 인증된 관리자 세션 하나를 열어 둡니다.
ID 공급자 로그인 흐름을 테스트하려면 비공개 또는 시크릿 창을 사용하세요.
해당 설정을 사용할 수 있는 경우, 연결 및 영향을 받는 계정을 확인하는 동안 SSO를 선택 사항으로 유지하세요.
필수 또는 해제를 선택하거나, 연결을 변경하거나, 인증서를 교체하기 전에 다른 권한 있는 관리자가 있거나 승인된 복구 방법을 사용할 수 있는지 확인합니다.
‘적용되지 않음’으로 설정하기 위해 해제를 사용하지 마세요. 선택한 제품에서 SSO가 비활성화되고 영향을 받는 사용자가 로그아웃될 수 있습니다.
ChatGPT Business용 SSO 설정하기
ChatGPT Business에는 활성 상태의 유료 워크스페이스를 위한 SSO 및 도메인 인증이 포함됩니다. 워크스페이스 소유자가 기존 ChatGPT 워크스페이스 설정에서 독립적으로 관리되는 연결을 구성합니다. 설정이 읽기 전용이거나 Cloud Console ↗이 표시되는 경우, 전역 관리자에게 공유 테넌트 연결을 관리해 달라고 요청하세요. Business 관련 단계와 플랜 제한 사항은 ChatGPT Business에서 싱글 사인온 설정하기를 참조하세요.
나머지 설정 단계는 테넌트 관리형 SSO 연결에 적용되며 전역 관리자가 완료해야 합니다.
테넌트 ID 설정 열기
관리자 콘솔에 글로벌 관리자로 로그인합니다.
관리할 OpenAI 테넌트 선택하기
액세스를 열고 도메인, 싱글 사인온(SSO) 및 사용 가능한 제품 로그인 정책을 검토하세요.
ChatGPT 워크스페이스 또는 API 플랫폼 조직이 동일한 테넌트에 연결되어 있는 경우, 해당 워크스페이스 또는 조직의 자체 ID 페이지가 읽기 전용으로 표시되고 사용자를 여기로 안내할 수 있습니다. 기존 API 조직 멤버십, 프로젝트 및 청구 정보는 API 플랫폼에 그대로 유지됩니다.
회사 또는 학교 도메인 인증
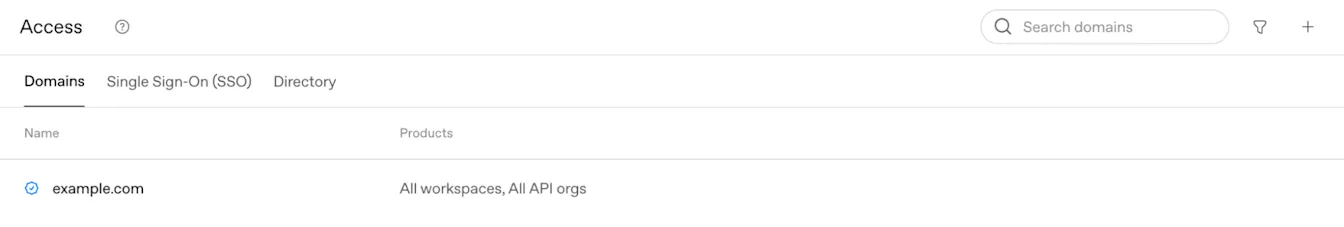
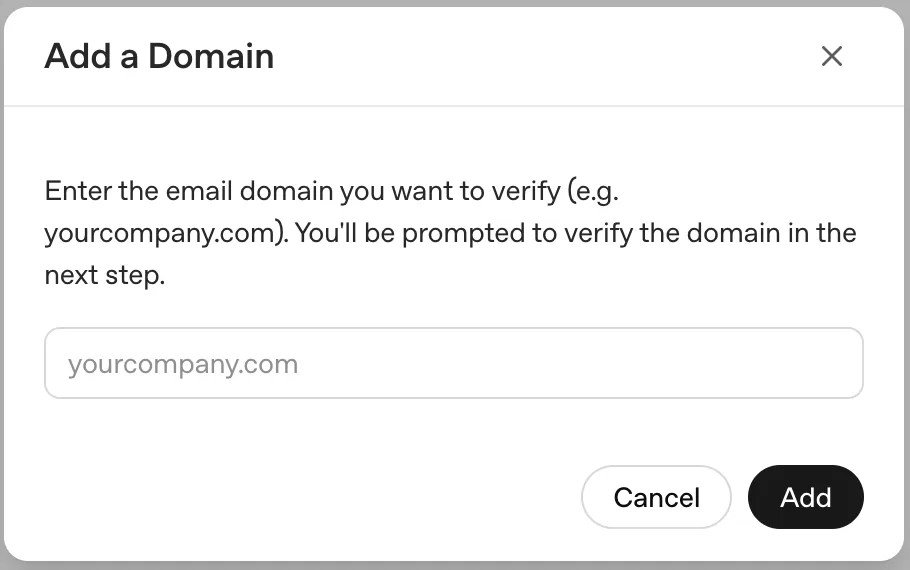
도메인 인증은 로그인, 기존 개인 계정 또는 API 계정, 계정 마이그레이션, 이메일 변경에 영향을 줄 수 있습니다. 계속하기 전에 이 도메인을 사용하는 사용자 및 제품을 검토하세요.
도메인에서 추가(+) 버튼을 선택합니다.
회사 또는 학교에서 관리하는 이메일 도메인을 입력하세요.
설정 흐름에 표시된 DNS TXT 레코드를 복사하세요.
해당 TXT 레코드를 도메인의 공개 DNS 구성에 추가하세요.
관리자 콘솔로 돌아가 도메인 확인을 선택하세요.
도메인 상태가 인증됨인지 확인하세요.
DNS 변경 사항이 공개적으로 확인되기까지 최대 24시간이 걸릴 수 있습니다. TXT 레코드가 표시되면 관리자 콘솔로 돌아가 도메인 확인을 선택하세요. 설정 과정에서는 인증을 완료할 수 있도록 최대 7일이 제공되며, 해당 제한이 적용되는 경우 최대 99개의 인증된 도메인을 지원합니다. 다른 테넌트가 이미 도메인을 확인한 경우, 기존 설정을 변경하기 전에 OpenAI 계정 담당 팀 또는 지원팀에 문의하세요.
도메인 인증 및 제품 이용 자격에 대해서는 OpenAI ID를 위한 도메인 인증하기를 참조하세요.
ID 공급자 연결하기

싱글 사인온(SSO)에서 SSO 설정을 선택하세요.
사용 가능한 경우 표시된 공급자(예: Okta, Entra 또는 Custom SAML) 중 하나를 선택하세요.
제공자가 목록에 없는 경우 Custom SAML이 제공되면 선택하세요. 기존 구성에서는 Custom OIDC도 제공될 수 있습니다.
ID 공급자에서 애플리케이션을 생성하거나 연결하려면 설정 절차를 따르세요.
SSO URL, 대상 또는 엔터티 식별자, 기타 요청된 값을 ID 공급자 애플리케이션에 복사하세요.
공급자별 화면은 다릅니다. 실제 테넌트 및 연결에 표시된 값을 사용하세요. 다른 워크스페이스나 API 조직의 설정 값을 재사용하지 마세요.
추가할 수 있는 ID 공급자 연결 수는 테넌트에서 활성화된 기능 및 관리자 권한에 따라 달라집니다.
ID 공급자 앱 타일 또는 북마크는 해당 제품에 맞는 연결별 로그인 URL을 사용해야 합니다. ChatGPT와 API 플랫폼은 서로 다른 URL을 사용할 수 있습니다. 연결이 변경되면 타일 또는 북마크를 업데이트하세요.
기존 연결을 재설정하거나 교체하면 SSO URL, 대상 값, 인증서 및 저장된 로그인 북마크가 변경될 수 있습니다. 작동 중인 연결을 교체하기 전에 ID 공급자 애플리케이션과 사용자 안내를 업데이트하세요.
ID 공급자 메타데이터 구성
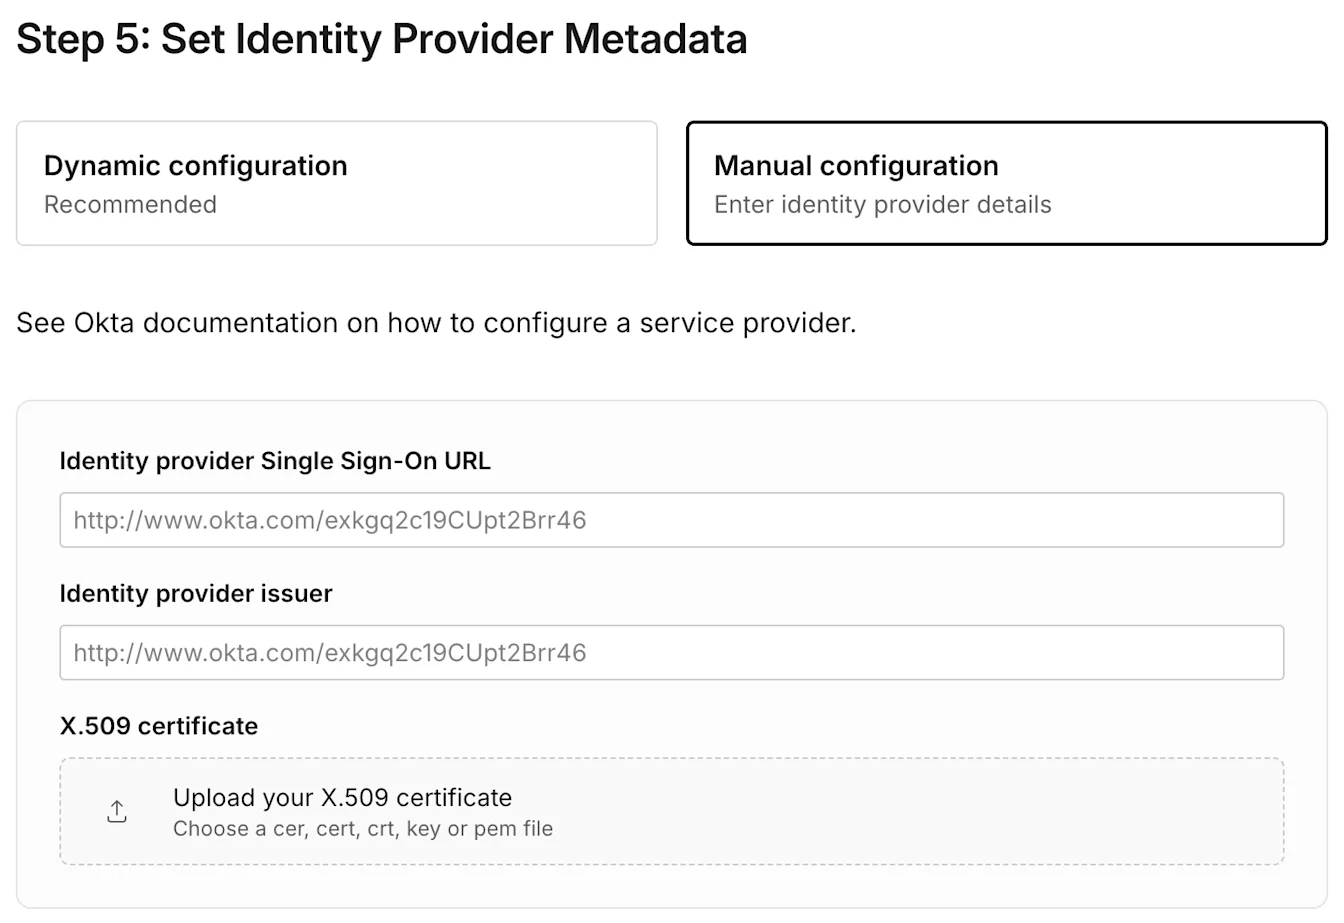
동적 구성 사용
ID 공급자가 메타데이터 URL을 제공하는 경우, 설정 과정에서 해당 URL을 입력하세요. 공급자의 메타데이터는 지원되는 발급자, 로그인 엔드포인트 및 서명 인증서 세부 정보를 제공합니다.
수동 구성 사용
메타데이터 URL을 사용할 수 없는 경우, 공급자 구성에 표시된 ID 공급자 SSO URL, 발급자 및 X.509 서명 인증서를 입력하세요. 인증서가 SAML 응답에 서명하는 데 사용된 인증서와 일치하는지 확인하세요.
사용자 ID 속성 매핑하기
ID 공급자가 각 사용자에 대해 안정적인 기본 이메일 주소 하나를 반환하도록 구성하세요. 이름과 성은 선택 사항이지만, 공급자가 지원하는 경우 입력을 권장합니다.
이메일 주소: 필수입니다. 해당 사용자가 제품 액세스에 사용하는 것과 동일한 OpenAI 계정을 식별해야 합니다.
이름: 선택 사항이지만 권장됩니다.
성: 선택 사항이지만 권장됩니다.
OpenAI는 암호화된 SAML 응답 또는 어설션을 복호화하지 않습니다. 예상되는 X.509 인증서로 서명된 암호화되지 않은 SAML 응답 및 어설션을 전송하세요.
올바른 계정 이메일 사용하기
ID 공급자가 별칭, 다른 이메일 또는 둘 이상의 이메일 클레임을 반환하는 경우 OpenAI가 잘못된 계정과 매칭할 수 있습니다. 이로 인해 기존 계정, 채팅 기록 또는 워크스페이스가 표시되지 않을 수 있습니다.
Microsoft Entra ID의 경우 로그인 클레임이 해당 사용자의 이메일 주소, 사용자 계정 이름(UPN) 또는 preferred_username을 사용하는지 확인하세요. SSO 및 SCIM 매핑을 구성하여 의도한 기존 OpenAI 계정을 식별하세요. 대상 이메일이 이미 다른 계정에 속해 있는 경우, 변경하기 전에 중단하고 OpenAI 지원팀에 문의하세요.
관리형 이메일 변경 사항 조율
ID 공급자의 이메일 클레임을 변경해도 기존 OpenAI 계정이 자동으로 업데이트되지는 않습니다. 테넌트 전체 SCIM은 기존 OpenAI 계정의 이메일 주소를 변경할 수 없습니다. 회사 또는 학교에서 요건을 충족하는 ChatGPT 워크스페이스 수준의 SCIM 연결을 사용하는 경우, 로그인 클레임을 변경하기 전에 해당 연결이 기존 계정 업데이트를 지원하는지 관리자에게 문의하세요.
사용자 할당 및 제품 액세스 확인
ID 공급자에서 대상 사용자 또는 그룹을 OpenAI 애플리케이션에 할당하세요.
각 사용자에게 적절한 ChatGPT 워크스페이스 초대, API 조직 멤버십 또는 Ads 계정 역할이 있는지 확인하세요.
테넌트에서 SCIM을 사용하는 경우, 동기화된 그룹 및 해당 그룹에 지원되는 제품 할당을 확인하세요.
구성 중인 제품 또는 워크스페이스에 속한 사용자를 테스트하세요.
인증을 위해 ID 공급자 할당이 필요할 수 있지만, 이는 해당 사용자를 모든 워크스페이스에 초대하거나 API 역할을 할당하거나 광고 계정에 대한 액세스 권한을 부여하는 것은 아닙니다.
각 제품에 대한 로그인 정책 선택하기

공유 ID 공급자 연결이 활성화되면 관리자 콘솔에 표시되는 각 제품의 정책을 검토하세요.함 사용 가능한 제품에서는 필수, 선택 사항 또는 끄 옵션을 제공할 수 있습니다.
| 제품 | 정책 적용 방식 | 확인할 사항 |
|---|---|---|
| ChatGPT | 제품 전체 정책은 ChatGPT 워크스페이스에 적용될 수 있습니다. 지원되는 경우, 개별 워크스페이스는 자체 정책을 가질 수 있습니다. | 대상 워크스페이스, 멤버 초대 및 워크스페이스별 설정을 확인하세요. |
| API 플랫폼 | API 플랫폼 로그인 정책은 연결된 API 조직에 적용됩니다. API 조직별 사용자 지정을 사용할 수 있는 경우, 권한이 있는 전역 관리자가 API 조직별 정책을 설정할 수 있습니다. | API 조직 멤버십과 API 플랫폼에서 선택한 API 조직 확인하기 |
| 광고 관리자 | Ads에는 자체 제품 로그인 정책이 있습니다. | Ads SSO가 의도한 대로 활성화되어 있고 해당 사용자에게 올바른 광고 계정 역할이 있는지 확인하세요. |
| 관리자 콘솔 | 관리자 콘솔에는 별도의 로그인 정책이 있습니다. | SSO를 필수로 설정하기 전에 권한이 있는 글로벌 관리자 한 명 이상의 액세스를 보호하세요. |
공유 연결을 켜도 모든 제품에 대해 SSO가 자동으로 활성화되지는 않습니다. 제품의 정책이 꺼짐으로 설정된 경우, 사용자는 해당 제품에서 SSO를 사용할 수 없습니다. 사용자는 올바른 ID 공급자 할당 및 제품 멤버십도 필요합니다.
ChatGPT 구성의 경우, 필수 SSO는 워크스페이스 정책의 적용 대상인 검증된 도메인을 이메일 주소에 사용하는 멤버에게 적용됩니다. 다른 도메인에서 초대된 멤버는 허용된 다른 로그인 방법을 계속 사용할 수 있습니다. 모든 멤버가 회사 SSO를 사용해야 하는 경우, 이용 가능한 제어 기능이 무엇인지 계정 담당 팀에 문의하세요. 외부 도메인 초대 허용을 끄면 새 초대가 제한되며, 기존 게스트나 이미 보낸 초대는 제거되지 않습니다.
ChatGPT 정책을 필수 또는 끄기로 변경하면 영향을 받는 사용자가 로그아웃될 수 있습니다. 광범위한 정책을 적용하기 전에 워크스페이스 재정의 설정을 검토하고 변경 사항을 알리세요.
연결 테스트 및 올바른 정책 적용
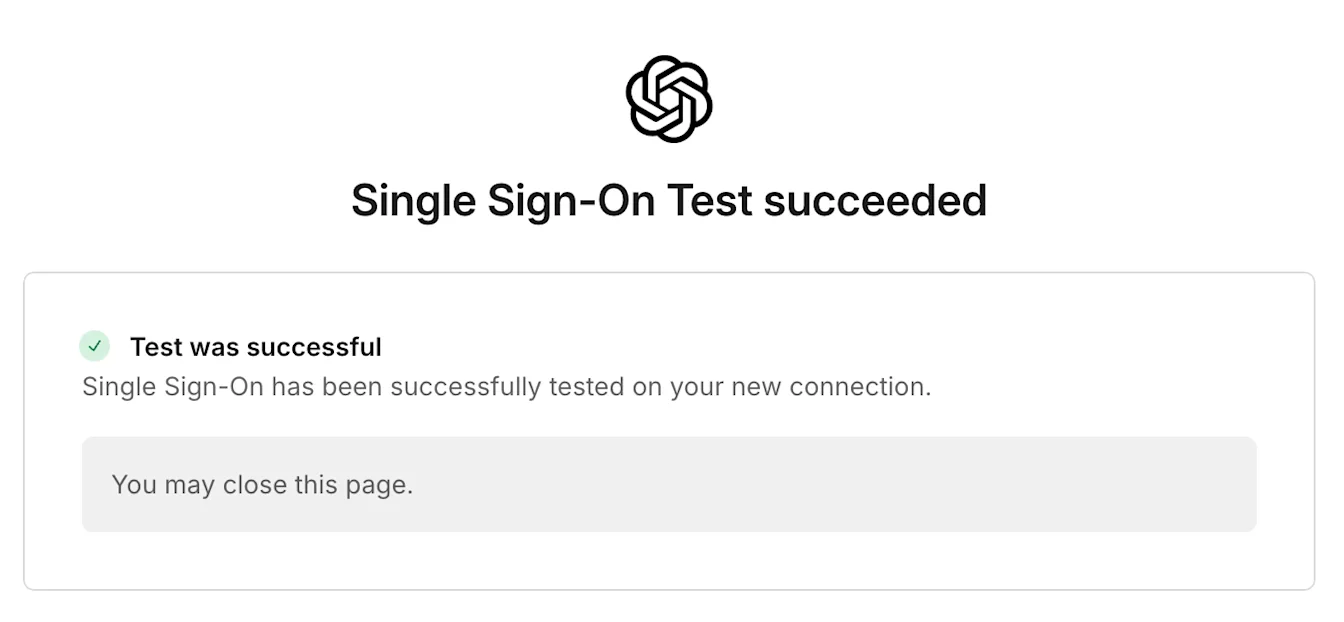
싱글 사인온 테스트 또는 설정 흐름에 표시된 해당 테스트 단계를 선택하세요.
시크릿/비공개 브라우저 창에서 이용하려는 ID 공급자로 인증하세요.
사용자가 올바른 ChatGPT 워크스페이스, API 조직 또는 Ads 계정에 접속하는지 확인합니다.
필요한 초대, 멤버십 또는 계정 역할을 확인합니다.
해당 제품 또는 워크스페이스 로그인 정책을 검토하세요.
성공적인 테스트와 승인된 관리자 복구 계획이 마련된 후에만 정책을 필수로 변경하세요.
로그인 또는 액세스 문제 해결
누군가 로그인할 수 없는 경우, 확인된 도메인, ID 공급자 할당, 이메일 클레임, X.509 인증서, 제품 멤버십 및 적용 가능한 제품 로그인 정책을 확인하세요. 테넌트 로그인이 성공했다고 해서 특정 워크스페이스, API 조직 또는 Ads 계정에 대한 액세스가 보장되지는 않습니다.
제품별 오류 및 복구 단계는 SSO, 워크스페이스 액세스 및 도메인 검증 문제 해결를 참조하세요. 관리자 액세스 권한을 복원할 수 없는 경우 OpenAI 지원팀에 문의하세요.