
광고 관리자를 사용하려면 허용된 로그인 방법과 올바른 광고 계정의 역할이 모두 필요합니다. OpenAI 테넌트에 가입하거나 SSO(통합 인증)를 사용하거나 동기화된 디렉터리에 표시된다고 해서 Ads 액세스 권한이 자동으로 부여되는 것은 아닙니다.
Ads 관리자 및 계정 역할 이해하기
관리자 콘솔을 열고 광고 계정과 연결된 테넌트를 선택합니다. 관리할 수 있는 설정은 역할에 따라 결정됩니다.
| 역할 | 범위 | 허용되는 작업 |
|---|---|---|
| 전역 관리자 | 테넌트 | 테넌트 전체의 도메인, ID 공급자, 로그인 정책 및 디렉터리 연결을 관리하고, 자격을 충족하는 광고 계정을 만들 수 있습니다. |
| Ads 관리자 | 테넌트 | 자격을 충족하는 광고 계정을 만듭니다. 테넌트 전체의 ID를 관리하거나 기존 계정에 자동으로 액세스할 수는 없습니다. |
| 광고 계정 관리자 | 광고 계정 1개 | 계정과 지원되는 사용자 또는 그룹의 액세스를 관리합니다. 유효한 계정 관리자가 한 명 이상 남아 있어야 합니다. |
| 광고 계정 멤버 | 광고 계정 1개 | 전체 계정 관리 권한 없이 지원되는 광고 리소스를 사용하고 업데이트합니다. |
| 광고 계정 뷰어 | 광고 계정 1개 | 쓰기 또는 계정 관리 권한 없이 광고 리소스를 조회합니다. |
테넌트 ID를 관리하고 계정을 만든 후 해당 계정까지 관리하는 사람에게는 둘 이상의 역할이 필요할 수 있습니다. ChatGPT 워크스페이스 또는 API 플랫폼 조직의 역할로는 Ads 권한이 부여되지 않습니다.
광고 계정에서는 직접 또는 그룹을 통해 부여된 역할 중 가장 높은 역할이 적용됩니다. 순서는 관리자, 멤버, 뷰어입니다. 그룹을 통해 더 높은 역할이 계속 부여되는 경우 직접 역할을 변경하거나 삭제해도 액세스 권한은 줄어들지 않습니다.
Ads 로그인 정책 확인하기
관리자 콘솔에서 전역 설정을 연 다음 액세스를 선택합니다. 선택한 테넌트의 Ads SSO 설정을 검토합니다. 공유 ID 공급자 연결이나 다른 제품의 SSO 정책을 활성화해도 Ads용 SSO가 자동으로 활성화되지는 않습니다.
| 정책 | 의미 |
|---|---|
| 필수 | SSO를 로그인 방법으로 사용할 수 있습니다. 단, 이미 로그인한 사용자는 SSO로 다시 로그인하지 않고도 정책이 필수인 광고 계정에 액세스할 수 있습니다. |
| 선택 사항 | 자격을 갖춘 사용자는 구성된 ID 공급자나 허용된 다른 로그인 방법을 사용할 수 있습니다. |
| 꺼짐 | 선택한 제품 또는 리소스에서는 SSO를 사용할 수 없습니다. 사용자는 허용된 다른 로그인 방법을 사용해야 합니다. |
해당 설정을 사용할 수 있다면 테스트 중에는 SSO를 선택 사항으로 유지하세요. 필수 또는 꺼짐을 선택하기 전에 사용자가 자신의 계정에 액세스할 수 있고 권한 있는 관리자에게 복구 방법이 있는지 확인하세요.
ID 공급자에서 해당하는 다중 인증(MFA) 및 조건부 액세스 요구 사항을 구성하세요.
연결 및 도메인 설정은 OpenAI 제품의 SSO 설정을 참조하세요.
광고 계정 액세스 권한 부여하기
관리자 콘솔에서 올바른 OpenAI 테넌트를 선택합니다.
광고 계정을 선택합니다.
사용 가능한 경우 사용자 및 그룹을 엽니다.
사용자 또는 지원되는 계정별 그룹을 찾습니다.
적절한 관리자, 멤버 또는 뷰어 역할을 할당합니다.
테넌트와 연결된 회사 이메일로 로그인하도록 안내합니다.
사용자가 표시되지 않으면 권한 있는 관리자가 사용자를 초대했거나 동기화했는지 확인합니다. ChatGPT 워크스페이스 초대만으로는 광고 계정 액세스 권한이 부여되지 않습니다.
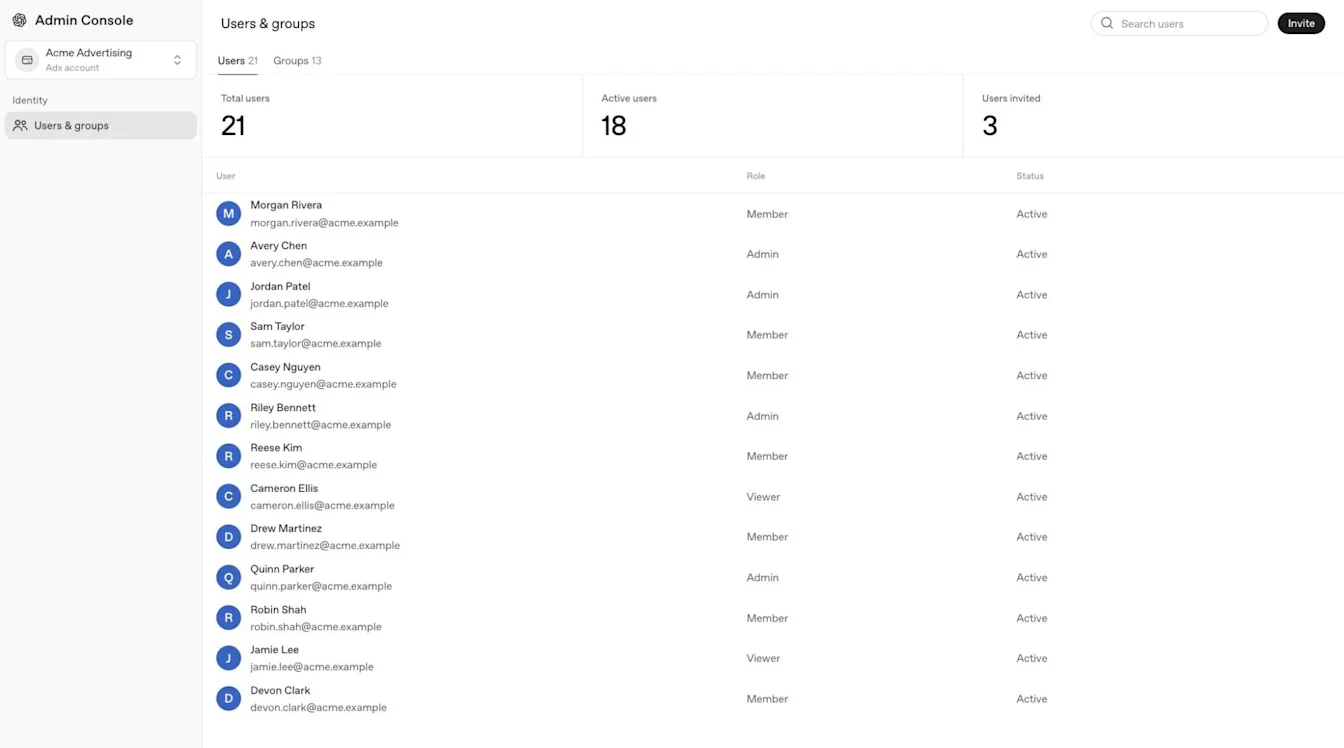
사용자가 액세스해야 하는 각 광고 계정에 적절한 역할을 별도로 할당합니다.
Ads 관리자 역할 할당 및 첫 계정 만들기
관리자 콘솔을 열고 원하는 테넌트를 선택합니다.
전역 설정에서 사용자 및 그룹을 열고 사용자를 선택한 다음 해당 사용자의 프로필을 엽니다.
사용 가능한 탭에 따라 액세스 및 역할 또는 직접 역할을 엽니다.
테넌트 수준 액세스를 추가하거나 수정하는 옵션을 선택합니다. 제품을 선택하라는 메시지가 표시되면 Cloud Console을 선택합니다.
Ads 관리자를 선택하고 할당을 저장합니다.

사용자 프로필에 액세스 및 역할이 표시될 수 있으며, 구성에 따라 직접 역할이 표시되기도 합니다.
광고 계정이 없다면 전역 관리자 또는 Ads 관리자가 첫 계정을 만들 수 있습니다. 계정별 역할은 해당 계정을 만들기 전까지 표시되지 않을 수 있습니다.
광고 계정을 추가로 만들려면 필요한 권한으로 광고 관리자에서 시작하세요. 광고 관리자 세션이 이미 활성화되어 있으면 직접 온보딩 링크를 통해 기존 광고 계정이 다시 열릴 수 있습니다.
Ads 관리자가 표시되지 않으면 올바른 테넌트를 선택했는지 확인하고, 메시지가 표시되면 Cloud Console을 선택했는지 확인하세요. 전역 관리자 또는 OpenAI 계정 담당 팀에 액세스 권한과 Ads 이용 자격을 확인해 달라고 요청하세요.
동기화된 사용자 및 그룹 관리하기
Ads 계정은 광고 계정별로 별도 디렉터리를 사용하지 않고 테넌트 전체의 SCIM 디렉터리를 사용합니다. Ads 전용 테넌트를 포함한 적격 테넌트는 사용자와 그룹을 동기화할 수 있지만 각 광고 계정의 액세스 권한은 별도로 할당해야 합니다.
테넌트 전체 SCIM으로는 기존 OpenAI 계정의 이메일 주소를 변경할 수 없으며 OpenAI 지원팀에서도 이를 수동으로 변경할 수 없습니다.
ID 공급자에서 동기화된 사용자와 그룹 멤버십을 관리하세요. 관리자 콘솔에서는 동기화된 사용자를 광고 계정 그룹에 수동으로 추가하거나 동기화된 그룹의 멤버십을 변경할 수 없습니다.
동기화된 그룹에 Ads 계정 액세스 권한을 부여하려면 그룹의 제품 액세스 설정을 열고 계정을 선택한 다음 변경 사항을 저장합니다. 초기 계정 역할은 멤버입니다. 권한 있는 관리자는 ID 공급자의 그룹 멤버십을 변경하지 않고도 동기화된 그룹의 광고 계정 역할을 변경할 수 있습니다.
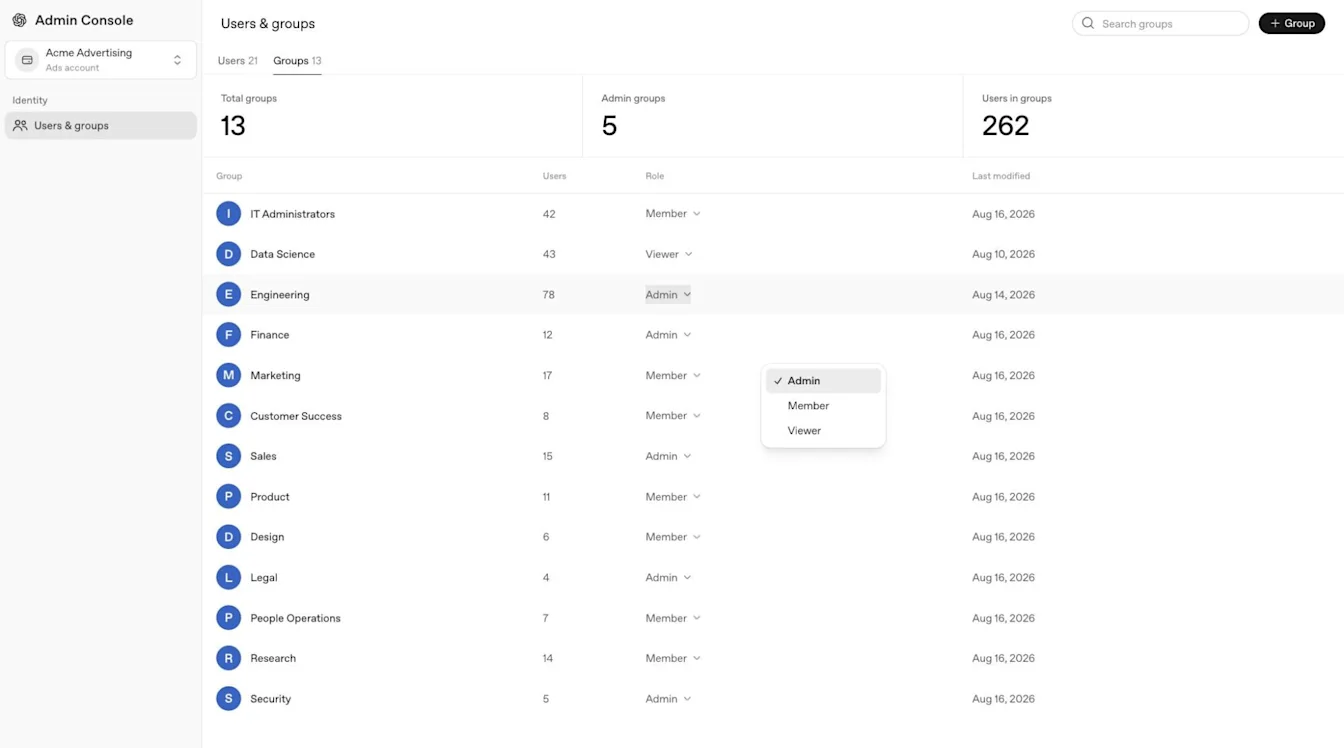
디렉터리 이용 자격, 설정 및 문제 해결은 SCIM 프로비저닝 및 관리를 참조하세요.
광고 계정 액세스 권한 삭제 또는 변경하기
유일한 유효 광고 계정 관리자를 삭제하기 전에 다른 관리자를 할당하세요. 각 광고 계정에는 유효한 관리자가 한 명 이상 있어야 합니다.
광고 계정을 선택하고 사용자 및 그룹을 엽니다.
사용자의 직접 역할과 계정별 그룹 할당을 검토합니다.
직접 역할을 삭제 또는 변경하거나 관련 그룹 멤버십을 업데이트합니다.
해당하는 경우 ID 공급자에서 동기화된 그룹 멤버십을 업데이트합니다.
다른 계정 관리자가 남아 있고 변경 후 사용자의 액세스 권한이 의도한 대로인지 확인합니다.
ID 공급자에서 동기화된 그룹 멤버십을 관리하세요. SCIM으로 관리되는 사용자의 경우 직접 광고 계정 역할과 동기화된 그룹 할당을 검토합니다. 수동으로 관리되는 사용자의 경우 직접 역할과 수동 관리 그룹 할당을 검토합니다. 한 액세스 경로를 삭제해도 다른 경로는 유지될 수 있으므로 각 광고 계정에 남아 있는 사용자의 액세스 권한을 확인하세요.
Ads 관련 액세스 문제 해결하기
광고 관리자를 열 수 없다면 다음을 확인하세요.
선택한 OpenAI 테넌트 및 광고 계정
사용자의 회사 이메일 및 적용되는 Ads 로그인 정책
사용자가 올바른 초대를 수락했는지 여부
계정별 역할 및 직접 또는 그룹 기반 액세스 권한
최근의 디렉터리 변경 사항 또는 ID 공급자 할당
전역 관리자 또는 Ads 관리자가 첫 광고 계정을 만들어야 하는지 여부
로그인 오류는 SSO, 워크스페이스 액세스 및 도메인 확인 문제 해결을 참조하세요.
────────────────────────────────────────────────────────────