
概要
承認済みの ChatGPT および Codex ユーザーと API プロジェクトに対して、Daybreak を有効にします。
はじめに
OpenAI が ChatGPT ワークスペースまたは API 組織に Daybreak のアクセス制御を導入した時点では、Daybreak の設定はデフォルトでオフになっています。ワークスペースのオーナーは承認済みグループのアクセスを設定し、API 組織のオーナーは承認済みプロジェクトを設定する必要があります。これは、このアクセス制御への移行を選択した既存の Daybreak ワークスペースにも適用されます。
Daybreak へのアクセスは、信頼性の高い社内ユーザーと、許可された社内のセキュリティ業務に限定されます。社外ユーザー、顧客向け製品、一般公開の自動化機能、サードパーティのワークフローに対して、これらの機能を有効にしないでください。
Daybreak Blue の承認に Daybreak Red は含まれません。
チームが利用するアクセス方法に応じて設定してください。
ChatGPT サインインを使用する ChatGPT と Codex:承認済みの ChatGPT ワークスペースでアクセスを管理します。
API キー認証を使用する API と Codex:承認済みの API プロジェクトでアクセスを管理します。
チームが両方を利用する場合は、両方の設定を行ってください。
ChatGPT と Codex のアクセス設定
Business プランでは、ChatGPT サインインを使用する ChatGPT または Codex の Daybreak アクセス制御は、現在サポートされていません。承認済みの Business ワークスペースでは、現在、すべてのメンバーがデフォルトでアクセスできます。Business プラン向けの Daybreak アクセス制御は、近日中に提供予定です。
Enterprise プランでは、承認済みのユーザーまたはグループに割り当てたカスタムロールを使用して、Daybreak へのアクセスを付与できます。ロールの作成と割り当ては、ワークスペースのオーナーが行う必要があります。ChatGPT のロールベースのアクセス制御による機能へのアクセス管理をご覧ください。その後、ワークスペースのオーナーまたは管理者は、対応する「モデル」管理ページで、既存のロールのモデルアクセスを設定できます。
Daybreak へのアクセスを特定のユーザーに限定するには、ワークスペースのデフォルトではオフのままにし、対象ユーザーに割り当てたロールでのみ有効にしてください。
承認済みのワークスペースで、管理者コンソール > モデルを開きます。
ワークスペースのデフォルトを開きます。ワークスペースの全ユーザーに対してサイバーセキュリティを有効にする場合は、この手順をスキップしてください。それ以外の場合は、サイバーセキュリティで Daybreak Red と Blue がオフになっていることを確認し、オンになっていればオフにしてください。
変更を保存を選択します。
ロールを開きます。対象のロールでオーバーライドを編集を選択するか、ロールのオーバーライドを追加を選択してオーバーライドを作成します。
サイバーセキュリティで Daybreak Blue をオンに設定します。Daybreak Red は、ワークスペースでの利用が承認され、選択したロールのユーザーに利用が許可されている場合にのみ有効にしてください。
保存を選択します。変更が反映されるまで、最大で約 10 分かかる場合があります。
「ワークスペースのデフォルト」と対象のロールを再度開きます。保存された設定と、そのロールが割り当てられているユーザーまたはグループを確認します。
ユーザーの Daybreak アクセス状況を確認するには、管理者コンソール > モデル > テストで承認済みメンバーを名前またはメールアドレスで検索し、保存されているモデルの利用権限を確認します。アクセス権を持つべきメンバーと、持つべきではないメンバーの両方を確認してください。直接割り当てられたロールとグループ経由のロールをすべて確認してください。あるロールでオフに設定されていても、別のロールでアクセスが許可されている場合があります。次に、承認済みユーザーとともに、想定するアクセス方法をテストします。保存された権限の確認だけでは、モデルへのリクエストが成功するかどうかは検証できません。実際のアクセス状況が保存された設定と異なる場合は、別途付与されたアクセス権も確認してください。
API プロジェクトのアクセス設定
Daybreak へのアクセスを設定するには、API 組織のオーナーである必要があります。プロジェクトのオーナー権限だけでは、これらの設定を変更できません。
API プラットフォームで承認済みの組織を開きます。
チームで承認された社内のサイバーセキュリティ業務用に、デフォルト以外のプロジェクトを作成または選択します。デフォルトのプロジェクトでは Daybreak を有効にできません。
プロジェクト設定 > 一般 > Daybreak モデルへのアクセスを開きます。
このプロジェクトで承認されている Daybreak の各アクセスレベルをオンにします。Daybreak Red は、組織での利用が承認されている場合にのみ利用できます。
保存を選択します。変更が反映されるまで、最大で約 15 分かかる場合があります。
承認済みユーザーをプロジェクトに追加します。
API リクエストや Codex の API キー認証には、Daybreak を有効にしたプロジェクトの API キーを使用してください。別の組織またはプロジェクトに移行した場合は、移行先のプロジェクトでキーを作成または選択し、そのキーを使用するアプリケーションやワークフローを更新してください。
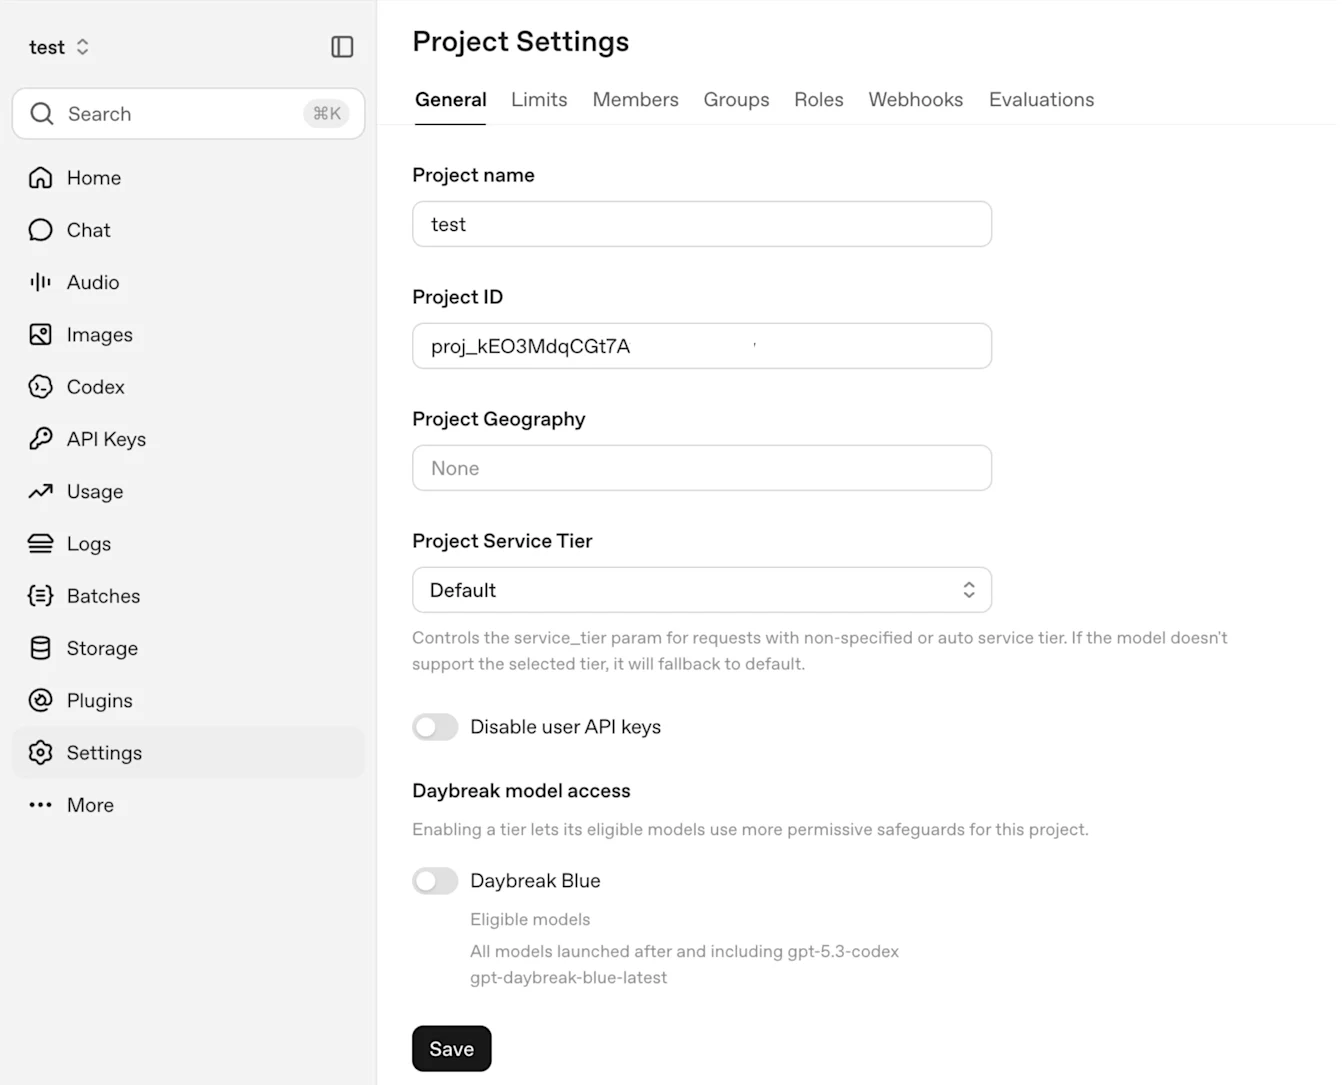
例:プロジェクト設定 > 一般 > Daybreak モデルへのアクセスで、Daybreak Blue がオフになっています。
アクセスが必要なプロジェクトごとに、これらの手順を繰り返してください。あるプロジェクトで Daybreak を有効にしても、他のプロジェクトでは有効にならず、ChatGPT / Codex のワークスペースのアクセス設定にも反映されません。
Cyber 専用組織から移行した場合、その組織の API キーは新しい組織に引き継がれません。承認済みの移行先プロジェクトでキーを作成し、それらを使用するアプリケーションやワークフローを更新してください。
設定後のアクセス確認
保存した変更が反映されるまで待ってから、クライアントを再読み込みしてください。Enterprise Daybreak オンボーディングのアクセス確認手順に従い、承認済みのユーザーとモデルで、対象のワークスペースまたは API プロジェクトをテストしてください。
Daybreak の設定項目が表示されない場合や、想定どおりにアクセスできない場合は、次の点を確認してください。
アクセス付与または移行の確認通知に記載されている組織、ワークスペース、プロジェクトを選択していることを確認してください。
管理者のロールを確認してください。ChatGPT の場合は、ワークスペース設定 > メンバーを開きます。デフォルト設定とカスタムロールの割り当ては、ワークスペースのオーナーが管理します。API の場合は、API プラットフォームの設定 > ユーザー > メンバー > ロールで正しい組織を選択し、ロールが「オーナー」であることを確認してください。
ChatGPT および Codex のサインインの場合は、ユーザーの所属グループ、ロールの割り当て、保存されたモデル設定を確認してください。
API キー認証の場合は、Daybreak を有効にしたプロジェクトのキーを使用していることを確認してください。
問題が解決しない場合は、組織またはワークスペースの ID、該当する場合はプロジェクト ID、問題が発生している製品、Daybreak のアクセスレベル、保存された設定、表示されたエラーメッセージを添えて、OpenAI サポートにお問い合わせください。API キーは含めないでください。
Daybreak を利用しても、すべての安全対策が解除されるわけではありません。応答が拒否されたというだけでは、アクセス権がないとは限りません。