
Áttekintés
A projektek az API-szervezeten belüli munka rendszerezésére szolgálnak. Segítségükkel kezelheted a hozzáférést, beállíthatod a modell- és használati korlátokat, szolgáltatásfiókokat hozhatsz létre, és nyomon követheted a használatot, a számlázást és a költési korlátokat az erőforrások meghatározott körénél, például modellek, képességek, beszélgetésszálak, asszisztensek, finomhangolás és tárhely esetén.
A szervezet tulajdonosai az összes aktív és archivált projektet megtekinthetik a Projektek oldalon.
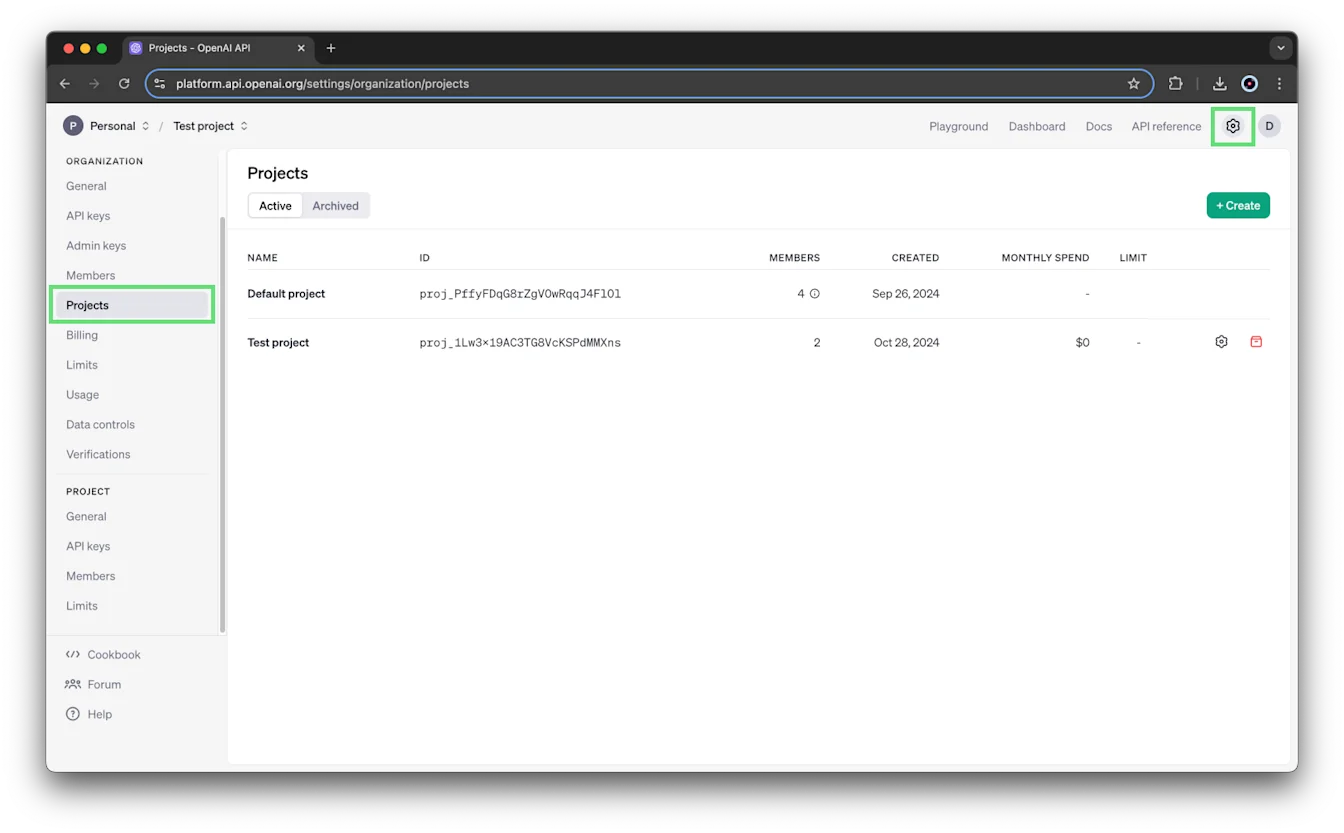
Mielőtt elkezded
Projekt létrehozásához szervezeti tulajdonosi szerepkörre van szükséged. A szervezetek alapértelmezés szerint legfeljebb 2000 projektet hozhatnak létre.
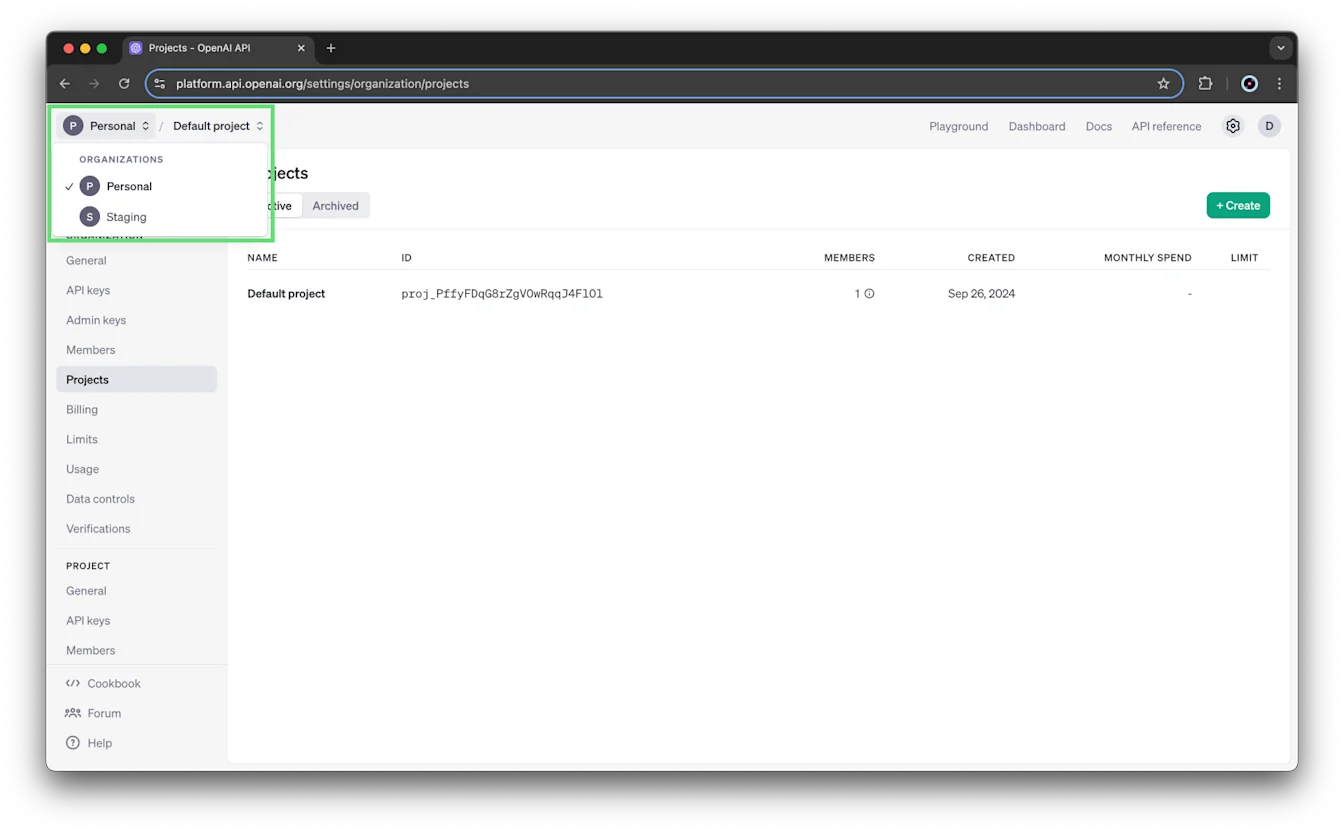
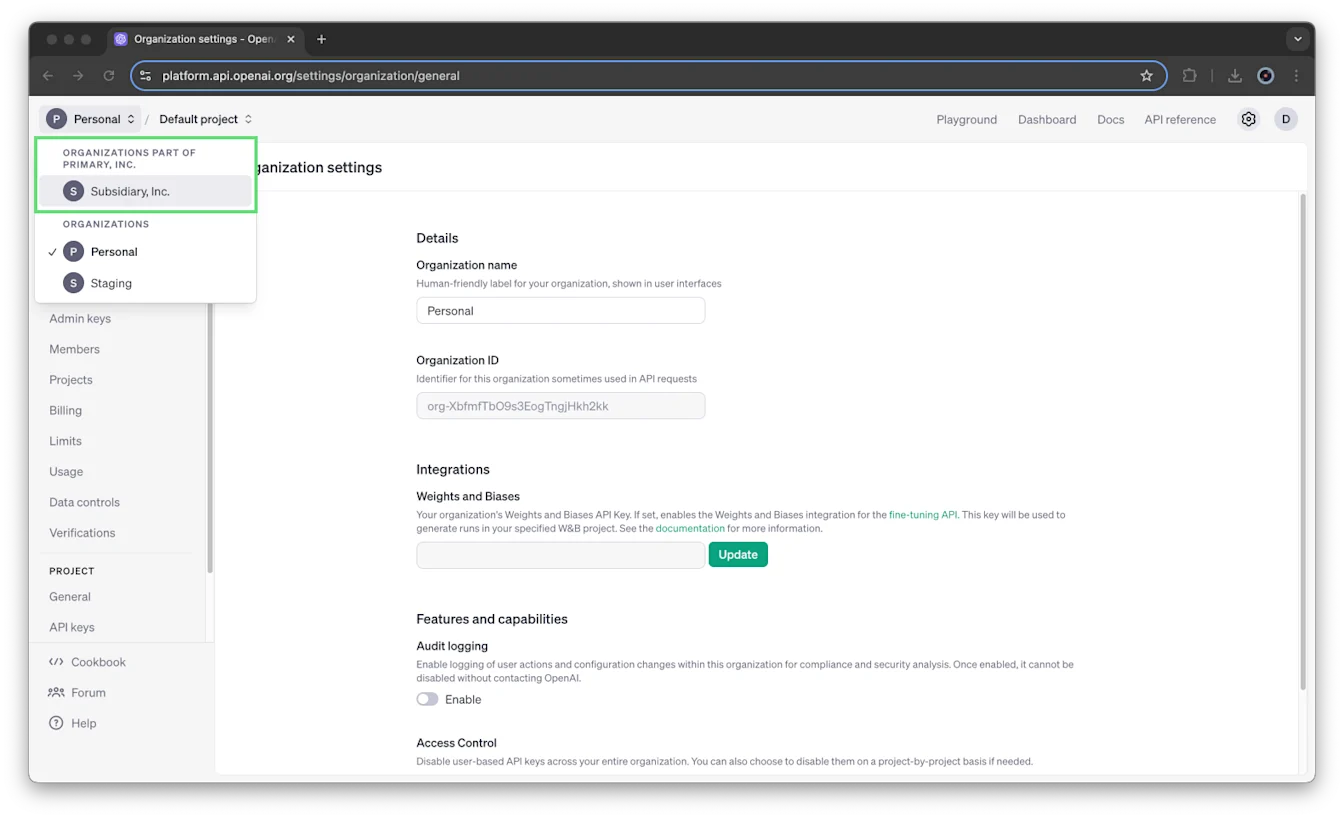
Ha a szervezeted összevont számlázást használ, az alszervezetek külön jelennek meg a szervezetválasztóban. Alszervezeten belül nem hozhatsz létre projekteket.
Szervezetváltáshoz nyisd meg a szervezetválasztót, és válaszd ki a használni kívánt szervezetet.
Alapértelmezett projekt
Minden szervezethez tartozik egy Alapértelmezett projekt, amely nem törölhető. Ez a projekt a szervezet összes beállítását örökli. Beállíthatod a használati korlátait, a virtuális modellekhez tartozó jogosultságait és a költési korlátait.
Az Alapértelmezett projekthez közvetlenül nem adhatsz hozzá tagokat vagy szolgáltatásfiókokat. Amikor meghívsz valakit a szervezetbe, hozzáférést adhatsz neki az Alapértelmezett projekthez is a cikk szervezeti meghívásra vonatkozó lépéseit követve.
Projekt létrehozása
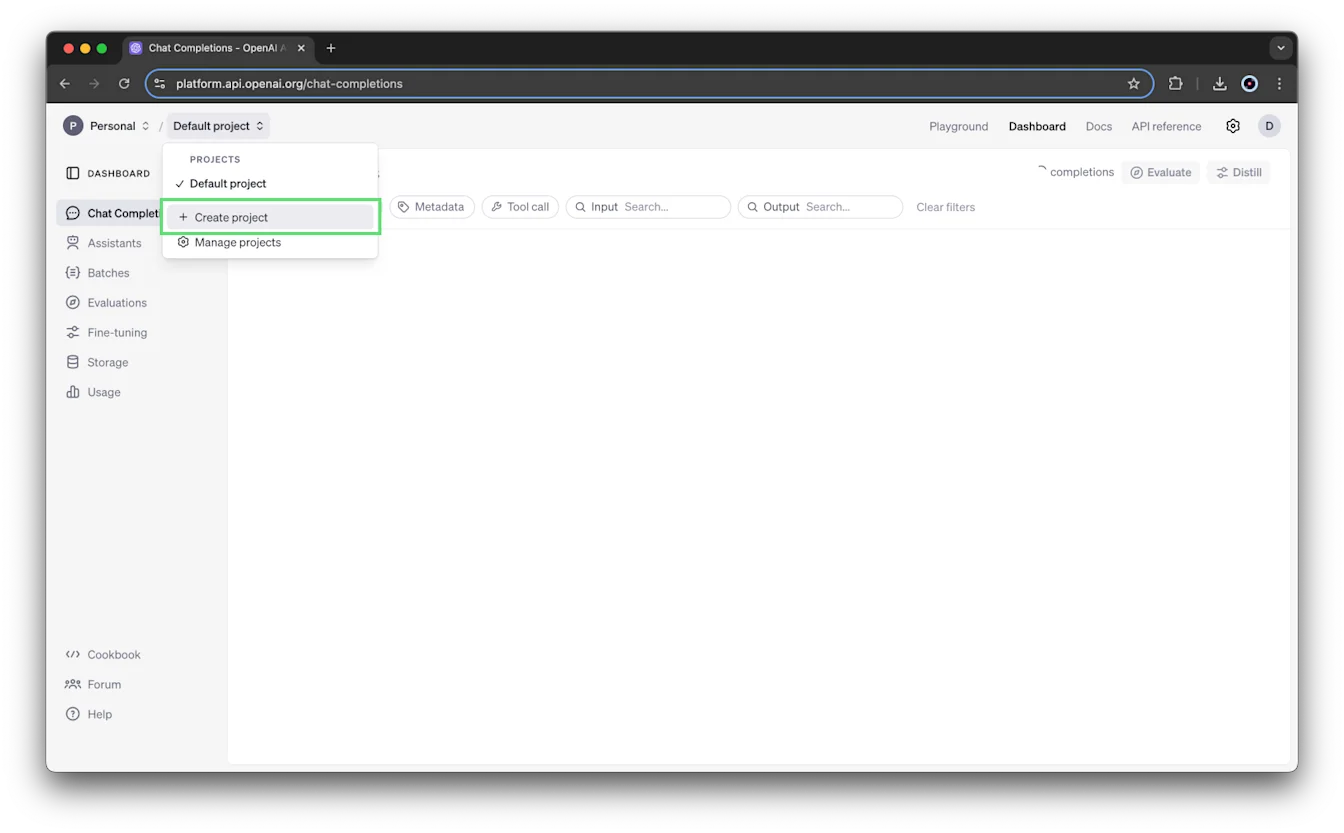
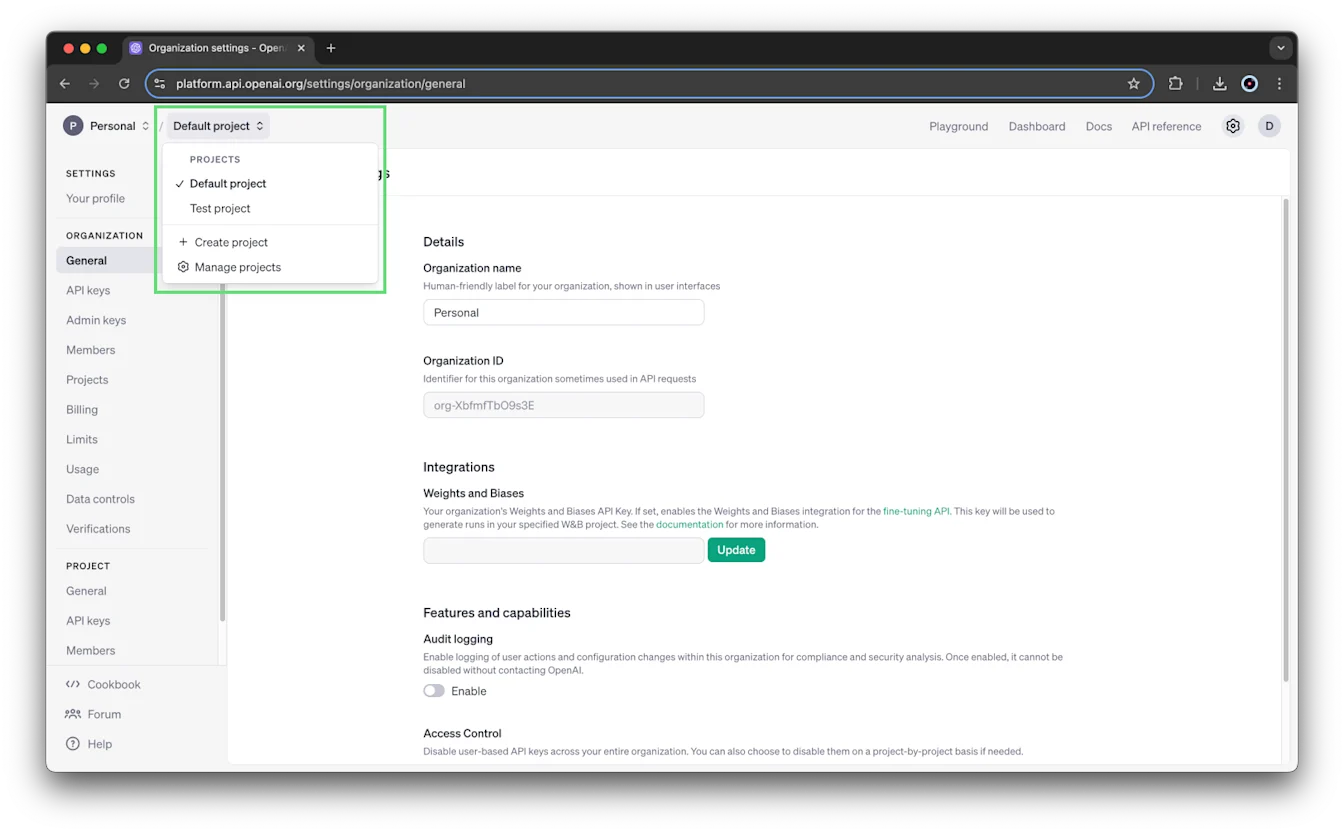
Nyisd meg a projektválasztót, és válaszd a Projekt létrehozása lehetőséget.
Add meg a projekt nevét, leírását és webhelyét.
Válaszd a Létrehozás lehetőséget.
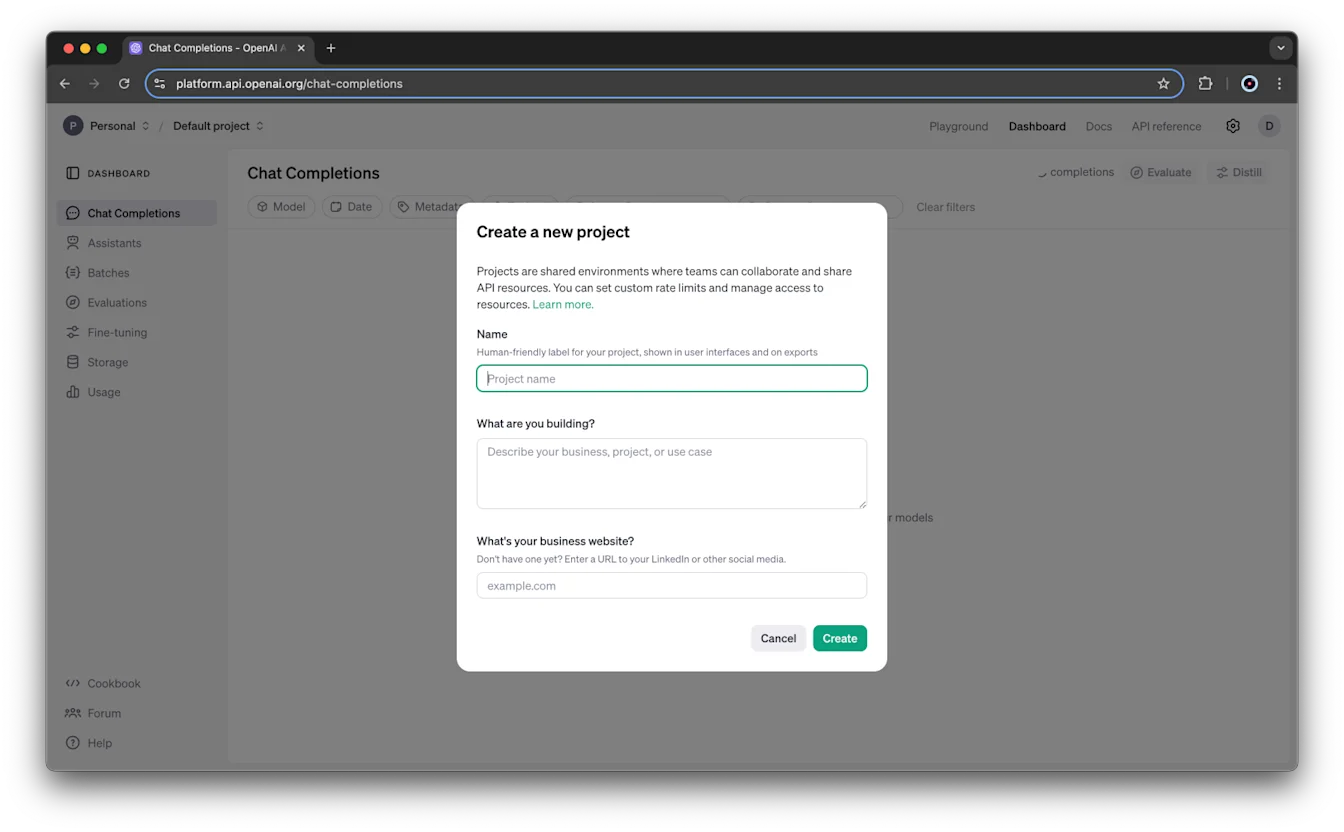
A szervezet tulajdonosai automatikusan tulajdonosként kerülnek be az új projektekbe.
Szerepkörök és hozzáférés áttekintése
A táblázat az alábbi lépésekben szereplő szervezeti tulajdonosi és olvasói, valamint projektbeli tulajdonosi és tagi szerepköröket foglalja össze. A projekt tagjainak jogosultságai hasonlóak a szervezeti olvasókéhoz.
| Szerepkör | Hatókör | Jogosultságok |
|---|---|---|
| Tulajdonos | Szervezet | Az összes projekt, felhasználó és API-kulcs létrehozása és megtekintése. Projektek nyomon követése a Projektek oldalon. Szervezeti és projektbeli költési korlátok beállítása. Hozzáférés biztosítása más felhasználók használati adataihoz. Projektek archiválása. |
| Olvasó | Szervezet | Hozzáadható projektekhez, és azokban inferenciát végezhet, erőforrásokat használhat és kulcsokat hozhat létre. Nem hozhat létre projekteket és nem kezelhet felhasználókat. |
| Tulajdonos | Projekt | A tag összes jogosultsága, továbbá felhasználók hozzáadása, a projekttagok és -beállítások kezelése, a projekt átnevezése, költési korlátainak beállítása és archiválása. |
| Tag | Projekt | Inferencia végrehajtása, erőforrások használata, projektszintű kulcsok létrehozása, valamint adatokat olvasó vagy módosító API-kérések küldése. |
A szervezeti szerepkörök részleteit a szervezeti szerepkörökről szóló cikkben találod. A további és egyéni szerepkörökről, valamint a jogosultságok teljes köréről az API-szerepkörök és -jogosultságok útmutatójában olvashatsz.
Projektek láthatósága
Ezekkel az alapvető szerepkörökkel a nem szervezeti tulajdonos felhasználók csak azokat a projekteket láthatják, amelyeknek tagjai. A szervezet tulajdonosai minden projektet, tagot és projektszintű API-kulcsot láthatnak, és hozzáférhetnek a Projektek oldalhoz.
A projekt tagjai láthatják a projekt többi tagját és az egyes tagok szerepkörét. Csak a projekt tagjai és a szervezet tulajdonosai láthatják a projektben létrehozott vagy hozzáadott finomhangolt modelleket, asszisztens-beszélgetésszálakat és fájlokat.
Annyi projektnek lehetsz tagja, amennyire szükséged van. A projektben létrehozott személyes API-kulcs hatóköre az adott projektre és annak erőforrásaira korlátozódik.
Az erőforrások elkülönítése
A fájlok, asszisztensek, tárhelyek és beszélgetésszálak a saját projektjükhöz kötődnek. A projekten kívüli, nem adminisztrátori jogosultságú tagok nem férhetnek hozzá az erőforrásaihoz, és az erőforrások nem helyezhetők át projektek között.
Kivételt képeznek az Alapértelmezett projekt finomhangolt modelljei: ezek más projektekből is elérhetők.
Projekttagok kezelése
Új tag meghívása a szervezetbe
Csak olyan személyt adhatsz hozzá egy projekthez, aki már a szervezeted tagja.
Amikor meghívsz valakit a szervezetbe, a meghívási űrlap megfelelő lehetőségének kiválasztásával hozzáférést adhatsz neki az Alapértelmezett projekthez is. Hagyd ezt a lehetőséget kijelöletlenül, ha nem szeretnél hozzáférést adni az Alapértelmezett projekthez. A szervezet új tagjai nem kerülnek be automatikusan az Alapértelmezett projektbe.
Nem kell újabb projektet létrehoznod ahhoz, hogy meghívj valakit. Akkor is hozzáadhatsz valakit egy projekthez, miután elfogadta a szervezeti meghívást.
Az Admin API-n keresztül küldött meghívásokra a /organization/invites végpont szabályai vonatkoznak.
Szervezeti tag hozzáadása egy projekthez
A szervezet és a projekt tulajdonosai adhatnak hozzá tagokat:
Nyisd meg a szervezeti beállításokat.
Válaszd ki a projektet, majd nyisd meg a Tagok részt.
Válaszd a + Tag hozzáadása lehetőséget.
Válaszd ki a felhasználót, és rendeld hozzá a Tag vagy a Tulajdonos szerepkört.
A felhasználólista a szervezet Olvasó szerepkörű felhasználóit jeleníti meg. Szolgáltatásfiókokat nem tartalmaz.
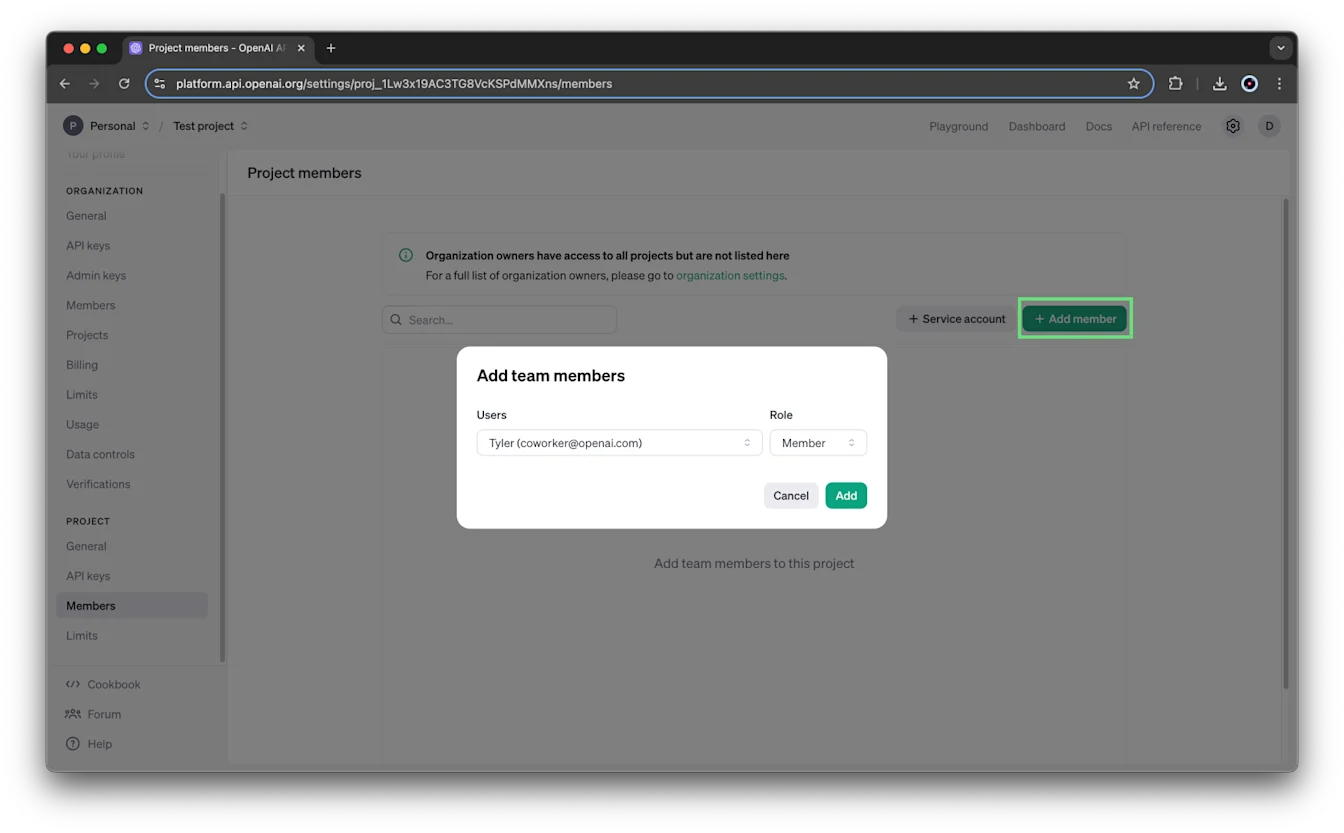
Ha egy meghívás sikertelen a felhasználói felületen vagy az Admin API-ban, az újraküldés előtt ellenőrizd, hogy a célprojekt létezik-e, és nincs-e archiválva.
Szerepkör módosítása vagy tag eltávolítása
A szervezet és a projekt tulajdonosai módosíthatják a felhasználók projektbeli szerepkörét, vagy eltávolíthatják őket a projektből.
Nyisd meg a szervezeti beállításokat.
Válaszd ki a projektet, majd nyisd meg a Tagok részt.
Állítsd a felhasználó szerepkörét Tag vagy Tulajdonos értékre, vagy válaszd az Eltávolítás lehetőséget az eltávolításához.
Szolgáltatásfiókok létrehozása és kezelése
A szolgáltatásfiók nem egyéni felhasználót képvisel, hanem rendszerek számára biztosít hozzáférést. A szolgáltatásfiókok hatóköre az adott projektre korlátozódik.
Szolgáltatásfiókok létrehozásához szolgáltatásfiók-kezelési jogosultság szükséges. A szervezet és a projekt tulajdonosai rendelkeznek ezzel a jogosultsággal.
Szolgáltatásfiók létrehozása
Válaszd ki a projektet a projektválasztóban.
Nyisd meg a szervezeti beállításokat, és válaszd ki a projektet.
Nyisd meg a Tagok részt, és válaszd a + Szolgáltatásfiók lehetőséget.
Adj meg egy egyedi szolgáltatásfiók-azonosítót betűk, számok és kötőjelek használatával.
Válaszd a Létrehozás lehetőséget.
A projekt szintjén létrehozott szolgáltatásfiókok egyediek az adott projekthez, és nem használhatók azon a projekten kívül, amelyben létrehozták őket.
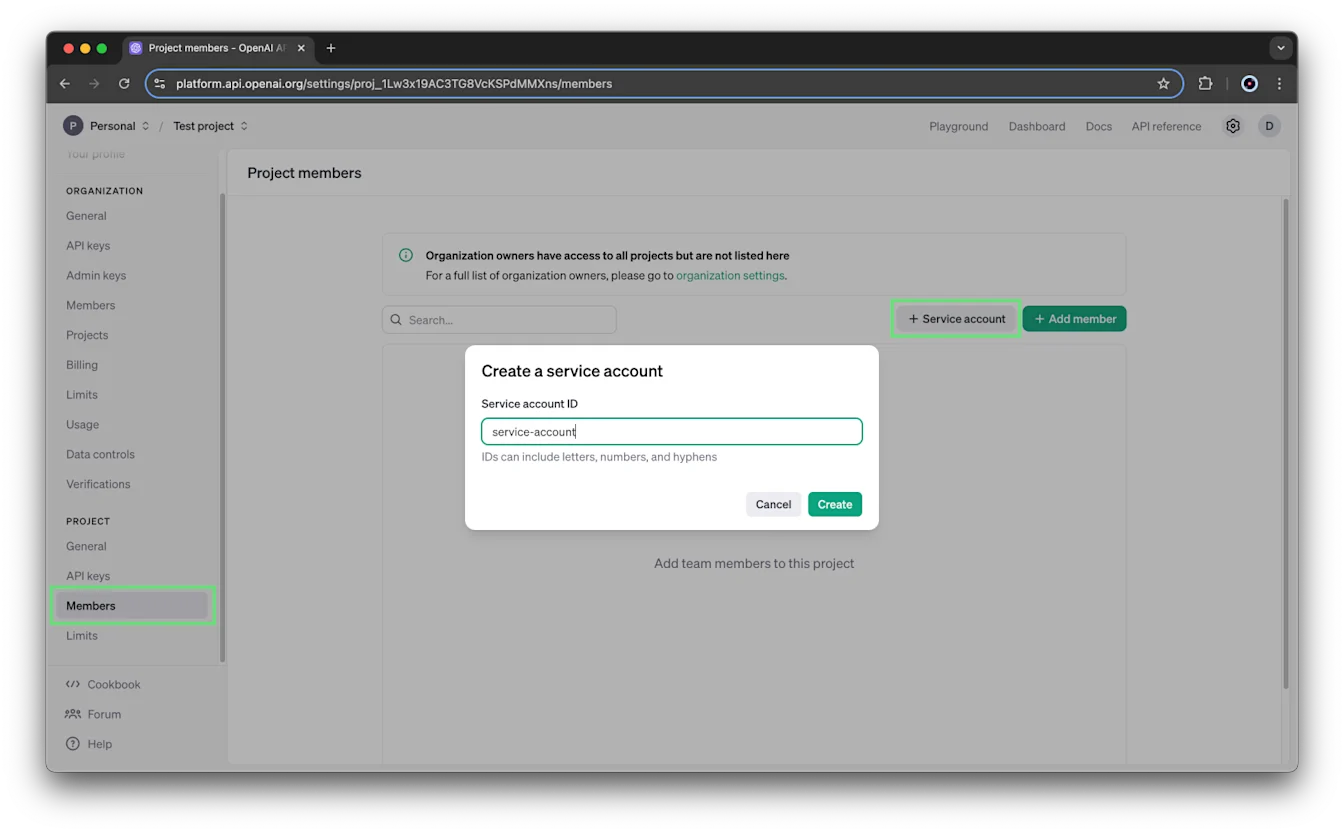
Ugyanaz az azonosítóformátum érvényes, akár szervezeti, akár projektszintű beállításokban hozod létre a szolgáltatásfiókot.
A projekthez létrehozott szolgáltatásfiók kizárólag ahhoz a projekthez tartozik, és azon kívül nem használható.
A titkos kulcs mentése
A szolgáltatásfiók létrehozásakor azonnal létrejön egy API-kulcs is, és megjelenik a hozzá tartozó titkos kulcs. Mentsd a titkos kulcsot biztonságos helyre. Az OpenAI-fiókodban később már nem tekintheted meg újra. Ha elveszíted, hozz létre új kulcsot.
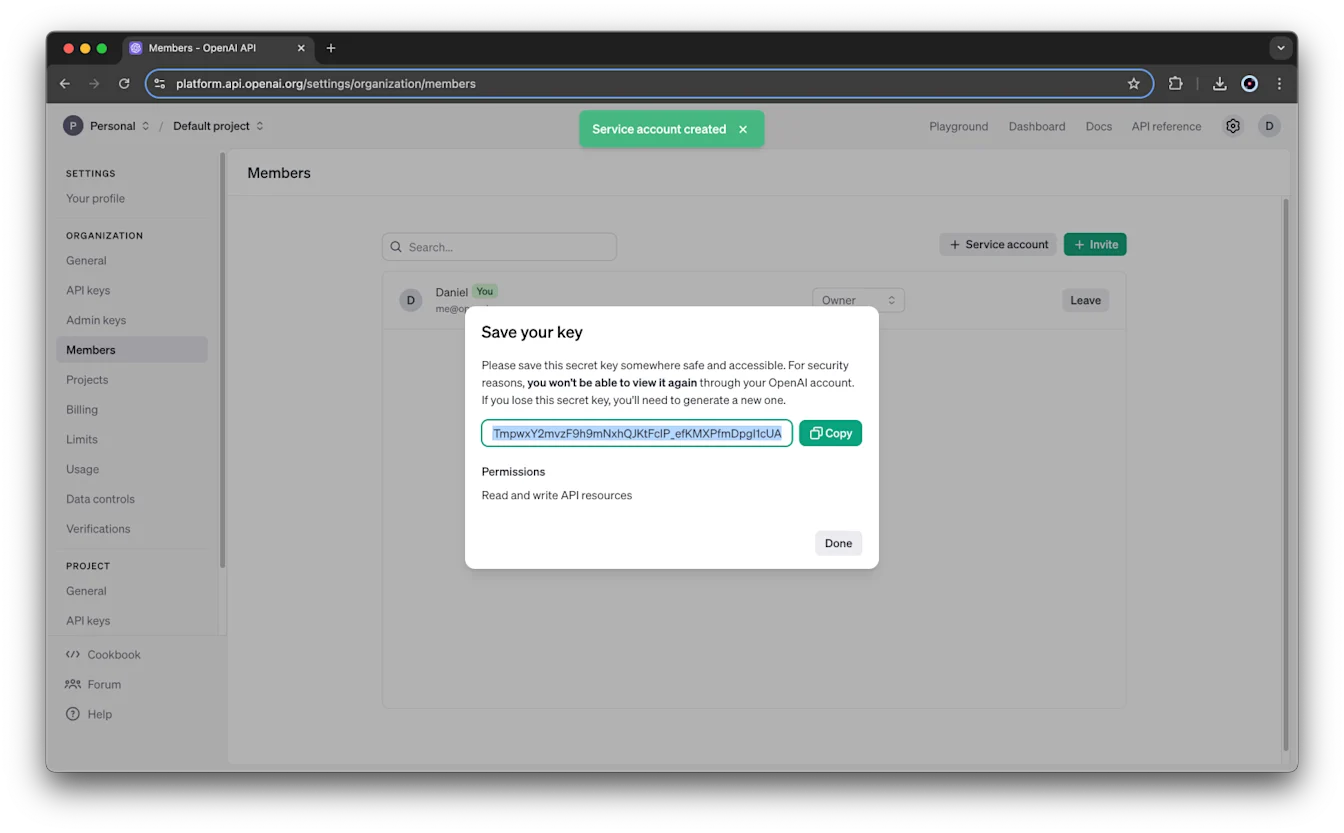
Alapértelmezés szerint a szolgáltatásfiók kulcsa a projekt összes API-erőforrásához olvasási és írási hozzáférést biztosít. Ezeket a jogosultságokat később módosíthatod a projekt API-kulcsok beállításaiban.
Szolgáltatásfiók módosítása vagy eltávolítása
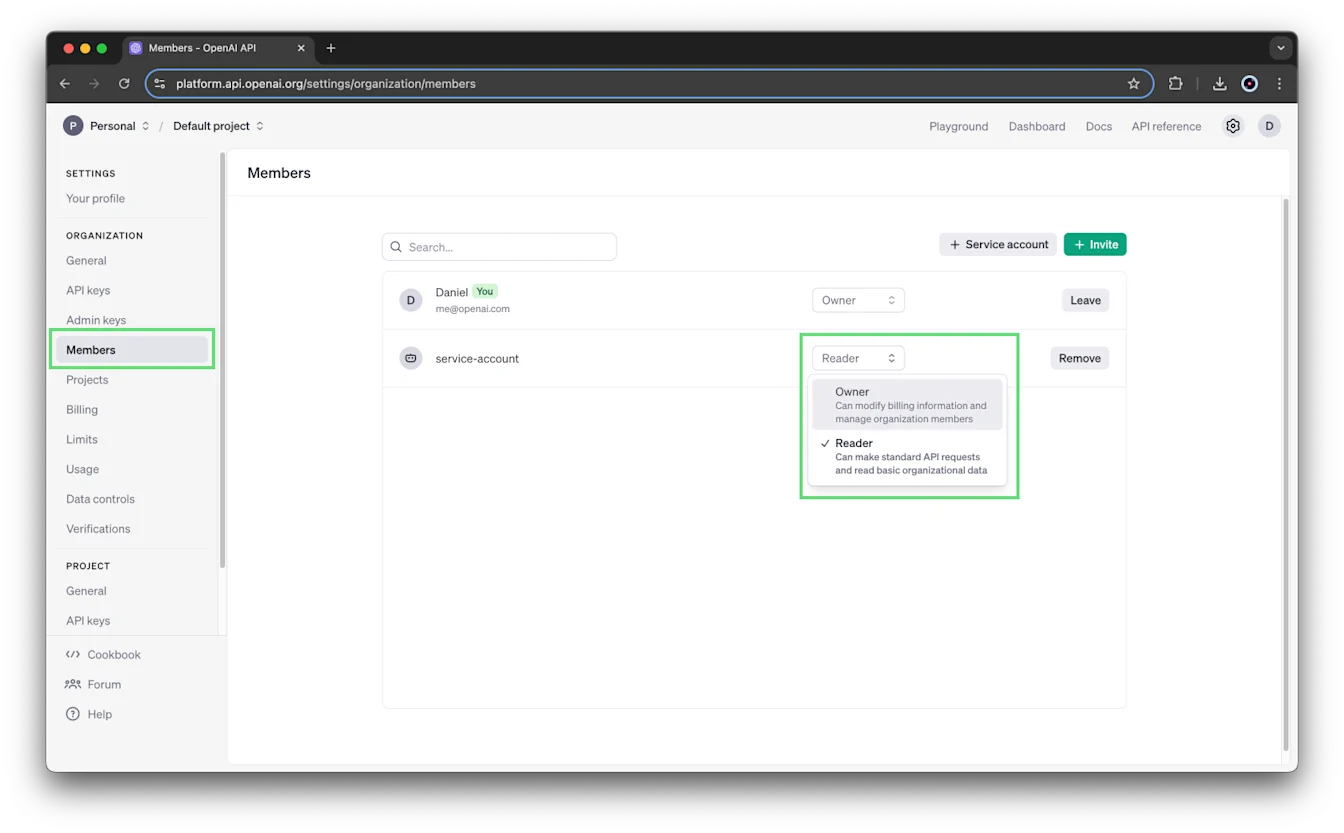
A szolgáltatásfiókok a felhasználók mellett jelennek meg a projekt Tagok beállításaiban. A projekthez való hozzáférésüket ugyanazokkal a szerepkör-módosítási és eltávolítási lépésekkel kezelheted, mint a többi projekttagét.
Az összes szolgáltatásfiók megjelenik a felhasználók mellett a szervezet Tagok oldalán is, beleértve a szervezeti és a projektszintű beállításokban létrehozott fiókokat.
A szervezet Tagok menüjében módosíthatod a szolgáltatásfiók szerepkörét, vagy választhatod az Eltávolítás lehetőséget.
API-kulcsok létrehozása és kezelése
Minden projektnek saját API-kulcsai vannak:
Nyisd meg a szervezeti beállításokat.
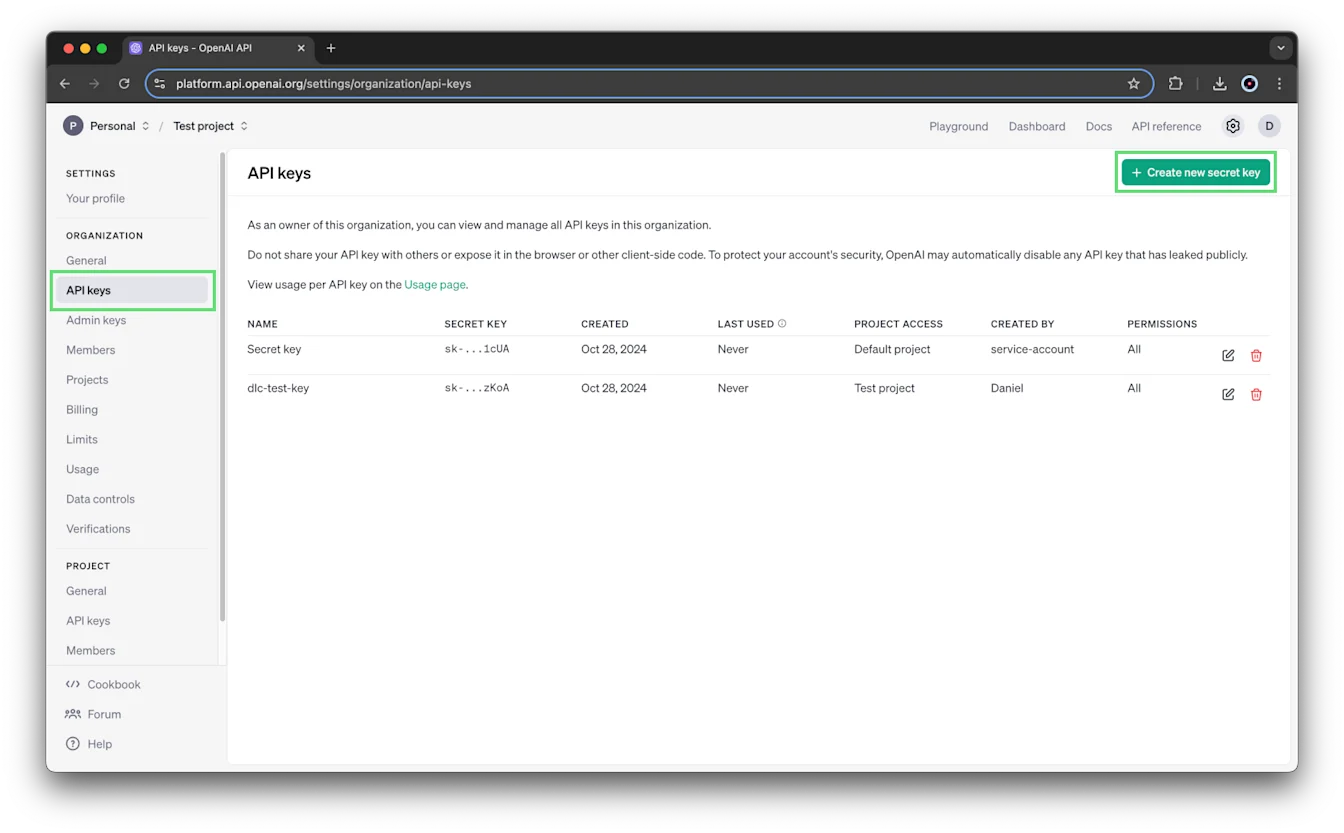
Válaszd ki a projektet, majd nyisd meg az API-kulcsok részt.
Kulcs létrehozásához válaszd a + Új titkos kulcs létrehozása lehetőséget, vagy a jogosultságok módosításához kattints egy meglévő kulcs melletti szerkesztésikonra.
Kulcsjogosultságok kiválasztása
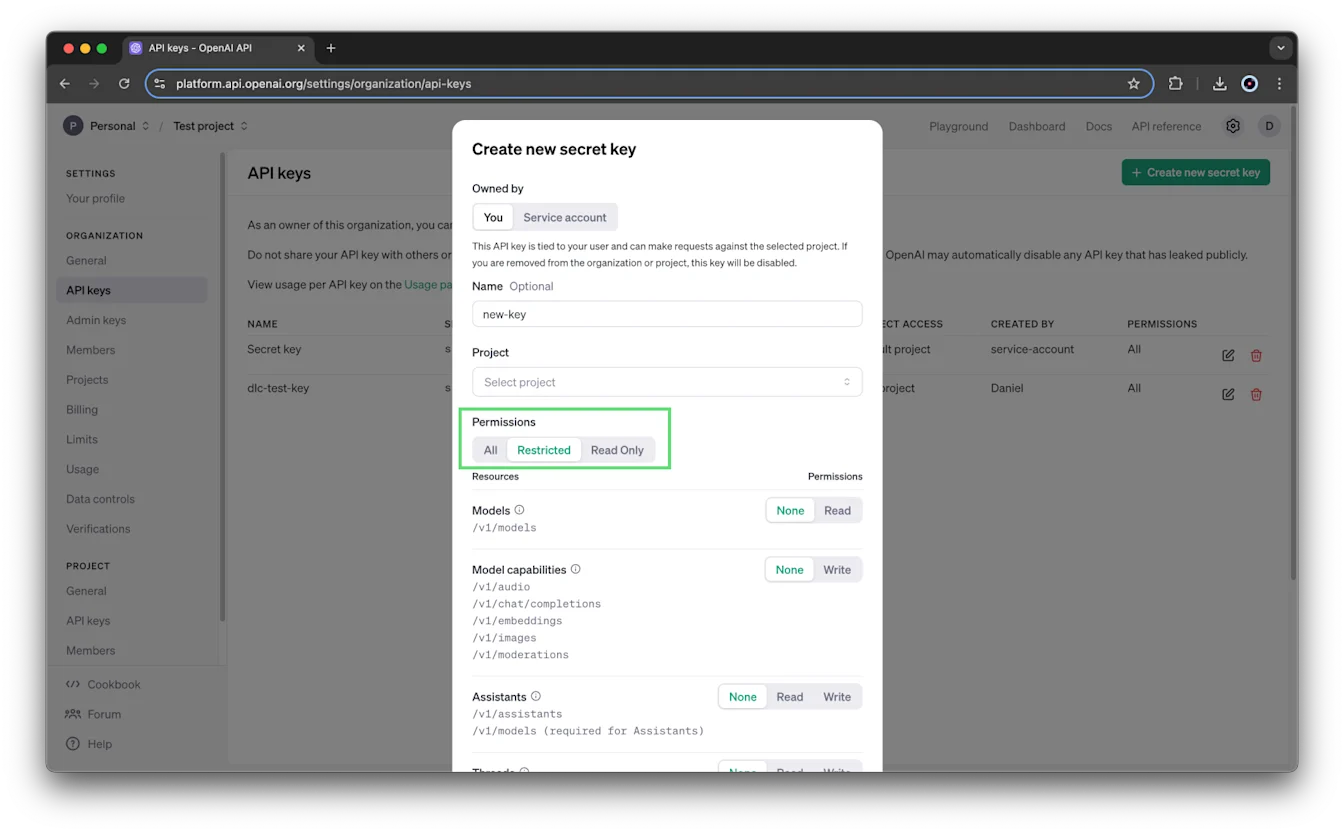
A felhasználók tulajdonában lévő kulcsok jogosultságait létrehozáskor állíthatod be, vagy később is szerkesztheted:
Összes: Teljes körű jogosultságok. Ez az alapértelmezett beállítás.
Korlátozott: Jogosultsági hatókörök kiválasztása az egyes erőforrásokhoz vagy végpontokhoz. Az elérhető lehetőségek az erőforrástól függnek, és köztük lehet a Nincs, az Olvasás, az Írás, valamint kérésspecifikus jogosultságok is.
Csak olvasás: Olvasási jogosultság minden végponthoz.
Egy korlátozott kulcs például kizárhatja a /v1/assistants végpont olvasási és írási hozzáférését.
Szolgáltatásfiók-kulcsok létrehozásához szolgáltatásfiók-kezelési jogosultság szükséges. Ha nem látod ezt a lehetőséget, kérd meg a szervezet vagy a projekt egyik tulajdonosát, hogy hozza létre a szolgáltatásfiók kulcsát. A kulcslétrehozási párbeszédpanelen ezek a jogosultságbeállítások nem jelennek meg a szolgáltatásfiók-kulcsoknál; a jogosultságaikat utólag módosíthatod a projekt API-kulcsok beállításaiban.
Modellhozzáférés és használati korlátok beállítása
A projekt használati korlátainak kezeléséhez adminisztrátori jogosultság szükséges. A szervezet tulajdonosai rendelkeznek ezzel a jogosultsággal, és a projekt tulajdonosai is kezelhetik a projekt használati korlátait a felügyeleti API-n keresztül.
Nyisd meg a szervezeti beállításokat.
Válaszd ki a projektet, majd nyisd meg a Korlátok részt.
A Modellhasználat beállításnál válaszd ki, hogy a projekt mely modelleket használhatja.
Szükség szerint állíts be használati korlátot az egyes modellekhez.
Költési korlátok és értesítések beállítása
Havi API-költési korlátok szervezeti és projektszinten is elérhetők. Egy korlát módosításához jogosultságra van szükséged az érintett szervezet vagy projekt beállításainak kezeléséhez.
A költési korlát a kérések leállítása nélkül is használható a költés figyelésére. Kapcsold be A szigorú korlát érvényesítése beállítást, ha azt szeretnéd, hogy az API-kérések sikertelenek legyenek, miután a nyomon követett költés eléri a korlátot. A korlát érvényesítése nem azonnali, ezért a rögzített költés kissé meghaladhatja a beállított összeget.
A költési értesítések jelzik, ha elérsz egy küszöbértéket; a kéréseket nem állítják le.
Szervezeti költési korlát beállítása
Nyisd meg a szervezeti beállításokat.
Nyisd meg a Korlátok részt, és keresd meg a Költés beállítást.
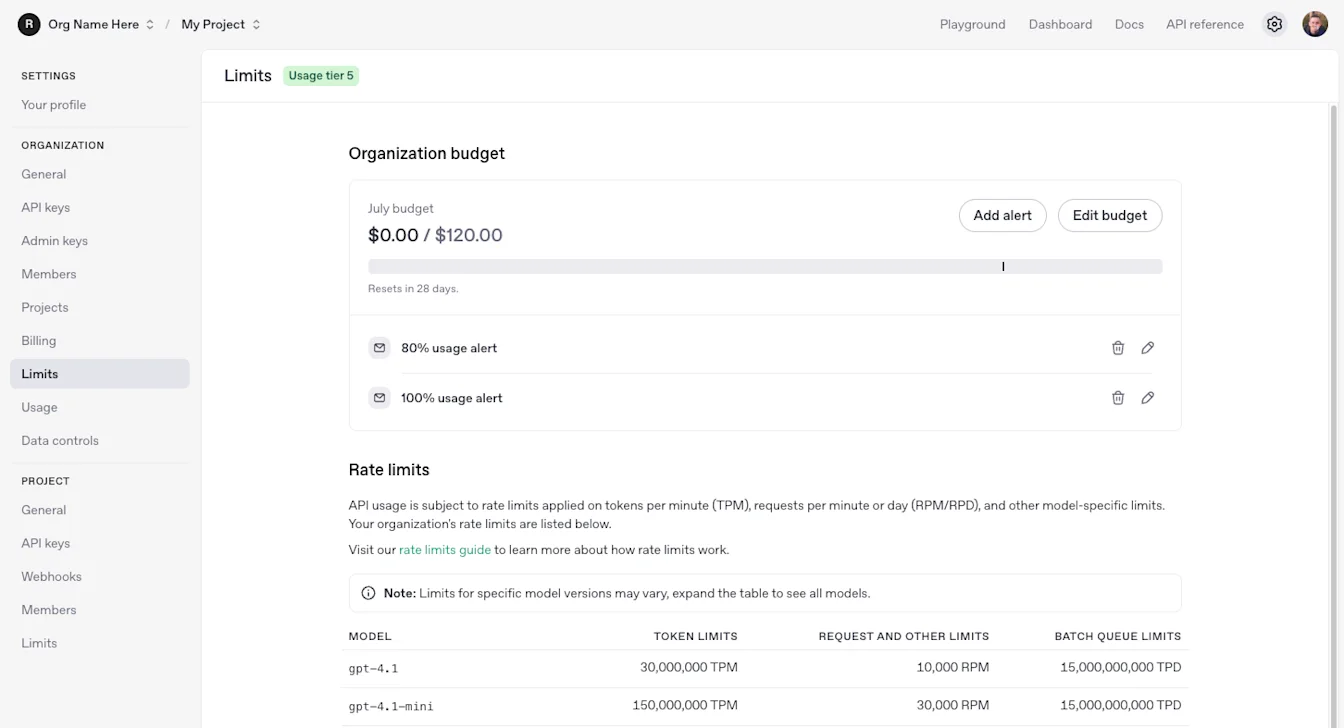
Projekt költési korlátjának beállítása
Nyisd meg a szervezeti beállításokat.
Válaszd ki a projektet, majd nyisd meg a Korlátok részt.
Állítsd be a Havi költési korlát és az Értesítés a következő költés elérésekor értékét.
Kapcsold be A szigorú korlát érvényesítése beállítást, ha le szeretnéd állítani az API-forgalmat, amikor a nyomon követett költés eléri a korlátot.
Ezen az oldalon a Modellhasználat beállításait is módosíthatod.
Költési értesítések kezelése
A projekt költési korlátjának létrehozásakor alapértelmezés szerint egy értesítés is létrejön a korlát 100%-ának eléréséhez. Az Értesítés hozzáadása lehetőséggel más küszöbértékekhez is beállíthatsz értesítést.
A projekt költési értesítéseit a szervezet és a projekt tulajdonosai kapják meg. Az értesítési beállításokban további e-mail-címzetteket is megadhatsz.
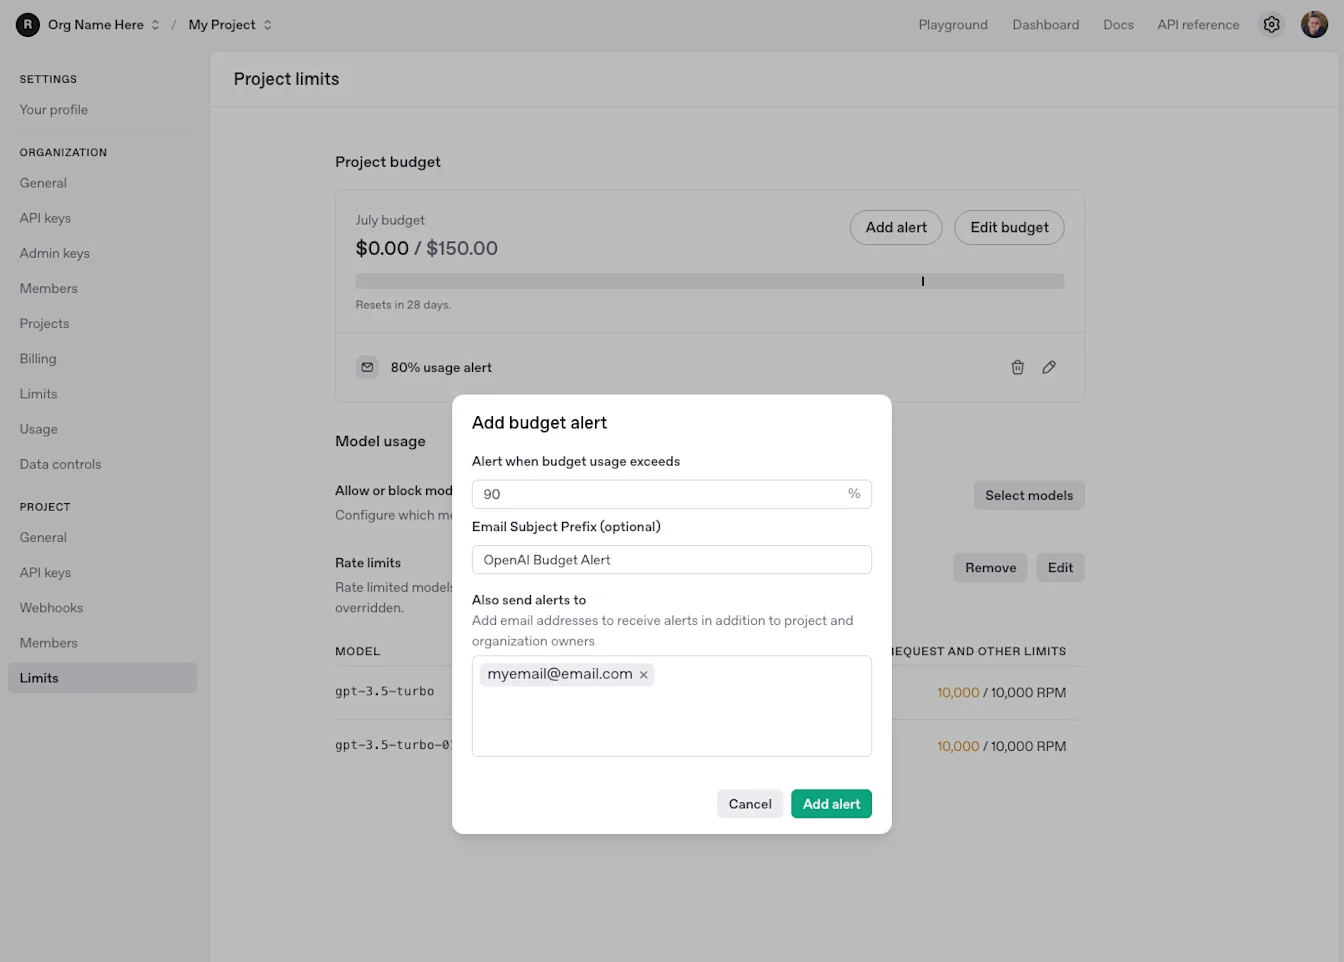
Az aktuális beállítási lépéseket és a korlátok érvényesítésének működését a költési korlátok útmutatójában találod.
Használat és számlázás megtekintése
A használati adatok projektenkénti bontásban is megtekinthetők, és az egyes projektek számlázását is megnézheted, valamint költési korlátokat is beállíthatsz hozzájuk.
A projekt Használati irányítópultjához való hozzáférés a szervezeti szerepkörödtől és a Használati irányítópult láthatósági beállításaitól függ. A projekt tulajdonosi szerepköre önmagában nem biztosít hozzáférést.
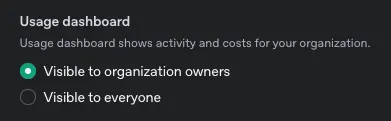
Ha nem látod egy projekt Használati irányítópultját, ellenőrizd, hogy a láthatóság A szervezet tulajdonosai számára látható értékre van-e állítva.
Fájltárhely kezelése
Minden projekt fájltárhelykvótája 100 GB. Ha túlléped ezt, a következő hibaüzenet jelenhet meg:
Túllépted a fájltárhelykvótádat. A szervezetek legfeljebb 100 GB-nyi fájlt tárolhatnak. Csökkentsd a fájlméretet, vagy fordulj az ügyfélszolgálathoz.
Tárhely felszabadításához töröld a nem használt fájlokat. Az API-n keresztül kilistázhatod a tárolt fájlokat, hogy megkeresd azokat, amelyekre már nincs szükséged.
Projekt archiválása
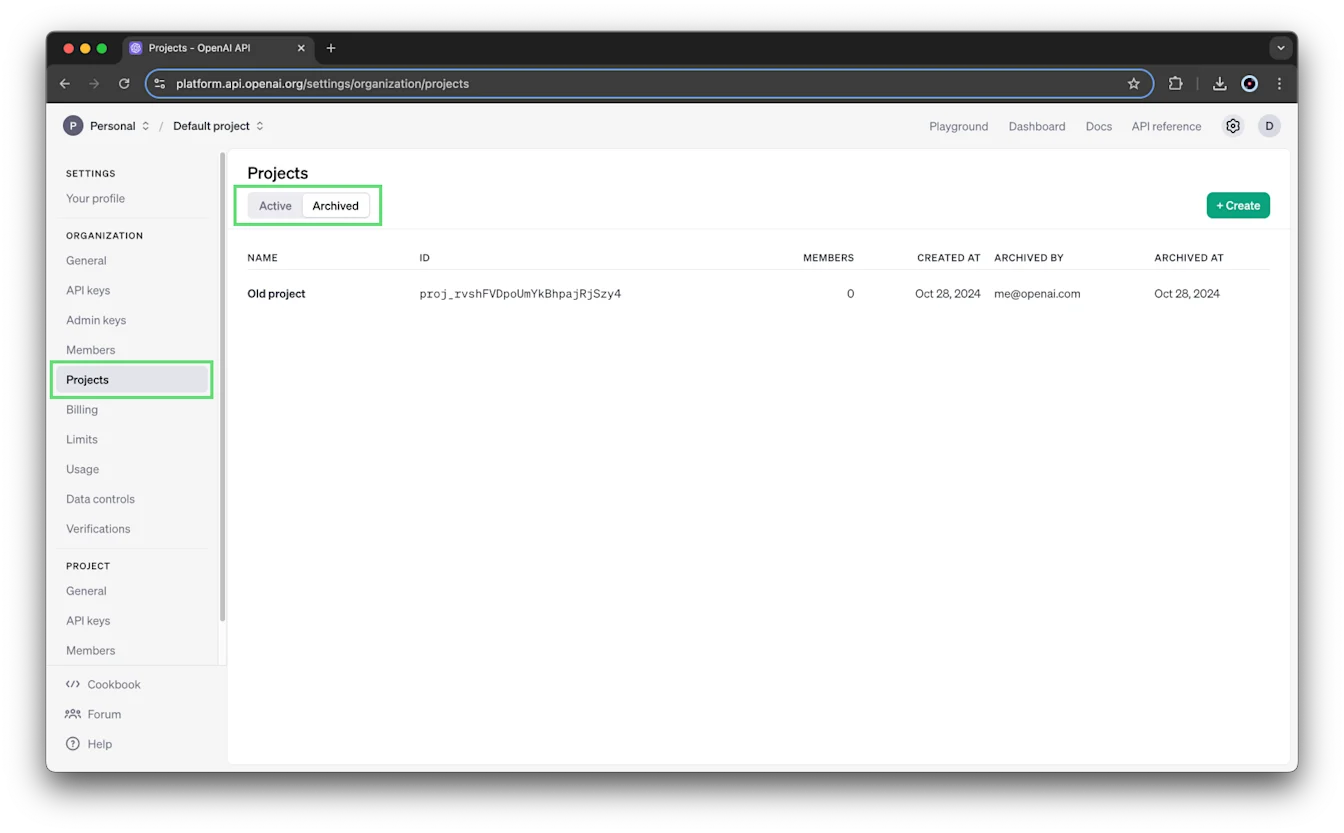
A szervezet és a projekt tulajdonosai a Projektek oldalon vagy az adott projekt beállításaiban archiválhatják a projekteket. Amikor a rendszer kéri, a megerősítéshez add meg a projekt nevét.
Az archiválás végleges: az archivált projekt nem állítható vissza.
Az archivált projektek megtekintéséhez nyisd meg az Archivált lapot a Projektek oldalon.
Az egyetlen kivétel az, hogy az „Alapértelmezett projektben” lévő finomhangolások más projektekből is elérhetők.
Túllépte a fájltárolási kvótát. A szervezetek legfeljebb 100 GB fájlt tárolhatnak. Kérjük, csökkentse a fájl méretét, vagy lépjen kapcsolatba az ügyfélszolgálattal.A projektek nem törölhetők. Az OpenAI megőrzi az előzményeiket a használat és a számlázás nyomon követéséhez.