
1. Usa siempre una clave de API única para cada miembro del equipo en tu cuenta.
Una clave de API es un código único que identifica tus solicitudes a la API. Tu clave de API está destinada a que la uses tú. Compartir claves de API va en contra de las Condiciones de uso.
Cuando empieces a experimentar, puede que quieras ampliar el acceso a la API a tu equipo. OpenAI no admite el uso compartido de claves de API. Invita a nuevos miembros a tu cuenta desde la página Miembros y recibirán rápidamente su propia clave única al iniciar sesión. También puedes asignar permisos a claves de API individuales.
2. Crea claves de API con fecha de caducidad y establece un proceso de rotación
Puedes crear claves de proyecto con una fecha de caducidad, tras la cual se rechazarán todas las solicitudes que las utilicen. Recomendamos encarecidamente crear claves con fecha de caducidad y establecer un proceso periódico de rotación. Antes de que caduque una clave, crea otra que la sustituya, actualiza tus aplicaciones para que la usen y revoca la antigua tras comprobar que la nueva funciona. Estas prácticas pueden reducir considerablemente el impacto de una filtración de claves de API.
Los administradores pueden imponer una duración máxima para las claves de API en el ámbito de la organización o del proyecto desde la configuración de la plataforma. Las claves nuevas deben configurarse dentro de los límites permitidos, para evitar que sigan siendo válidas indefinidamente. Los límites del proyecto no pueden superar el límite de la organización.
3. Nunca implementes tu clave en entornos del lado del cliente, como navegadores o aplicaciones móviles.
Exponer tu clave de la API de OpenAI en entornos del lado del cliente, como navegadores o aplicaciones móviles, permite que usuarios malintencionados la obtengan y realicen solicitudes en tu nombre, lo que puede generar cargos inesperados o poner en riesgo determinados datos de la cuenta. Las solicitudes deben dirigirse siempre a través de tu propio servidor de backend, donde puedes mantener protegida tu clave de API.
4. Nunca subas tu clave a tu repositorio
Incluir una clave de API en el código fuente es una causa habitual de vulneración de credenciales. Si tienes repositorios públicos, esta es una forma habitual de compartir tu clave en internet sin darte cuenta. Los repositorios privados son más seguros, pero una filtración de datos también puede exponer tus claves. Por estos motivos, recomendamos encarecidamente usar variables de entorno como medida proactiva para proteger las claves.
5. Usa variables de entorno en lugar de tu clave de API
Una variable de entorno es una variable que se configura en el sistema operativo, en lugar de dentro de la aplicación. Consta de un nombre y un valor. Te recomendamos asignar a la variable el nombre OPENAI_API_KEY. Si todo tu equipo usa el mismo nombre para esta variable, podréis subir y compartir el código sin riesgo de exponer la clave de API.
Configuración en Windows
Opción 1: configura la variable de entorno «OPENAI_API_KEY» mediante el símbolo del sistema
Ejecuta lo siguiente en el símbolo del sistema y sustituye <yourkey> por tu clave de API:
setx OPENAI_API_KEY "<yourkey>"Esto se aplicará a las futuras ventanas del prompt de cmd, por lo que tendrás que abrir una nueva para usar esa variable con curl. Para comprobar que esta variable se ha configurado, abre una nueva ventana del prompt de cmd y escribe
echo %OPENAI_API_KEY%Opción 2: configura la variable de entorno «OPENAI_API_KEY» mediante el Panel de control
Abre las propiedades del Sistema y selecciona Configuración avanzada del sistema
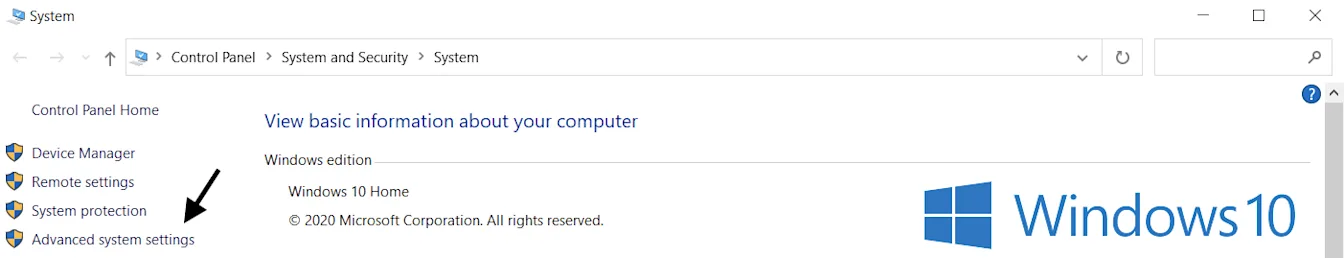
Selecciona Variables de entorno...
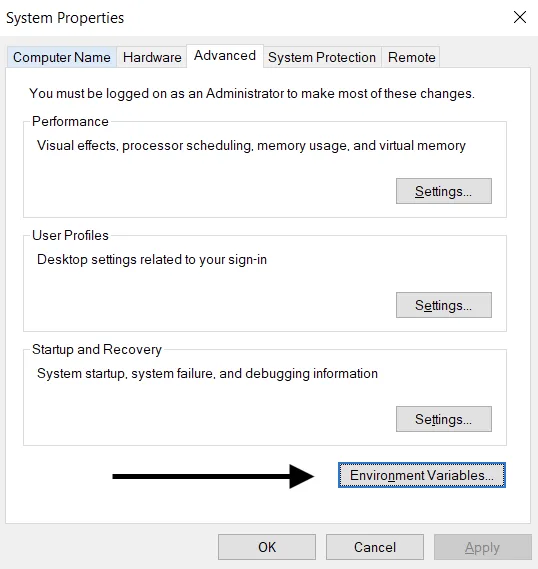
Selecciona Nueva… en la sección Variables de usuario (arriba). Añade el par de nombre y valor de la clave, sustituyendo <yourkey> por tu clave de API.
Nombre de variable: OPENAI_API_KEY
Valor de variable: <yourkey>
Configuración en Linux/macOS
Opción 1: configura la variable de entorno «OPENAI_API_KEY» mediante zsh
Ejecuta el siguiente comando en el terminal, sustituyendo yourkey por tu clave de API.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcActualiza el shell con la nueva variable:
source ~/.zshrcConfirma que has configurado tu variable de entorno con el siguiente comando.
echo $OPENAI_API_KEYEl valor de tu clave de API será la salida resultante.
Opción 2: Configura tu variable de entorno «OPENAI_API_KEY» con bash
Sigue las instrucciones de la opción 1, sustituyendo .zshrc por .bash_profile.
¡Ya está todo listo! Ahora puedes hacer referencia a la clave en curl o cargarla en tu Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Usa un servicio de gestión de claves
Hay diversos productos disponibles para gestionar de forma segura claves de API secretas. Estas herramientas te permiten controlar el acceso a tus claves y mejorar la seguridad general de tus datos. Si tu aplicación sufriera una filtración de datos, tus claves no se verían comprometidas, ya que estarían cifradas y se gestionarían en una ubicación completamente independiente.
Si tu equipo implementa aplicaciones en producción, te recomendamos considerar uno de estos servicios.
7. Supervisa el uso de tu cuenta y rota las claves cuando sea necesario
Una clave de API vulnerada permite acceder a la cuota de tu cuenta sin tu consentimiento. Esto puede provocar pérdidas de datos, cargos inesperados, el agotamiento de tu cuota mensual y la interrupción del acceso a la API.
Puedes consultar el uso de tus equipos en la página Uso. Si alguna vez sospechas que se está haciendo un uso indebido, puedes tomar varias medidas para proteger tu cuenta:
Revisa el uso para comprobar si se corresponde con el trabajo de tu equipo. Si perteneces a varias organizaciones (por ejemplo, una corporativa y otra personal), asegúrate de haber habilitado el seguimiento y establecido tu organización predeterminada para el uso y el seguimiento.
Si crees que se ha filtrado tu clave, rótala de inmediato desde la página Claves de API. Si tienes aplicaciones en producción, deberás actualizar los valores de las claves según corresponda.
Ponte en contacto con nosotros a través de help.openai.com para que podamos investigarlo.
8. Restringe el acceso a la API mediante una lista de IP permitidas
Las listas de IP permitidas te permiten restringir qué direcciones IP pueden acceder a la API de OpenAI. Cuando se habilitan, solo se permiten las solicitudes procedentes de las direcciones o los intervalos de IP configurados; todas las demás se rechazan, aunque incluyan una clave de API válida.
Esto añade una capa de protección al garantizar que solo se pueda acceder a tu API desde infraestructuras de confianza, como tus servidores de backend o tu entorno en la nube.
Para obtener más información, consulta el artículo Listas de IP permitidas para la API de OpenAI.